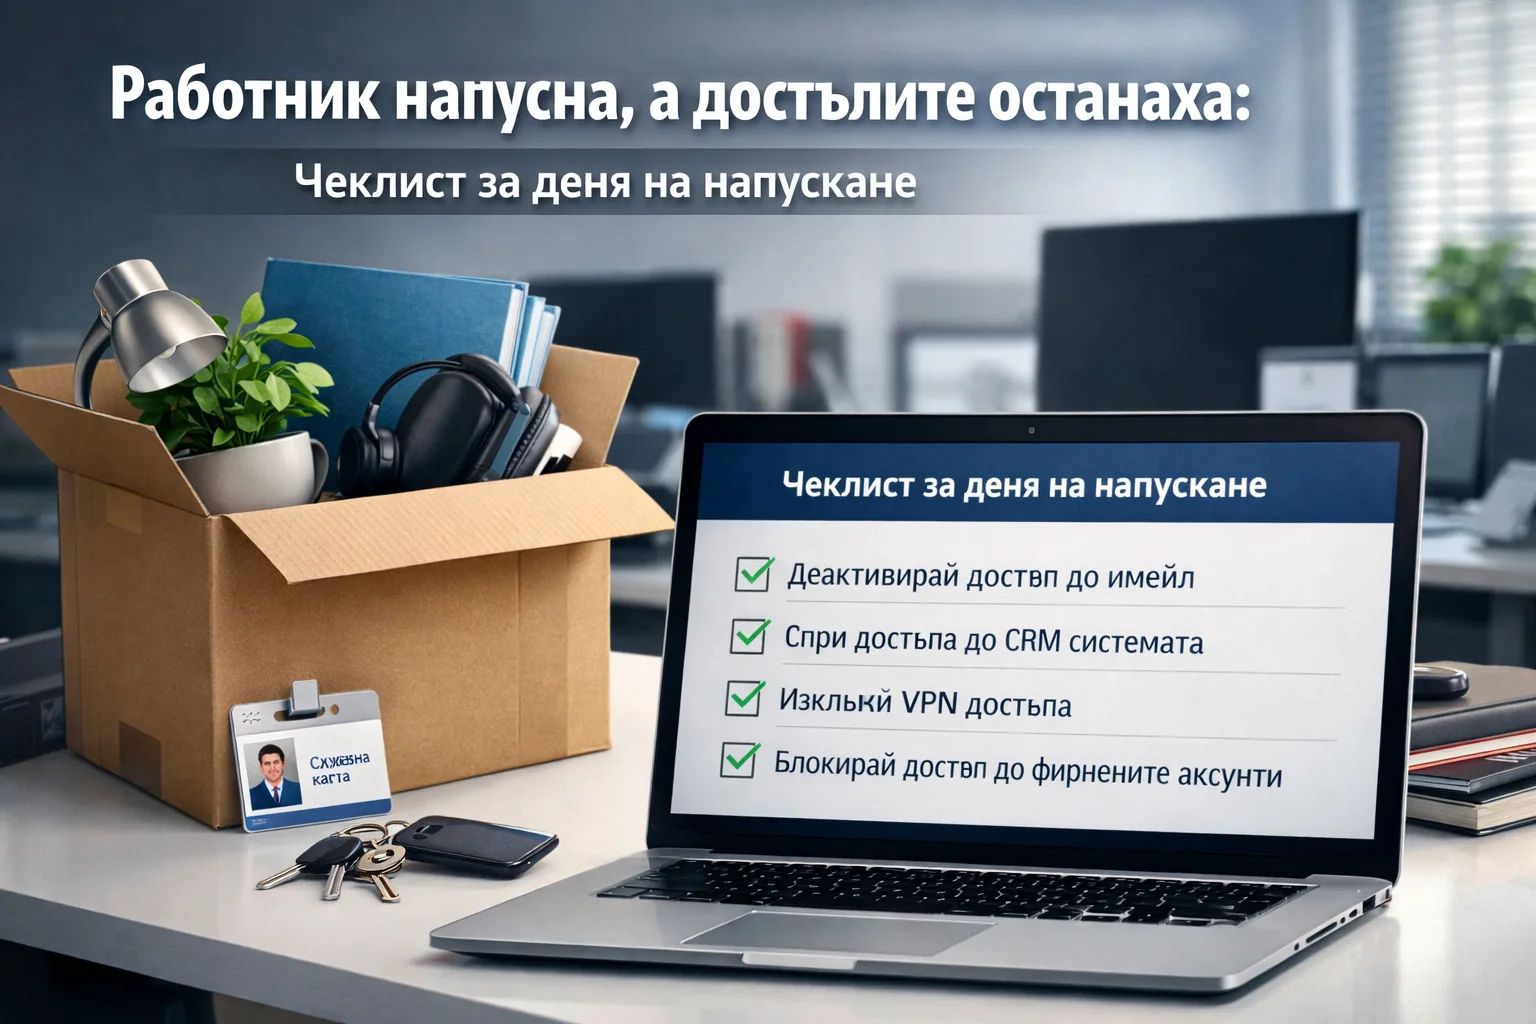
Когато работник напуска, е от съществено значение не само да се сбогувате с него, но и да гарантирате сигурността на информацията в компанията. Често достъпите до различни системи, като имейл, CRM или банкови услуги, остават активни дори след напускането. Това може да доведе до сериозни последствия, ако тези достъпи попаднат в ненадеждни ръце. В тази статия ще разгледаме практичен чеклист с действия за деня на напускане на работника, за да гарантираме безопасността на вашата организация.
Как да защитите електронната си поща от фишинг: практически съвети Какво означава в прости думи Напускането на работник е критичен момент в живота на компанията. Важно е не само да приключите трудовите отношения, но и да се отървете от всички достъпи, които биха могли да заплашат сигурността.
Какво означава в прости думи
Напускането на работник е критичен момент в живота на компанията. Важно е не само да приключите трудовите отношения, но и да се отървете от всички достъпи, които биха могли да заплашат сигурността. Това включва достъп до електронна поща, профили в социални мрежи, CRM системи, облачни услуги и банкови сметки. Всеки от тези елементи може да стане уязвимо място, ако не се предприемат мерки за тяхното закриване.
Прехвърляне на имейл на нова услуга без загуба на съобщения: стъпка по стъпка ръководство
Как да защитите електронната си поща от фишинг: практически съвети
Как се проявява в реалния живот
Представете си ситуация: вашият работник напуска, но забравя да затвори своя акаунт в CRM системата. След няколко дни забелязвате подозрителни действия от този акаунт. Друг пример: бившият работник получава достъп до конфиденциална информация чрез активен имейл. И в двата случая последствията могат да бъдат катастрофални за бизнеса, включително загуба на данни, финансови загуби и дори юридически проблеми.
Ден на простоя на сайта: колко губи интернет магазинът и как да го избегнете
Защо се случва или какво го предизвиква
Причините за оставяне на достъпите могат да бъдат различни: от недостатъчно внимание към процедурата за напускане до неосъзнаване на опасността. Често компаниите нямат ясни протоколи за закриване на достъпите, което води до пропуски в сигурността. Понякога това може да бъде резултат от небрежност или бързина по време на процеса на напускане, когато основното внимание е насочено към приключване на трудовите отношения, а не към сигурността на данните.
Чести грешки
- Непълно затваряне на достъпите: Оставяне на активни акаунти в различни системи, което може да доведе до несанкциониран достъп.
- Липса на документация: Неправилно водене на документи относно достъпите на служителите, което затруднява контрола върху сигурността.
- Забравени пароли: Непромяна на паролите за общи акаунти след напускането на работника може да остави тези акаунти уязвими.
Какво наистина помага в практиката
Ето няколко практични стъпки за затваряне на достъпите:
- Създайте ясен чеклист: Включете всички системи и услуги, до които е имал достъп работникът. Това ще помогне да не пропуснете нито един важен акаунт.
- Назначете отговорно лице: Определете човек, който ще отговаря за затварянето на достъпите, за да избегнете недоразумения и забавяния.
- Проверете всички пароли: Сменете паролите за общи акаунти и системи, за да предотвратите възможно злоупотребление.
- Документирайте процеса: Водете записи за всички действия, свързани със затварянето на достъпите. Това ще ви позволи да проследявате извършените стъпки и да имате доказателства.
- Използвайте двуфакторна автентикация: Това е допълнителен слой защита за важни системи, който значително повишава сигурността.
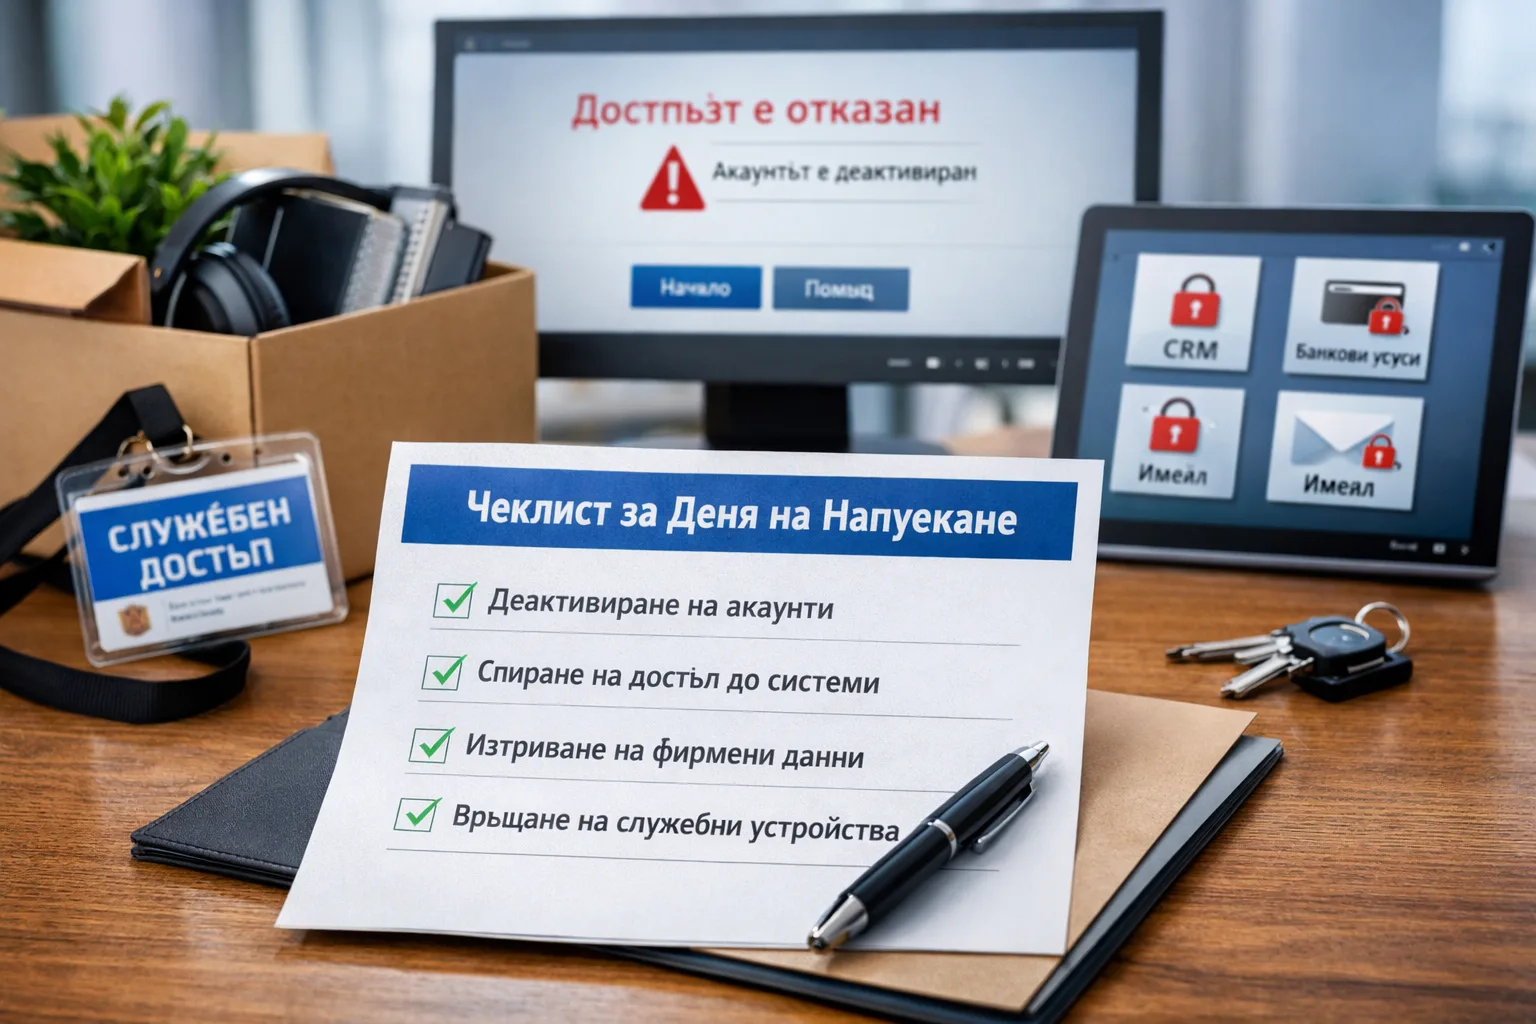
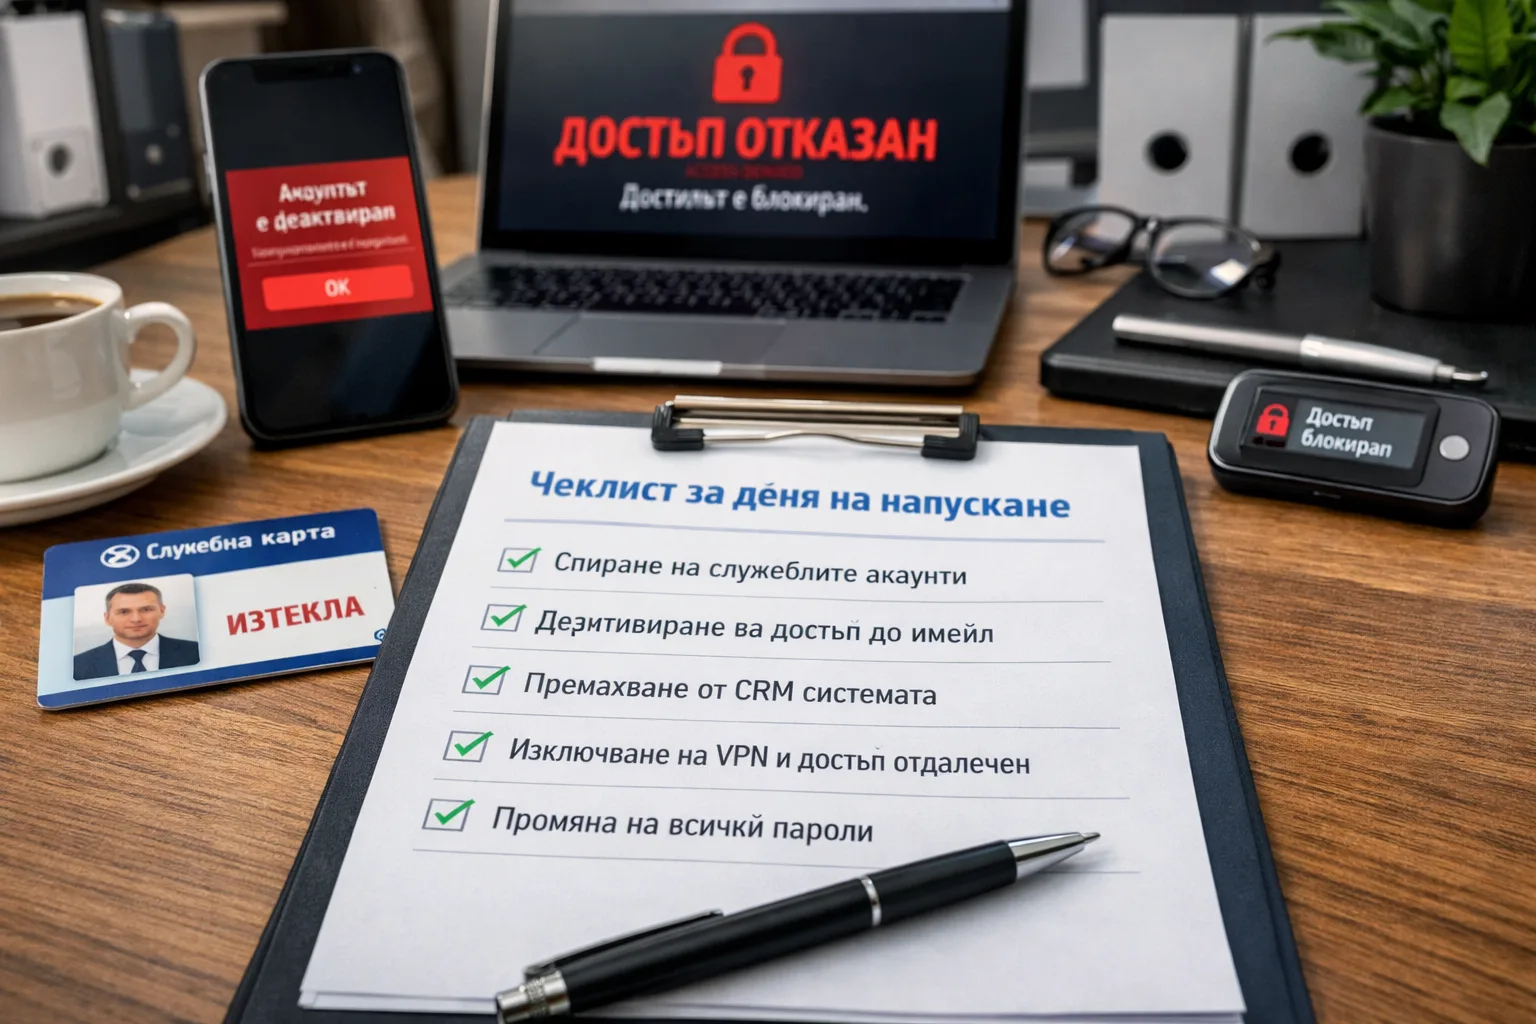
Конкретен чеклист за деня на напускане
- Проверете списъка с достъпите на работника, за да се уверите, че всички акаунти са записани.
- Затворете достъпа до електронната поща и CRM системата, за да предотвратите възможни изтичания на информация.
- Сменете паролите за общи ресурси, за да избегнете несанкциониран достъп до важни данни.
- Отменете абонаментите за услуги и приложения, свързани с бившия работник.
- Проверете настройките за сигурност в банковите акаунти, за да защитите финансовата информация на компанията.
Заключение или ключова резюме
Затварянето на достъпите след напускането на работник е критично важна стъпка за осигуряване безопасността на вашата компания. Следвайки този чеклист и внедрявайки ясни процедури, можете значително да намалите рисковете от изтичане на данни и злоупотреба с информация. Никога не трябва да подценявате важността на контрола над достъпа до корпоративните ресурси, тъй като това може да повлияе на репутацията и финансовото състояние на вашата организация.
За да направим процеса по-ефективен, е важно да се обмисли и редовно актуализиране на политиките за управление на достъпите. Включването на обучения за служителите относно сигурността и процедурите при напускане също може да бъде от полза. Създаването на култура на отговорност и внимание към сигурността в компанията е ключово за предотвратяване на бъдещи инциденти.
Допълнително, редовното преглеждане на достъпите и правата на служителите ще помогне да се идентифицират потенциални рискове преди да се появят проблеми. Инвестирането в технологии и софтуер за управление на идентичността и достъпа също може да осигури допълнителен слой защита и контрол.
В заключение, напускането на работник е не само момент на промяна за него, но и важен момент за всяка организация. С правилните мерки и подходи, можете да защитите вашата компания от потенциални заплахи и да осигурите безопасността на информацията. Следвайте нашия чеклист и бъдете проактивни в управлението на достъпите, за да гарантирате сигурността на вашата организация.
Коли варто залучити security або IT-фахівця
Технічна підтримка потрібна, коли підозрілі сигнали повторюються, впливають на доставку пошти або зачіпають акаунти, домени, сайти чи довіру клієнтів.
- фішинг, spoofing, сплески спаму або login alerts повторюються
- страждає доставлюваність пошти, репутація домену або доступність сайту
- логи показують невідомі пристрої, неочікувані правила пересилання або DNS-зміни
- інцидент може зачіпати дані клієнтів, облікові дані, платежі або production-системи
Якщо могли постраждати облікові дані, дані клієнтів або production-інфраструктура, ескалуйте одразу й збережіть логи до змін.