Коли працівник звільняється, важливо не лише прощатися з ним, але й подбати про безпеку інформації компанії. Часто доступи до різних систем, таких як пошта, CRM чи банківські сервіси, залишаються активними навіть після звільнення. Це може призвести до серйозних наслідків, якщо ці доступи потраплять до ненадійних рук. У цій статті ми розглянемо практичний чек-лист дій на день звільнення працівника, щоб гарантувати безпеку вашої організації.
Що це таке в простих словах Звільнення працівника є критичним моментом у житті компанії. Важливо не лише завершити трудові відносини, але й позбутися всіх доступів, які могли б загрожувати безпеці.
Що це таке в простих словах
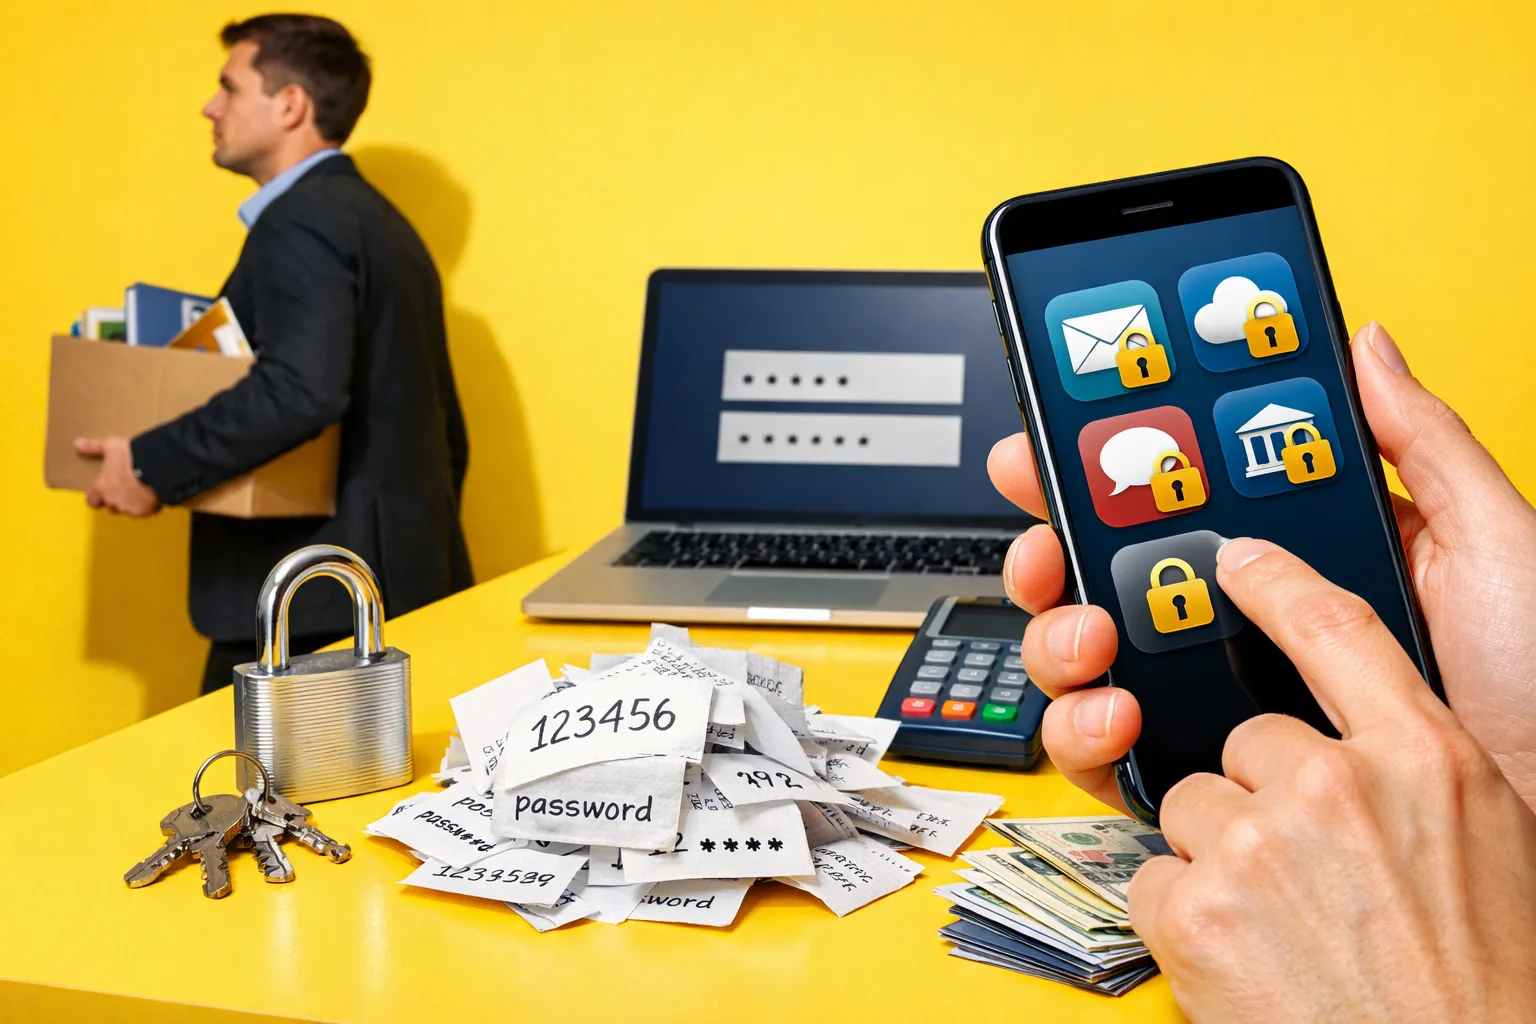
Звільнення працівника є критичним моментом у житті компанії. Важливо не лише завершити трудові відносини, але й позбутися всіх доступів, які могли б загрожувати безпеці. Це включає в себе доступи до електронної пошти, облікових записів у соціальних мережах, CRM-систем, хмарних сервісів та банківських рахунків. Кожен з цих елементів може стати вразливим місцем, якщо не вжити заходів для їх закриття.
Хтось надсилає листи від імені вашої компанії: як це зупинити
Як це проявляється в реальному житті
Наприклад, уявіть ситуацію: ваш працівник звільнився, але забув закрити свій обліковий запис у CRM-системі. Через декілька днів ви помічаєте підозрілі дії з цього облікового запису. Інший приклад: колишній працівник отримує доступ до конфіденційної інформації через активну електронну пошту. В обох випадках наслідки можуть бути катастрофічними для бізнесу, включаючи втрату даних, фінансові збитки та навіть юридичні проблеми.
День простою сайту: скільки втрачає інтернет-магазин і як цього уникнути
Чому це відбувається або що цьому сприяє
Причини залишення доступів можуть бути різними: від недостатньої уваги до процедури звільнення до неусвідомленості небезпеки. Часто компанії не мають чітких протоколів для закриття доступів, що призводить до недоліків у безпеці. Інколи це може бути наслідком неуважності або поспіху під час процесу звільнення, коли основна увага зосереджена на завершенні трудових відносин, а не на безпеці даних.
Поширені помилки
- Неповне закриття доступів: Залишення активних облікових записів у різних системах, що може призвести до несанкціонованого доступу.
- Відсутність документації: Неправильне ведення документів щодо доступів співробітників, що ускладнює контроль за безпекою.
- Забуті паролі: Не зміна паролів для спільних акаунтів після звільнення працівника може залишити ці облікові записи вразливими.
Що насправді допомагає в практиці
Ось кілька практичних кроків для закриття доступів:
- Створіть чіткий чек-лист: Включіть усі системи та сервіси, до яких мав доступ працівник. Це допоможе не пропустити жодного важливого облікового запису.
- Призначте відповідальну особу: Визначте людину, яка буде відповідати за закриття доступів, щоб уникнути непорозумінь і затримок.
- Перевірте всі паролі: Змініть паролі для спільних акаунтів та систем, щоб запобігти можливому зловживанню.
- Документуйте процес: Ведіть записи про всі дії, пов’язані із закриттям доступів. Це дозволить вам відстежувати виконані кроки та мати доказову базу.
- Використовуйте двофакторну автентифікацію: Це додатковий рівень захисту для важливих систем, який значно підвищує безпеку.
Конкретний чек-лист на день звільнення
- Перевірте список доступів працівника, щоб впевнитися, що всі облікові записи зафіксовані.
- Закрийте доступ до електронної пошти та CRM-системи, щоб запобігти можливим витокам інформації.
- Змініть паролі для спільних ресурсів, щоб уникнути несанкціонованого доступу до важливих даних.
- Скасуйте підписки на послуги та програми, які були пов’язані з колишнім працівником.
- Перевірте налаштування безпеки в банківських акаунтах, щоб захистити фінансову інформацію компанії.
Висновок або ключовий підсумок
Закриття доступів після звільнення працівника є критично важливим кроком для забезпечення безпеки вашої компанії. Дотримуючись цього чек-листа і впроваджуючи чіткі процедури, ви зможете значно знизити ризики витоку даних і зловживання інформацією. Ніколи не варто недооцінювати важливість контролю доступу до корпоративних ресурсів, оскільки це може вплинути на репутацію та фінансовий стан вашої організації.
Часті питання
Які системи потрібно закрити після звільнення працівника?
Необхідно закрити доступ до електронної пошти, CRM-систем, хмарних сервісів, соціальних мереж та банківських акаунтів.
Як швидко можна закрити всі доступи?
Завдяки чітко розробленому чек-листу та призначеній особі цей процес можна виконати за 15-30 хвилин.
Чому важливо документувати процес закриття доступів?
Документація допоможе уникнути помилок і забезпечить прозорість у випадку перевірок або аудиту.