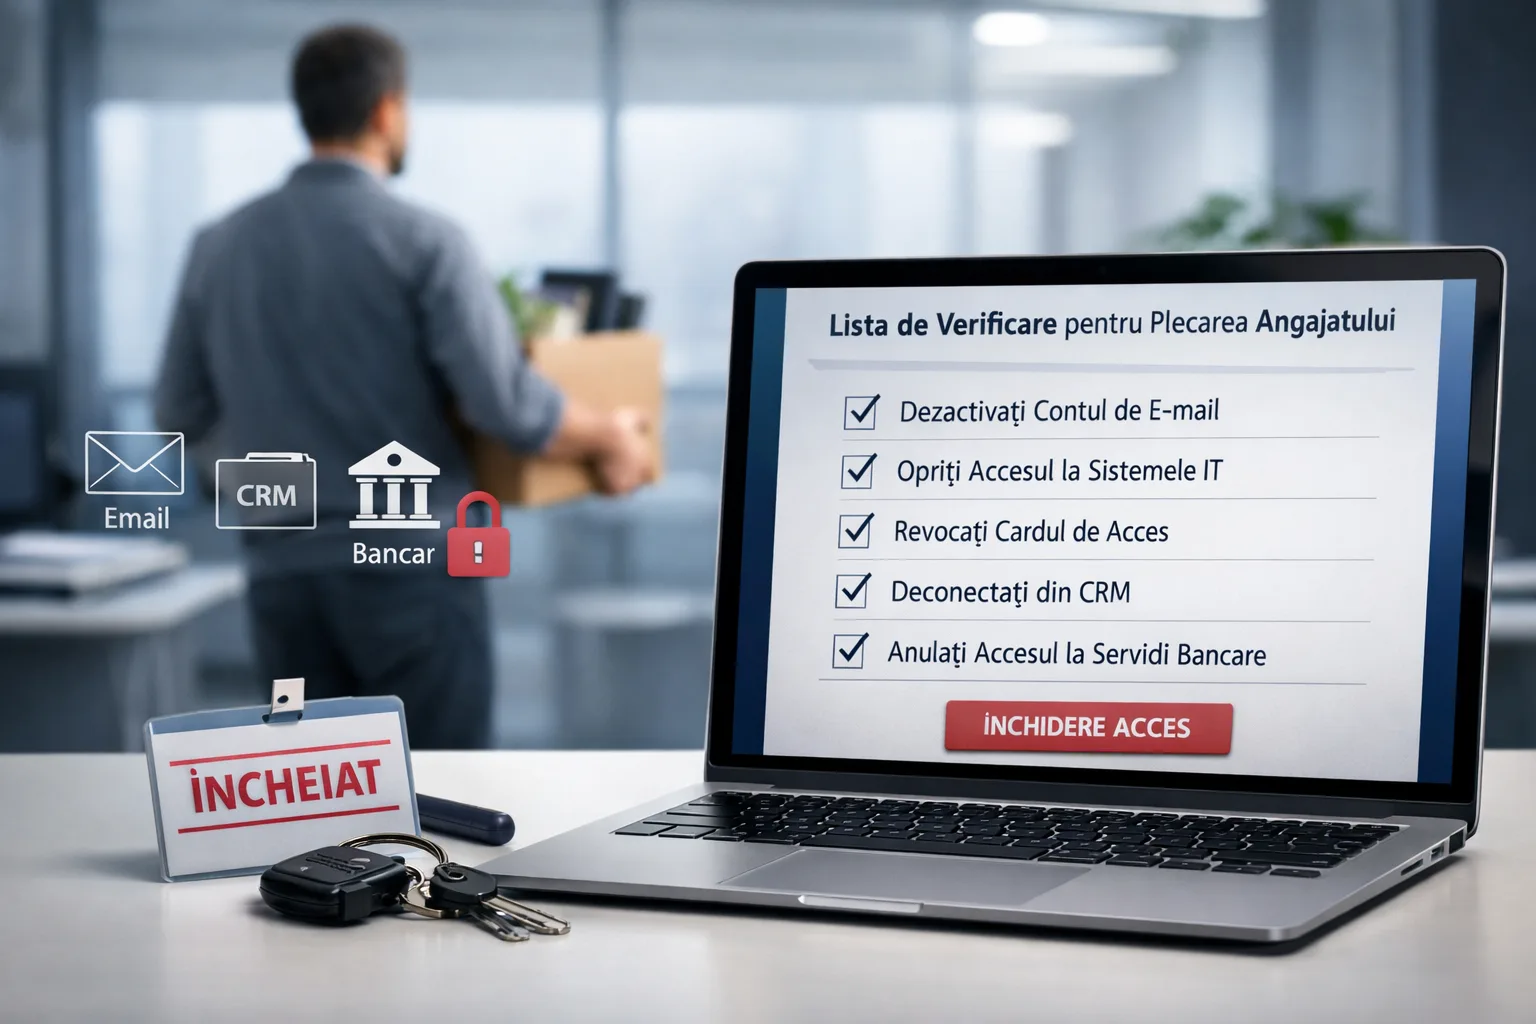
Când un angajat părăsește compania, este esențial nu doar să-i luați rămas bun, ci și să vă asigurați că informațiile companiei sunt în siguranță. De multe ori, accesul la diferite sisteme, cum ar fi emailul, CRM-ul sau serviciile bancare, rămâne activ chiar și după plecare. Acest lucru poate avea consecințe grave dacă aceste accesuri ajung în mâini necorespunzătoare. În acest articol, vom explora o listă de verificare practică de acțiuni pentru ziua plecării angajatului, pentru a garanta securitatea organizației dumneavoastră.
Ce înseamnă în termeni simpli Plecarea unui angajat reprezintă un moment crucial în viața unei companii. Este esențial nu doar să finalizați relațiile de muncă, ci și să eliminați toate accesurile care ar putea compromite securitatea.
Ce înseamnă în termeni simpli
Plecarea unui angajat reprezintă un moment crucial în viața unei companii. Este esențial nu doar să finalizați relațiile de muncă, ci și să eliminați toate accesurile care ar putea compromite securitatea. Acest lucru include accesul la emailuri, conturi de social media, sisteme CRM, servicii cloud și conturi bancare. Fiecare dintre aceste elemente poate deveni un punct vulnerabil dacă nu se iau măsuri pentru a le închide.
Cineva trimite emailuri în numele companiei tale: cum să oprești acest lucru
Cum să-ți protejezi emailul de phishing: sfaturi practice
Emailuri în spam: câte comenzi pierde o firmă când mesajele sale nu ajung
Cum se manifestă în viața reală
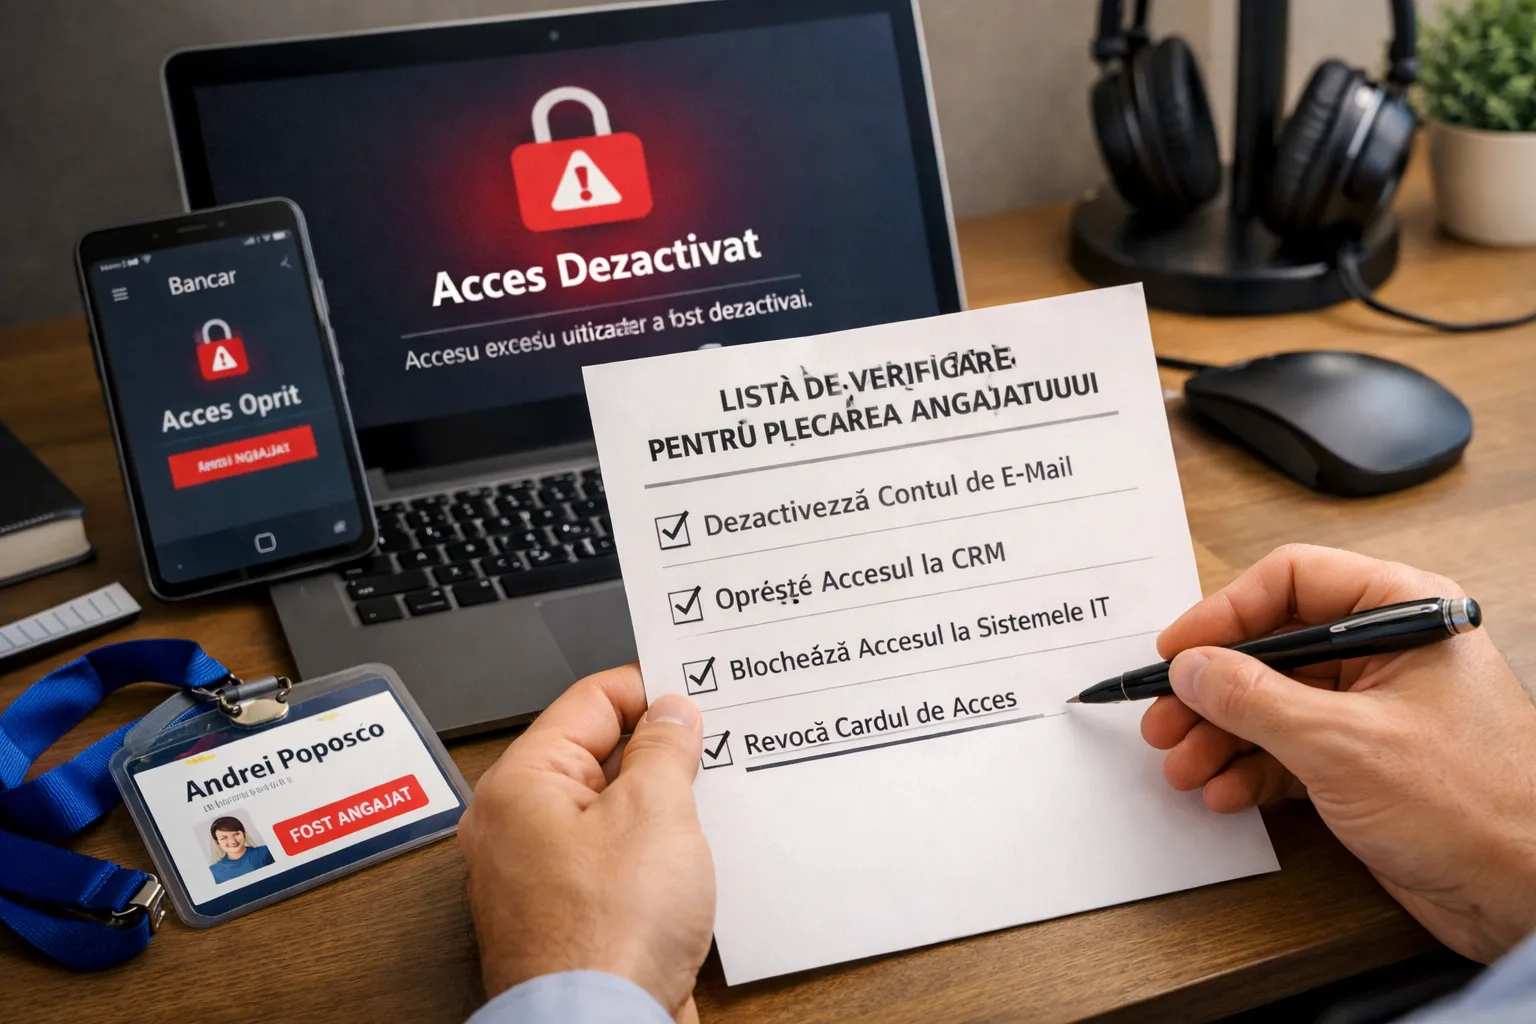
De exemplu, imaginați-vă următoarea situație: angajatul dumneavoastră a plecat, dar a uitat să închidă contul din sistemul CRM. După câteva zile, observați activități suspecte din acel cont. Un alt exemplu: fostul angajat are acces la informații confidențiale printr-un email activ. În ambele cazuri, consecințele pot fi catastrofale pentru afacere, inclusiv pierderi de date, daune financiare și chiar probleme legale.
Ziua prostiei site-ului: câte pierde un magazin online și cum să eviți acest lucru
De ce se întâmplă asta sau ce contribuie la acest lucru
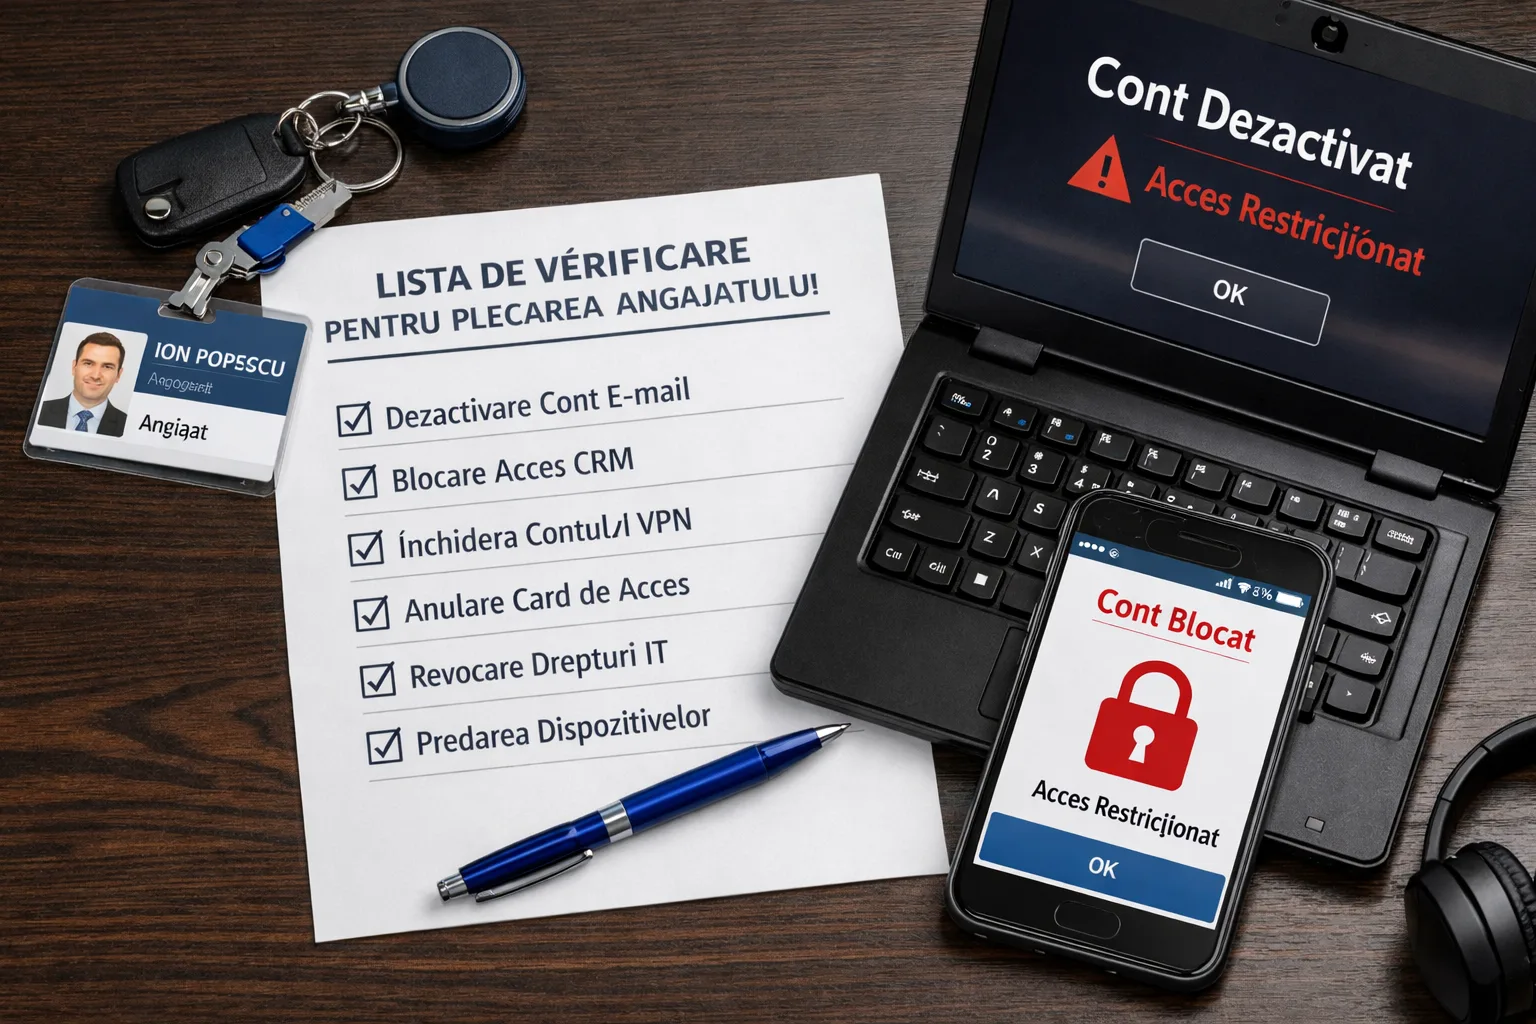
Motivul pentru care accesurile rămân active poate varia: de la lipsa de atenție la procedura de plecare până la neînțelegerea riscurilor implicate. Adesea, companiile nu au protocoale clare pentru închiderea accesurilor, ceea ce duce la lacune în securitate. Uneori, aceasta poate fi rezultatul neatenției sau al grabei în timpul procesului de plecare, când atenția principală este concentrată pe finalizarea relațiilor de muncă și nu pe securitatea datelor.
Greșeli frecvente
- Închiderea incompletă a accesurilor: Lăsarea activă a conturilor în diferite sisteme poate duce la acces neautorizat.
- Lipsa documentației: Gestionarea incorectă a documentelor referitoare la accesurile angajaților complică controlul securității.
- Parole uitate: Neactualizarea parolelor pentru conturile comune după plecarea angajatului poate lăsa aceste conturi vulnerabile.
Ce ajută cu adevărat în practică
Iată câteva măsuri practice pentru a închide accesurile:
- Creează o listă de verificare clară: Include toate sistemele și serviciile la care a avut acces angajatul. Acest lucru te va ajuta să nu omiți niciun cont important.
- Numirea unei persoane responsabile: Alege o persoană care va fi responsabilă pentru închiderea accesurilor, pentru a evita neînțelegerile și întârzierile.
- Verificarea tuturor parolelor: Schimbă parolele pentru conturile comune și sistemele utilizate, pentru a preveni abuzurile posibile.
- Documentează procesul: Păstrează evidențe ale tuturor acțiunilor legate de închiderea accesurilor. Acest lucru îți va permite să urmărești pașii efectuați și să ai o bază de dovezi.
- Folosește autentificarea cu doi factori: Aceasta oferă un nivel suplimentar de protecție pentru sistemele importante, sporind semnificativ securitatea.
Lista de verificare specifică pentru ziua plecării
- Verifică lista accesurilor angajatului pentru a te asigura că toate conturile sunt documentate.
- Închide accesul la email și sistemul CRM pentru a preveni posibilele scurgeri de informații.
- Schimbă parolele pentru resursele comune pentru a evita accesul neautorizat la datele importante.
- Anulează abonamentele la servicii și aplicații legate de fostul angajat.
- Verifică setările de securitate ale conturilor bancare pentru a proteja informațiile financiare ale companiei.
Concluzie sau sumar cheie
Închiderea accesurilor după plecarea unui angajat este un pas critic pentru asigurarea securității companiei dumneavoastră. Urmând această listă de verificare și implementând proceduri clare, veți putea reduce semnificativ riscurile de scurgere a datelor și abuzuri ale informațiilor. Este esențial să nu subestimați importanța controlului accesului la resursele corporative, deoarece acest lucru poate afecta reputația și starea financiară a organizației dumneavoastră.
Коли варто залучити security або IT-фахівця
Технічна підтримка потрібна, коли підозрілі сигнали повторюються, впливають на доставку пошти або зачіпають акаунти, домени, сайти чи довіру клієнтів.
- фішинг, spoofing, сплески спаму або login alerts повторюються
- страждає доставлюваність пошти, репутація домену або доступність сайту
- логи показують невідомі пристрої, неочікувані правила пересилання або DNS-зміни
- інцидент може зачіпати дані клієнтів, облікові дані, платежі або production-системи
Якщо могли постраждати облікові дані, дані клієнтів або production-інфраструктура, ескалуйте одразу й збережіть логи до змін.