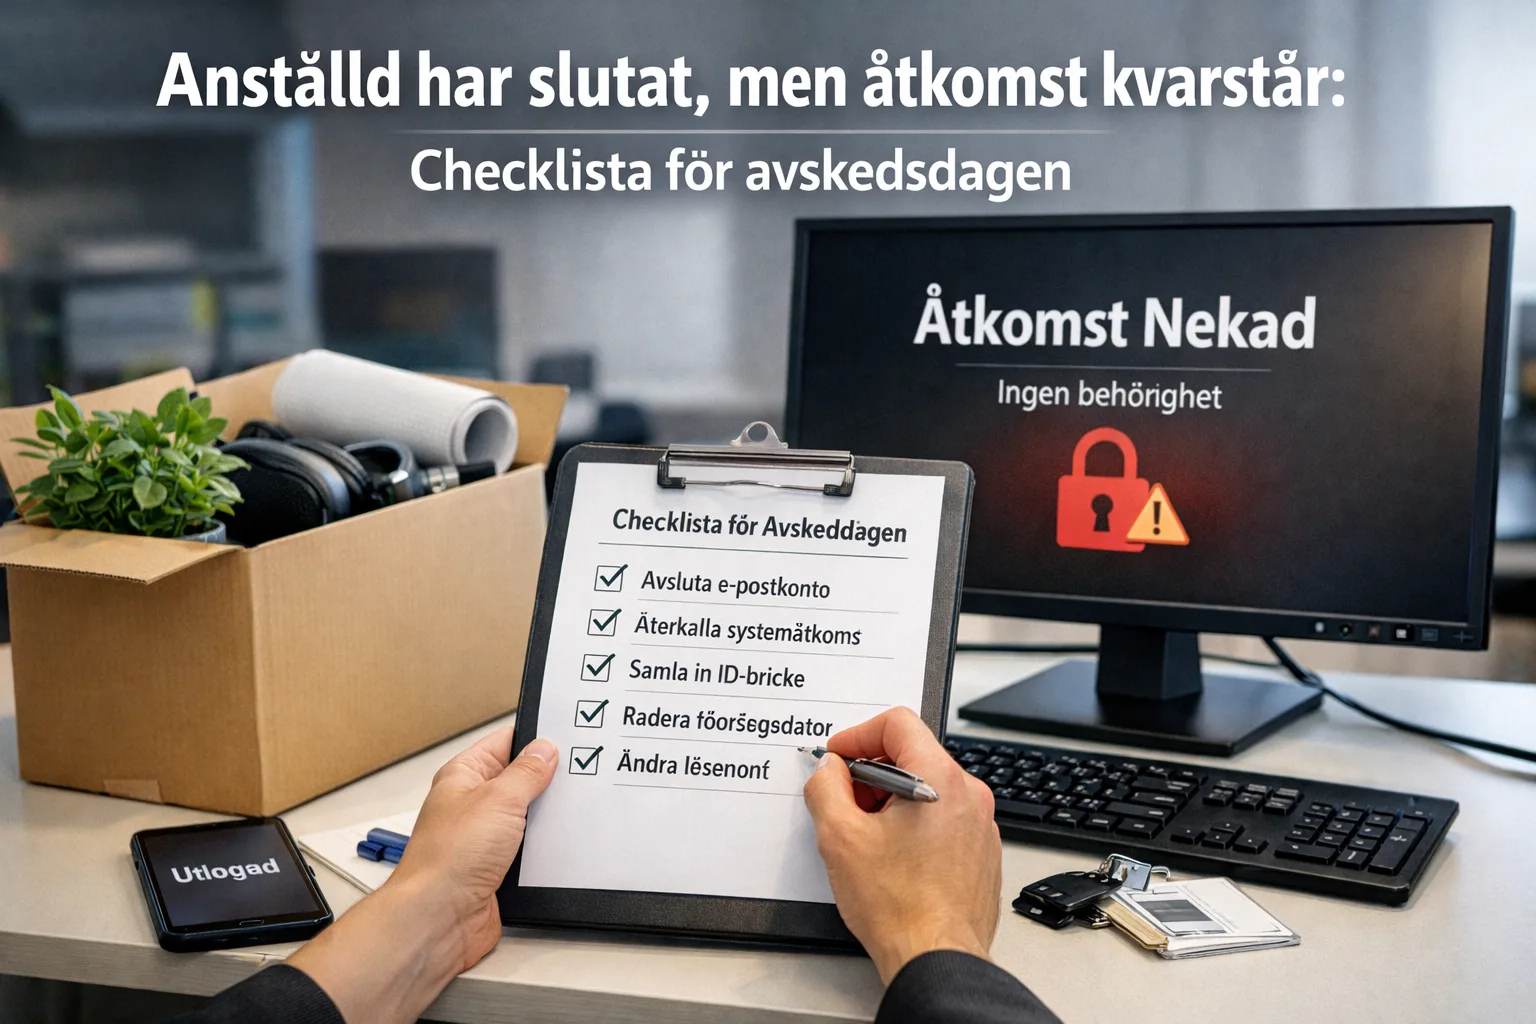
När en anställd slutar är det viktigt att inte bara ta farväl, utan också att skydda företagets information. Ofta förblir åtkomster till olika system, som e-post, CRM eller banktjänster, aktiva även efter avskedet. Detta kan leda till allvarliga konsekvenser om dessa åtkomster hamnar i fel händer. I denna artikel går vi igenom en praktisk checklista för åtgärder på avskedsdagen för att garantera säkerheten för din organisation.
Så stoppar du förfalskade mejl som utger sig för att vara från ditt företag Vad det handlar om i enkla ord Att avsluta en anställning är en kritisk punkt i ett företags liv.
Vad det handlar om i enkla ord
Att avsluta en anställning är en kritisk punkt i ett företags liv. Det handlar inte bara om att avsluta anställningsförhållandet, utan också om att ta bort alla åtkomster som kan hota säkerheten. Detta inkluderar åtkomst till e-post, sociala mediekonton, CRM-system, molntjänster och bankkonton. Varje element kan bli en sårbar punkt om inga åtgärder vidtas för att stänga dem.
Någon skickar mejl i ditt företags namn: hur man stoppar det
Hur det visar sig i verkliga livet
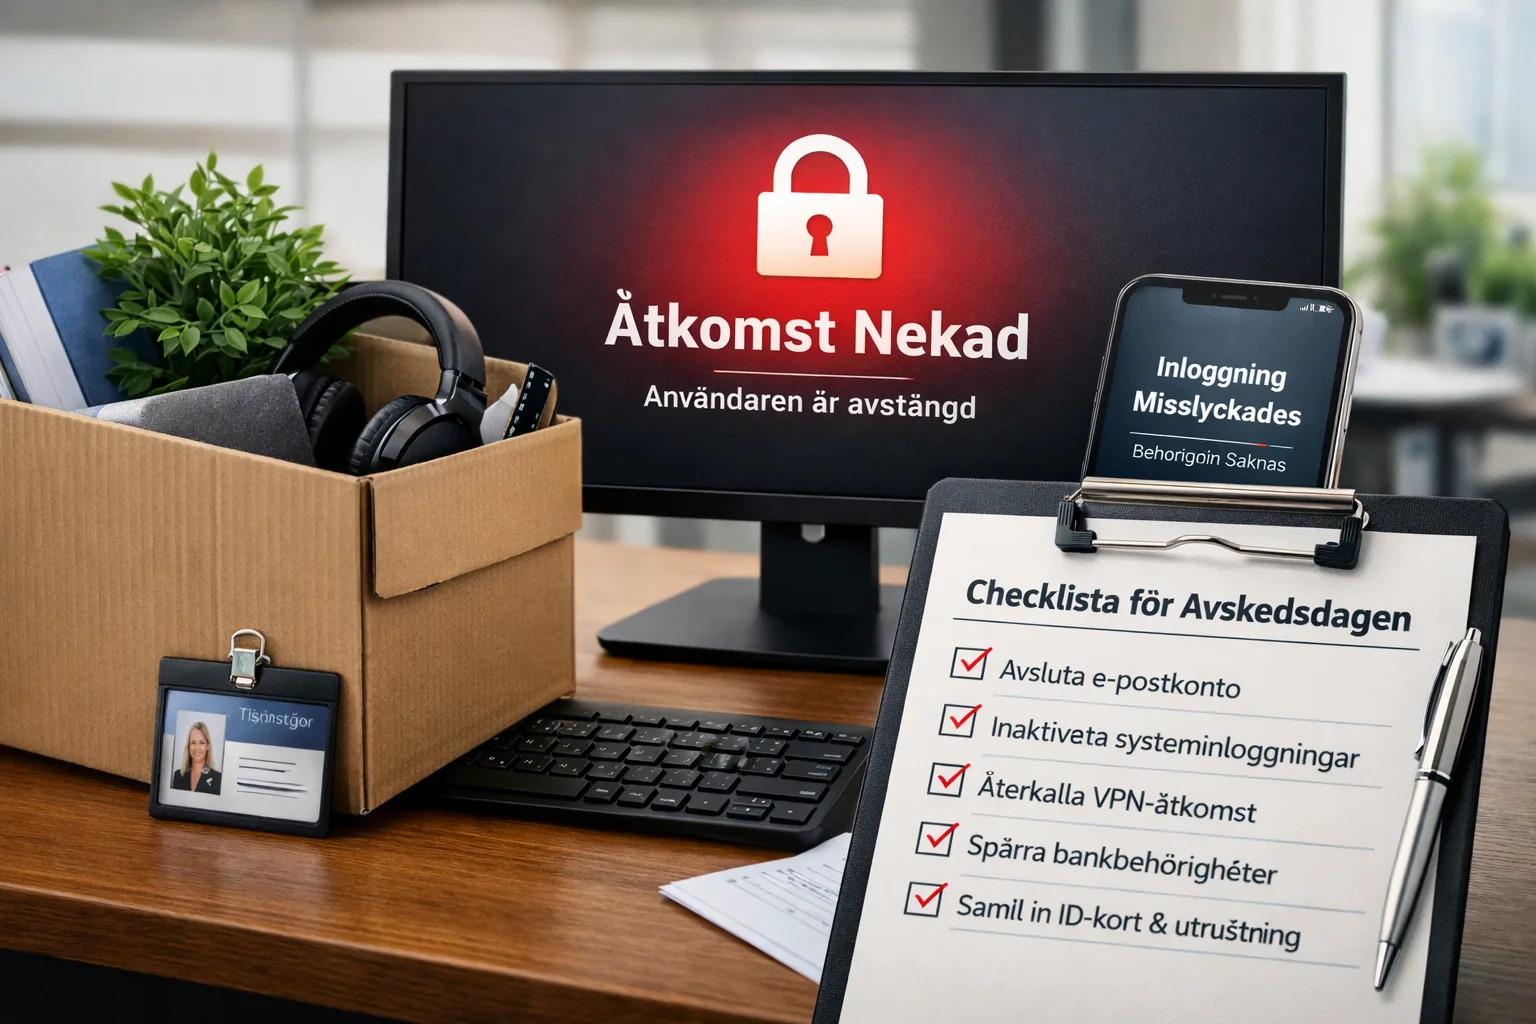
Tänk dig en situation: din anställde har slutat, men glömde att stänga sitt konto i CRM-systemet. Några dagar senare märker du misstänkta aktiviteter på det kontot. Ett annat exempel är när en tidigare anställd får tillgång till konfidentiell information via en aktiv e-postadress. I båda fallen kan konsekvenserna vara katastrofala för verksamheten, inklusive dataläckor, ekonomiska förluster och till och med juridiska problem.
Webbplatsnedetid: hur mycket förlorar en internetbutik och hur undviker man det
Varför detta händer eller vad som bidrar till det
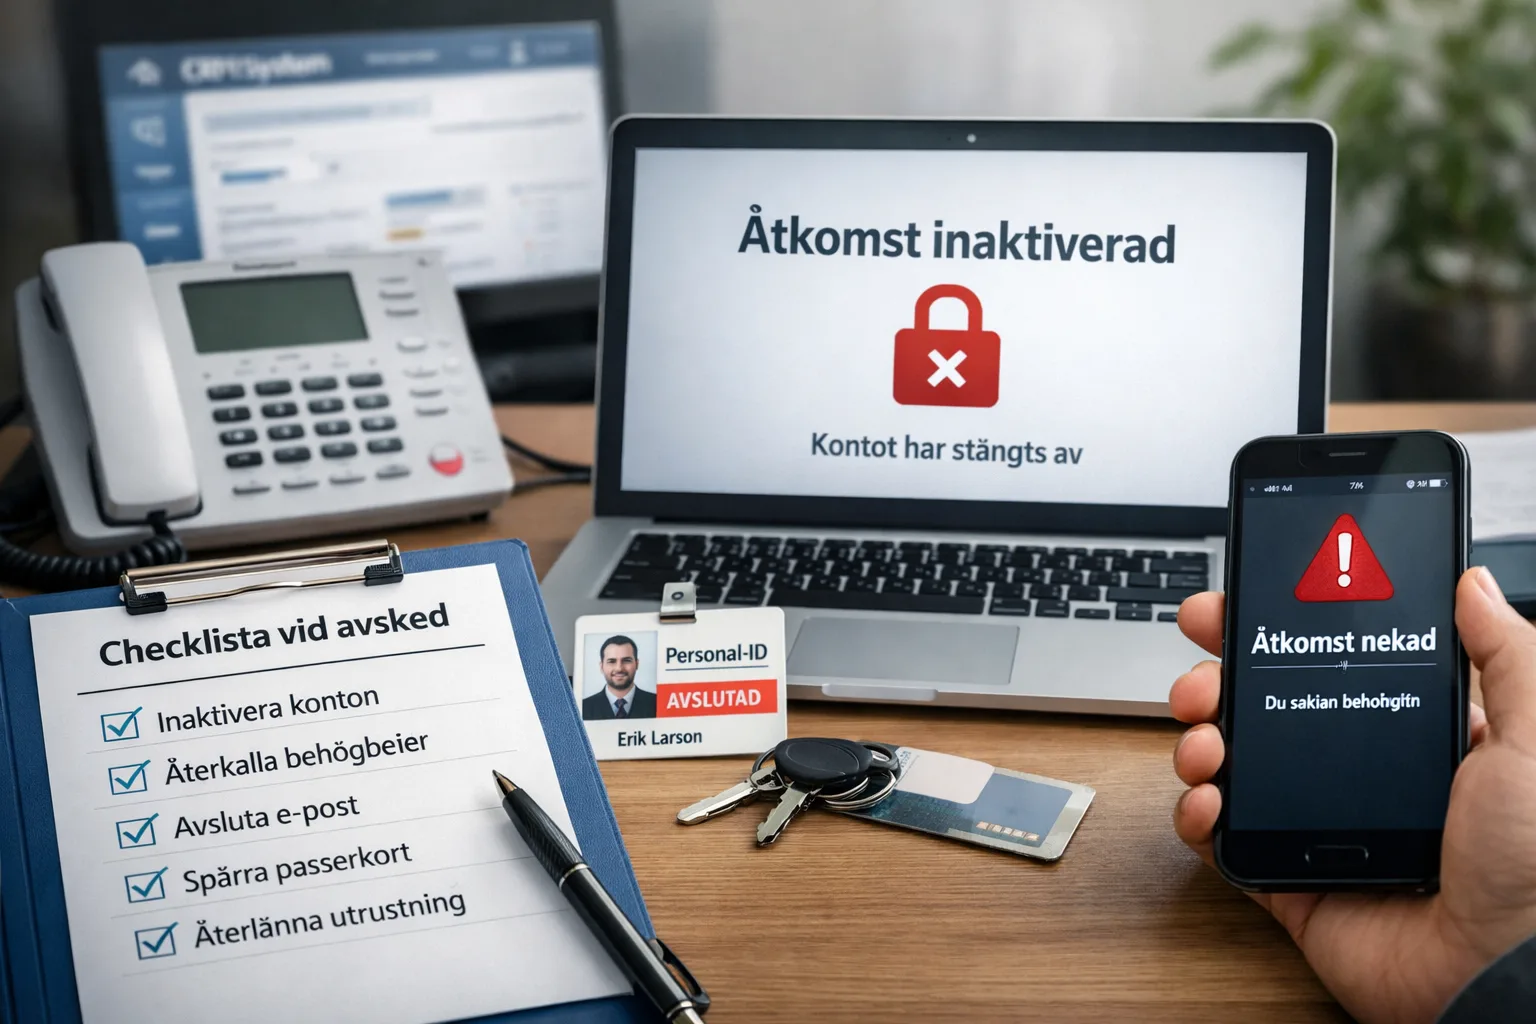
Det finns flera orsaker till att åtkomster lämnas kvar efter en anställds avsked. Ofta beror det på bristande uppmärksamhet på avskedsproceduren eller okunnighet om riskerna. Många företag saknar tydliga protokoll för att stänga åtkomster, vilket leder till säkerhetsbrister. Ibland beror detta på slarv eller hastverk under avskedsprocessen, där fokus ligger på att avsluta anställningen snarare än att skydda data. Det är viktigt att förstå dessa risker för att kunna vidta lämpliga åtgärder.
Vanliga misstag
- Ofullständig stängning av åtkomster: Att lämna aktiva konton i olika system kan leda till obehörig åtkomst, vilket kan få allvarliga konsekvenser.
- Brist på dokumentation: Dålig hantering av dokumentation kring anställdas åtkomster gör det svårt att kontrollera säkerheten och kan leda till missade steg.
- Glömda lösenord: Att inte ändra lösenord för gemensamma konton efter en anställds avsked kan göra dessa konton sårbara för obehörig åtkomst.
Vad som faktiskt hjälper i praktiken
Här är några praktiska steg för att stänga åtkomster:
- Skapa en tydlig checklista: Inkludera alla system och tjänster som den anställde hade tillgång till. Detta hjälper dig att inte missa något viktigt konto och säkerställer att alla åtgärder vidtas.
- Utnämn en ansvarig person: Utse någon som ska ansvara för att stänga åtkomster för att undvika missförstånd och förseningar i processen.
- Kontrollera alla lösenord: Ändra lösenord för gemensamma konton och system för att förhindra potentiella missbruk av dessa resurser.
- Dokumentera processen: Håll reda på alla åtgärder relaterade till stängning av åtkomster. Detta gör det möjligt för dig att spåra genomförda steg och ha bevis på att åtgärder har vidtagits.
- Använd tvåfaktorsautentisering: Detta ger ett extra skyddsnivå för viktiga system och ökar säkerheten avsevärt genom att kräva ytterligare verifiering vid inloggning.
Specifik checklista för avskedsdagen
- Kontrollera listan över anställdas åtkomster för att säkerställa att alla konton är dokumenterade och kända.
- Stäng av åtkomst till e-post och CRM-system för att förhindra potentiella informationsläckor och skydda företagets känsliga data.
- Ändra lösenord för gemensamma resurser för att undvika obehörig åtkomst till viktig information som kan missbrukas.
- Avsluta prenumerationer på tjänster och program kopplade till den tidigare anställde för att minimera riskerna.
- Kontrollera säkerhetsinställningar i bankkonton för att skydda företagets finansiella information och förhindra obehörig åtkomst.
Sammanfattning eller nyckelpunkter
Att stänga åtkomster efter en anställds avsked är en avgörande åtgärd för att säkerställa företagets säkerhet. Genom att följa denna checklista och införa tydliga rutiner kan du avsevärt minska riskerna för dataläckor och missbruk av information. Det är aldrig klokt att underskatta vikten av att kontrollera åtkomsten till företagets resurser, eftersom detta kan påverka din organisations rykte och ekonomiska ställning. Det handlar om att skydda inte bara företagets tillgångar utan också dess framtid.
Коли варто залучити security або IT-фахівця
Технічна підтримка потрібна, коли підозрілі сигнали повторюються, впливають на доставку пошти або зачіпають акаунти, домени, сайти чи довіру клієнтів.
- фішинг, spoofing, сплески спаму або login alerts повторюються
- страждає доставлюваність пошти, репутація домену або доступність сайту
- логи показують невідомі пристрої, неочікувані правила пересилання або DNS-зміни
- інцидент може зачіпати дані клієнтів, облікові дані, платежі або production-системи
Якщо могли постраждати облікові дані, дані клієнтів або production-інфраструктура, ескалуйте одразу й збережіть логи до змін.