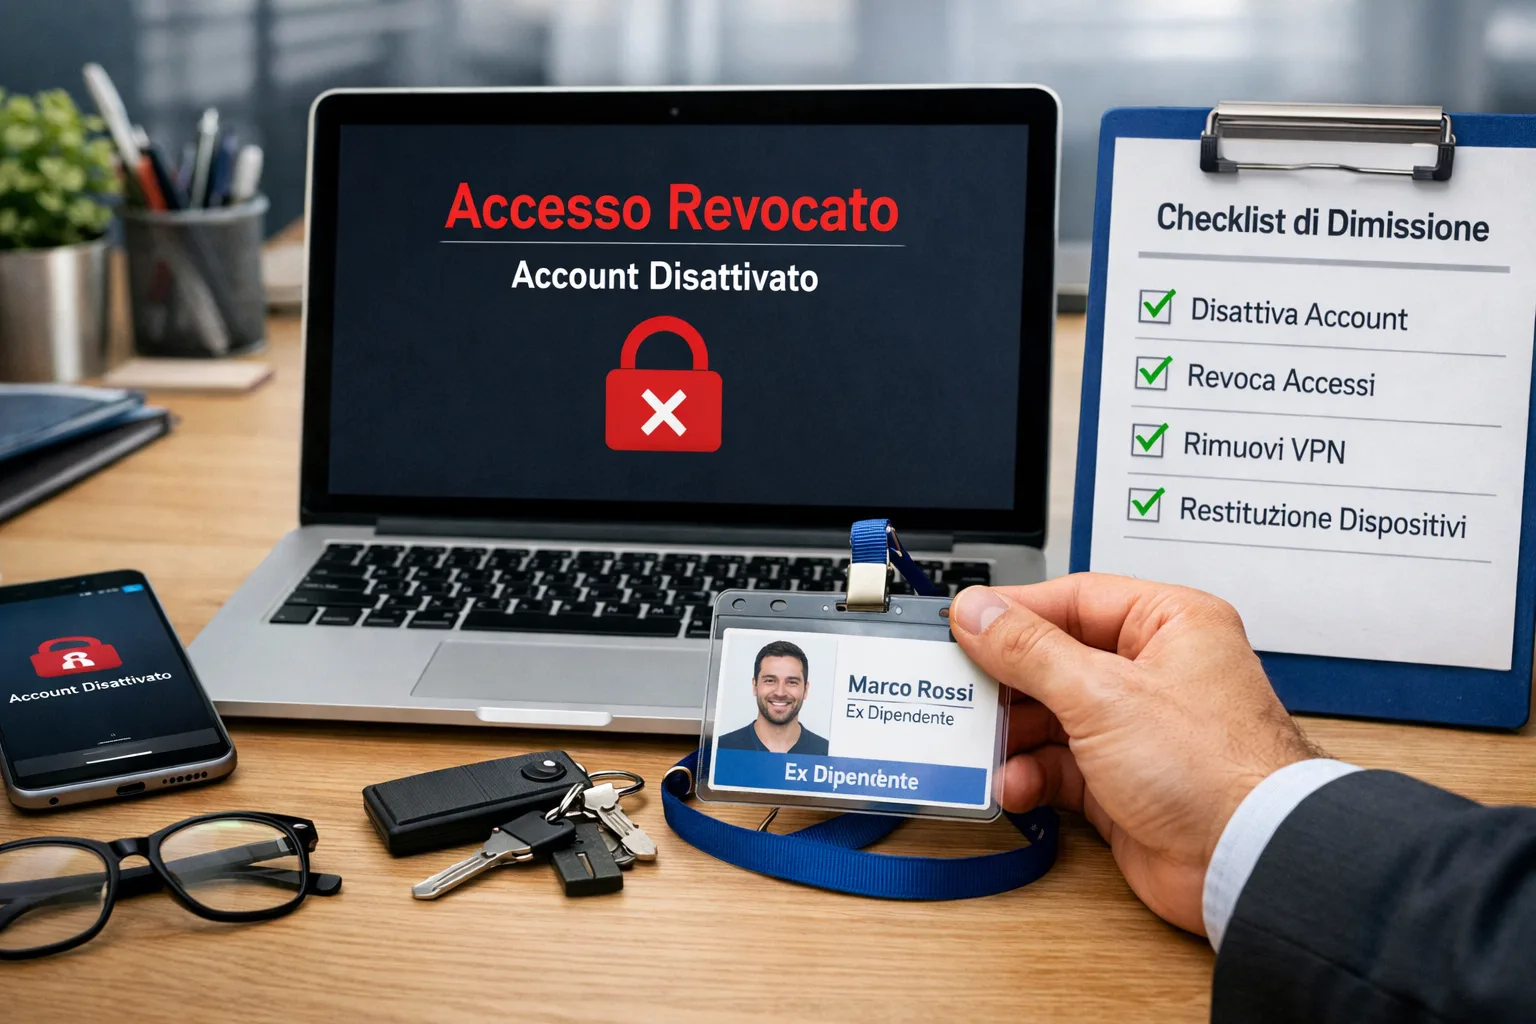
Quando un dipendente si dimette, è fondamentale non solo salutarlo, ma anche garantire la sicurezza delle informazioni aziendali. Spesso, gli accessi a vari sistemi, come email, CRM o servizi bancari, rimangono attivi anche dopo la cessazione del rapporto di lavoro. Ciò può comportare gravi conseguenze se tali accessi finiscono nelle mani sbagliate. In questo articolo, presenteremo una checklist pratica da seguire il giorno delle dimissioni di un dipendente per garantire la sicurezza della tua organizzazione.
Come fermare la falsificazione delle email a nome della tua azienda In parole semplici Le dimissioni di un dipendente rappresentano un momento cruciale per l'azienda.
In parole semplici
Le dimissioni di un dipendente rappresentano un momento cruciale per l'azienda. È fondamentale non solo terminare il rapporto di lavoro, ma anche eliminare tutti gli accessi che potrebbero mettere a rischio la sicurezza. Questo include accessi a email, profili sui social media, sistemi CRM, servizi cloud e conti bancari. Ognuno di questi elementi può diventare un punto vulnerabile se non vengono adottate misure per disattivarli.
Quando un dipendente lascia l'azienda, è essenziale agire rapidamente e in modo sistematico per garantire che tutte le credenziali siano disattivate. La sicurezza dei dati aziendali deve essere una priorità assoluta. Se non vengono adottate le giuste misure, si corre il rischio di esposizione delle informazioni sensibili, che possono avere conseguenze devastanti per l'azienda.
Come si manifesta nella vita reale
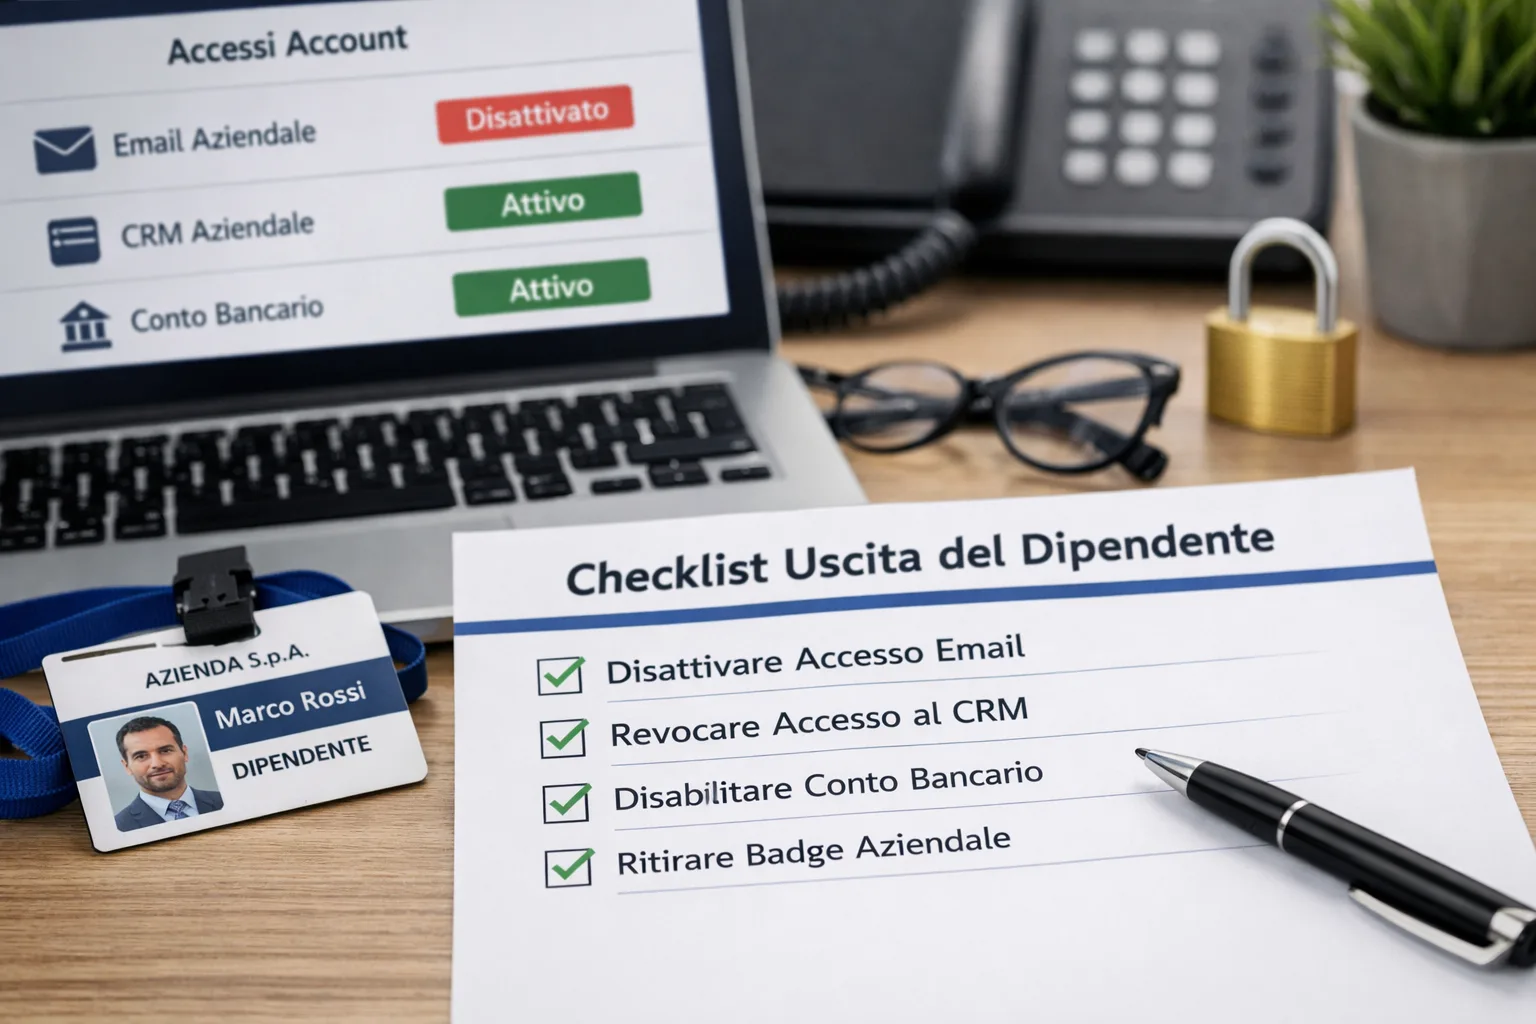
Immagina una situazione: un tuo dipendente si è dimesso, ma ha dimenticato di chiudere il suo account nel sistema CRM. Dopo qualche giorno, noti attività sospette su quell'account. Un altro esempio: un ex dipendente accede a informazioni riservate tramite un'email ancora attiva. In entrambi i casi, le conseguenze possono essere catastrofiche per l'azienda, inclusa la perdita di dati, danni finanziari e persino problemi legali. La gestione inadeguata degli accessi può non solo compromettere la sicurezza, ma anche danneggiare la reputazione dell'azienda.
È fondamentale comprendere che, in un contesto lavorativo sempre più digitalizzato, le minacce alla sicurezza informatica sono in aumento. Le aziende devono essere proattive nel proteggere le proprie informazioni, specialmente in momenti critici come le dimissioni di un dipendente.
Perché accade e quali fattori contribuiscono
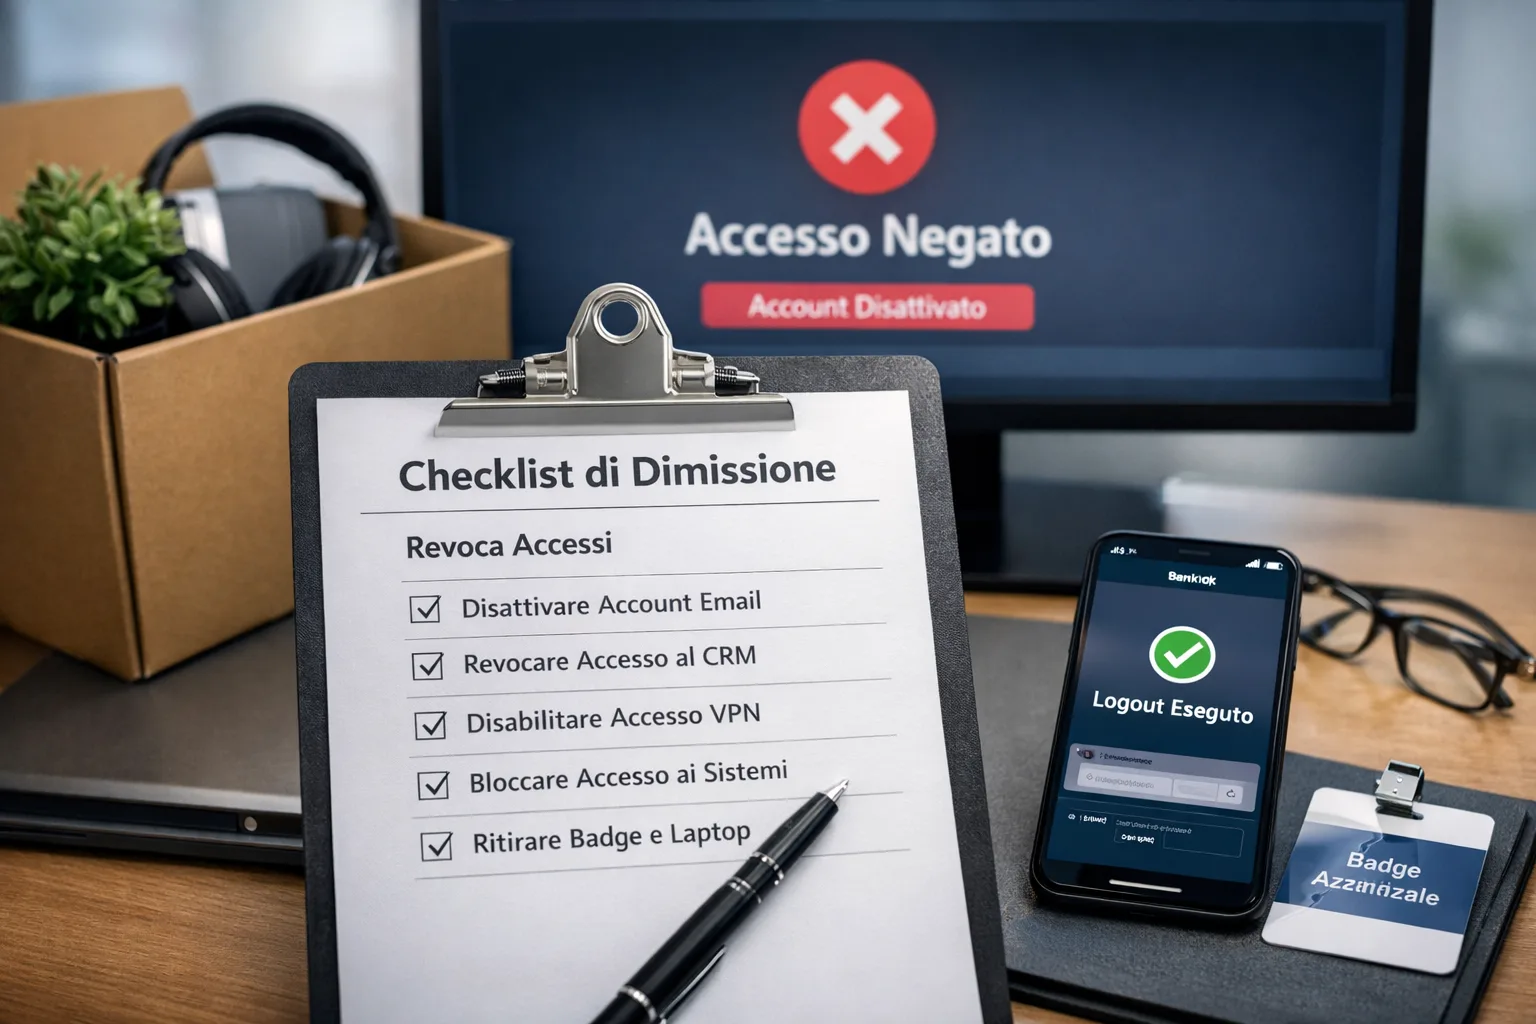
Le ragioni per cui gli accessi rimangono attivi possono variare: dalla mancanza di attenzione alla procedura di dimissione all'inconsapevolezza dei rischi. Spesso le aziende non hanno protocolli chiari per la revoca degli accessi, il che porta a lacune nella sicurezza. A volte, ciò può derivare da distrazione o fretta durante il processo di dimissione, dove l'attenzione è focalizzata sulla conclusione del rapporto di lavoro piuttosto che sulla sicurezza dei dati.
Inoltre, la mancanza di formazione adeguata per i responsabili delle risorse umane e i manager può contribuire a questi problemi. È fondamentale che chi gestisce il processo di dimissione sia ben informato sui rischi e sulle procedure corrette da seguire.
Errori comuni
- Chiusura incompleta degli accessi: Lasciare attivi account in vari sistemi può portare a accessi non autorizzati. Questo è uno dei rischi più gravi e comuni che le aziende affrontano.
- Mancanza di documentazione: Una cattiva gestione dei documenti relativi agli accessi dei dipendenti complica il controllo della sicurezza. Senza una registrazione accurata, è difficile sapere quali accessi devono essere revocati.
- Password dimenticate: Non cambiare le password per gli account condivisi dopo le dimissioni può lasciare questi account vulnerabili. È essenziale implementare procedure chiare per la gestione delle password.
- Comunicazione inefficace: Non informare tempestivamente il team IT della partenza di un dipendente può ritardare la revoca degli accessi e aumentare il rischio di violazioni della sicurezza.
- Protocolli di sicurezza inadeguati: La mancanza di linee guida chiare su come gestire gli accessi dei dipendenti può portare a confusione e errori.
Cosa funziona realmente nella pratica
Ecco alcuni passi pratici per disattivare gli accessi:
- Crea una checklist chiara: Includi tutti i sistemi e servizi a cui il dipendente aveva accesso. Questo aiuterà a non trascurare alcun account importante e a garantire che ogni passaggio venga eseguito correttamente.
- Nomina una persona responsabile: Designa qualcuno che si occupi della chiusura degli accessi per evitare malintesi e ritardi. Questa figura dovrà avere una buona conoscenza delle procedure di sicurezza e delle risorse aziendali.
- Controlla tutte le password: Cambia le password per gli account condivisi e i sistemi per prevenire possibili abusi. L'implementazione di politiche di cambio password regolari può anche contribuire a mantenere alta la sicurezza.
- Documenta il processo: Tieni traccia di tutte le azioni relative alla chiusura degli accessi. Questo ti permetterà di monitorare i passaggi eseguiti e avere una base di prove in caso di problemi futuri.
- Utilizza l'autenticazione a due fattori: Questo fornisce un ulteriore livello di protezione per i sistemi critici, aumentando notevolmente la sicurezza. È una pratica raccomandata per proteggere le informazioni sensibili.
- Formazione continua: Assicurati che il personale sia aggiornato sulle migliori pratiche per la gestione della sicurezza informatica. La formazione regolare può contribuire a ridurre il rischio di errori.
Checklist specifica per il giorno delle dimissioni
- Controlla l'elenco degli accessi del dipendente per assicurarti che tutti gli account siano registrati. Questo è il primo passo fondamentale per garantire che nulla venga trascurato.
- Disattiva l'accesso all'email e al sistema CRM per prevenire possibili perdite di informazioni. Assicurati che tutte le comunicazioni siano bloccate immediatamente.
- Cambia le password per le risorse condivise per evitare accessi non autorizzati a dati sensibili. Questo aiuterà a mantenere la sicurezza delle informazioni aziendali.
- Cancella le iscrizioni a servizi e applicazioni associate all'ex dipendente. Questo include software di terze parti e piattaforme utilizzate nell'ambito lavorativo.
- Controlla le impostazioni di sicurezza nei conti bancari per proteggere le informazioni finanziarie dell'azienda. È essenziale garantire che nessuno possa accedere a questi dati cruciali.
- Comunica con il team IT: Assicurati che il personale IT sia informato della partenza del dipendente in modo che possano adottare le misure necessarie senza ritardi.
Conclusione o sintesi chiave
Disattivare gli accessi dopo le dimissioni di un dipendente è un passo cruciale per garantire la sicurezza della tua azienda. Seguendo questa checklist e implementando procedure chiare, puoi ridurre significativamente i rischi di perdita di dati e abuso delle informazioni. Non sottovalutare mai l'importanza del controllo degli accessi alle risorse aziendali, poiché ciò può influenzare la reputazione e la situazione finanziaria della tua organizzazione. La sicurezza informatica deve essere una priorità continua, non solo un'attività occasionale. Investire nella formazione e nella preparazione può fare la differenza tra una gestione sicura e una potenziale crisi.
Quando coinvolgere supporto security o IT
Il supporto tecnico diventa importante quando segnali sospetti si ripetono, impattano la deliverability o toccano account, domini, siti o fiducia dei clienti.
- phishing, spoofing, picchi di spam o alert di login si ripetono
- deliverability, reputazione del dominio o disponibilita del sito peggiorano
- i log mostrano dispositivi sconosciuti, inoltri inattesi o modifiche DNS
- il problema puo coinvolgere dati clienti, credenziali, pagamenti o produzione
Se credenziali, dati clienti o sistemi di produzione possono essere esposti, scala subito e conserva i log prima di modificare le prove.