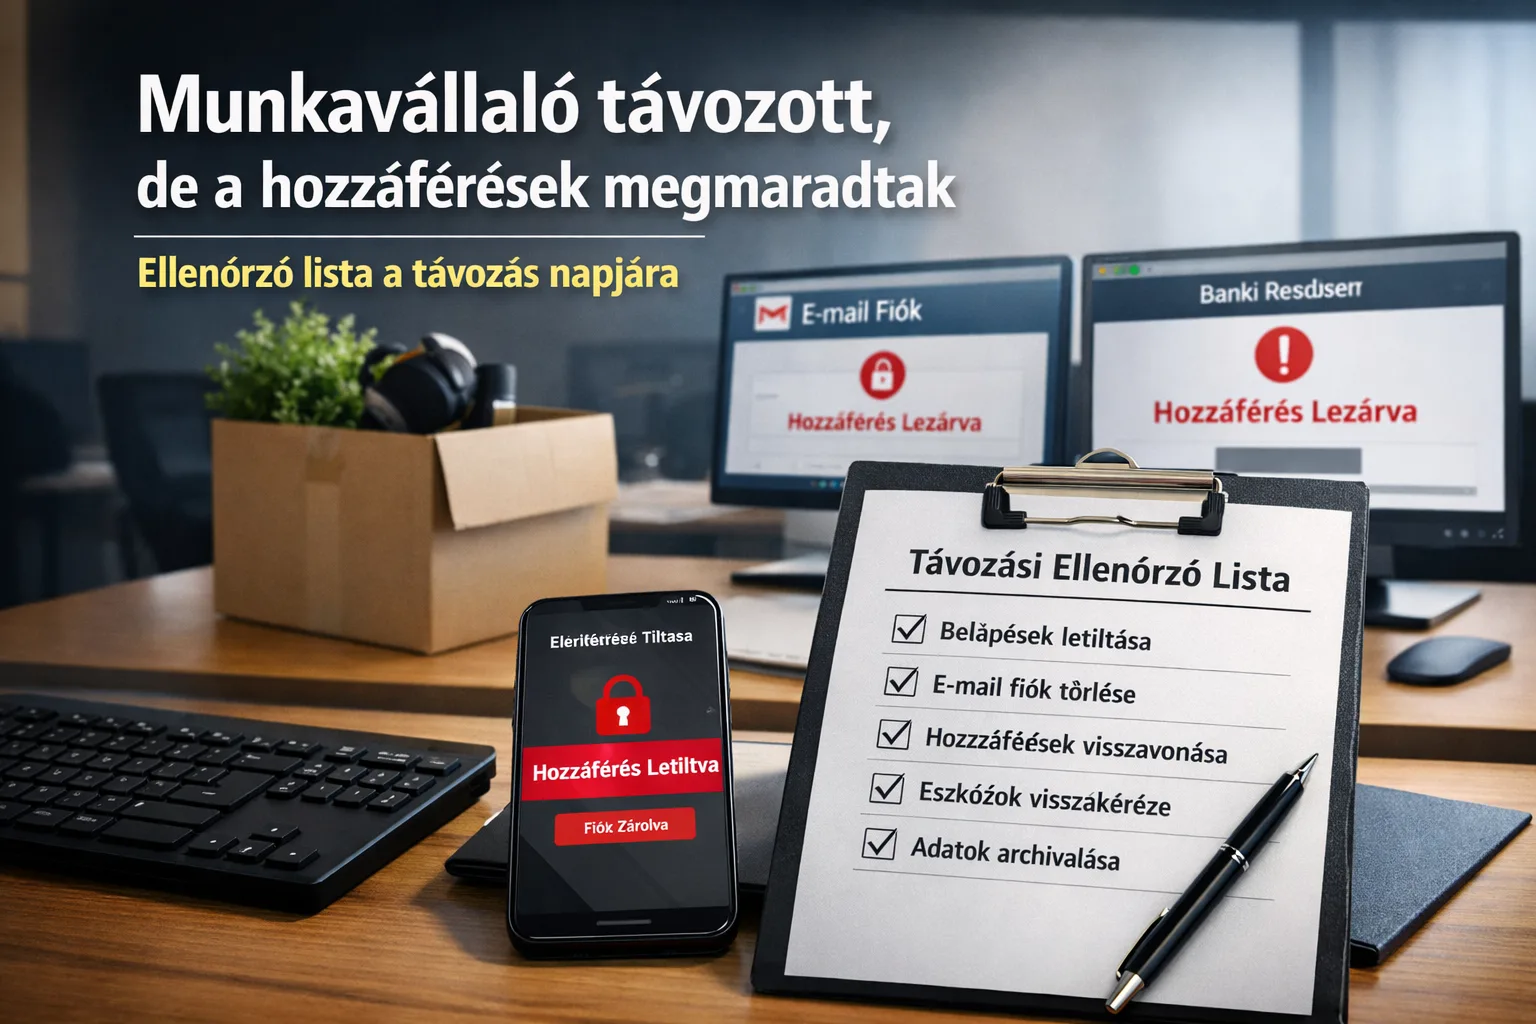
Amikor egy munkavállaló távozik a cégtől, a folyamat nemcsak a búcsúzásról szól, hanem a vállalati információk védelméről is. Gyakran előfordul, hogy a különböző rendszerekhez, mint például az e-mail, CRM vagy banki szolgáltatások, való hozzáférések aktívak maradnak a távozás után is. Ez komoly következményekkel járhat, ha ezek a hozzáférések megbízhatatlan kezekbe kerülnek. Cikkünkben bemutatunk egy gyakorlati ellenőrző listát a munkavállaló távozásának napjára, hogy biztosítsuk szervezete biztonságát.
Hogyan védje meg e-mailjét a phishingtől: gyakorlati tanácsok Egyszerű szavakkal A munkavállaló távozása kritikus pillanat a vállalat életében. Fontos nemcsak a munkaviszony lezárása, hanem minden olyan hozzáférés megszüntetése is, amely veszélyeztetheti a biztonságot.
Egyszerű szavakkal
A munkavállaló távozása kritikus pillanat a vállalat életében. Fontos nemcsak a munkaviszony lezárása, hanem minden olyan hozzáférés megszüntetése is, amely veszélyeztetheti a biztonságot. Ez magában foglalja az e-mail fiókokat, közösségi média profilokat, CRM rendszereket, felhőszolgáltatásokat és banki számlákat. Mindegyik elem potenciális sebezhetőséget jelenthet, ha nem teszünk lépéseket a lezárásuk érdekében.
Egy nap weboldal nélkül: mennyit veszít a webshop, és hogyan előzhető meg
Valaki írásokat küld a cég nevében: hogyan lehet ezt megállítani? A válasz egyszerű: minden hozzáférést le kell zárni a munkavállaló távozása előtt, hogy megakadályozzuk az esetleges visszaéléseket.
Hogyan állítsuk meg a hamisított leveleket a cégünk nevében
Hogyan jelenik meg a valós életben
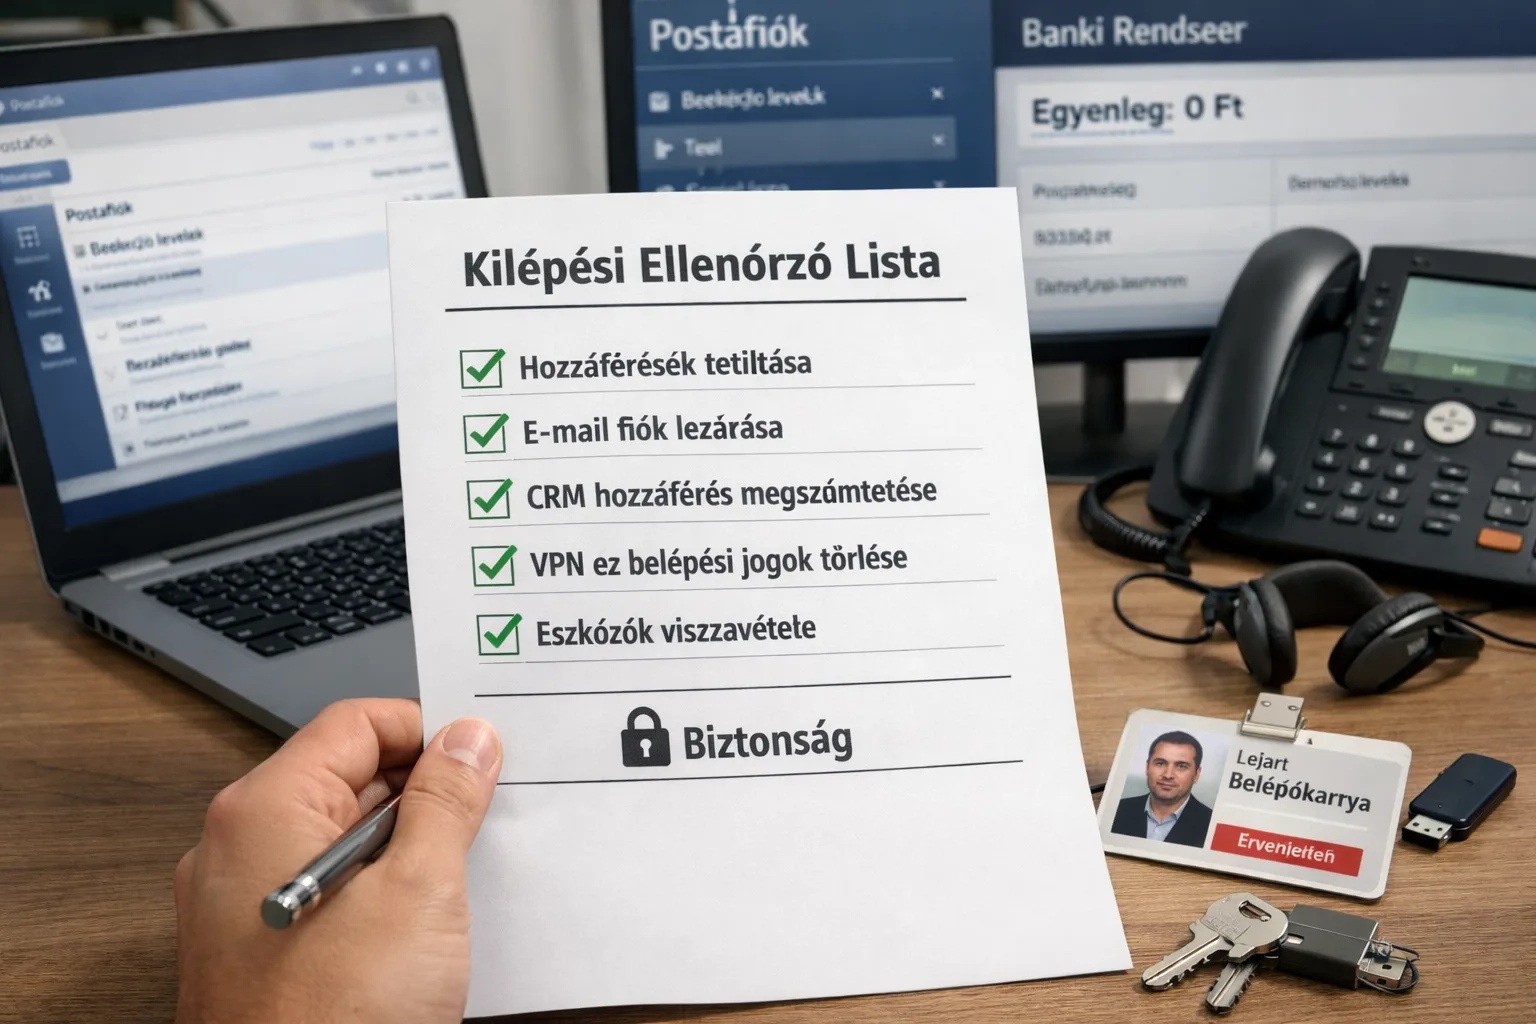
Például képzelje el, hogy egy munkavállaló távozott, de elfelejtette lezárni a CRM rendszerbeli fiókját. Néhány nap múlva gyanús tevékenységeket észlel az adott fiókban. Egy másik példa: egy volt munkavállaló hozzáférést nyer bizalmas információkhoz az aktív e-mail fiókján keresztül. Mindkét eset következményei katasztrofálisak lehetnek a vállalkozás számára, beleértve az adatvesztést, pénzügyi károkat és akár jogi problémákat is.
Válasz a vevőknek éjjel-nappal, új munkatárs nélkül: chatbot vagy második ügyintéző?
A weboldal leállása: mennyi pénzt veszít a netes bolt és hogyan lehet ezt elkerülni? Ha egy cég weboldala leáll, az nemcsak az eladásokra van hatással, hanem a márka hírnevére is. Az ügyfelek elveszíthetik a bizalmukat, ha nem tudják elérni a szükséges szolgáltatásokat.
Miért történik ez, vagy mi segíti elő
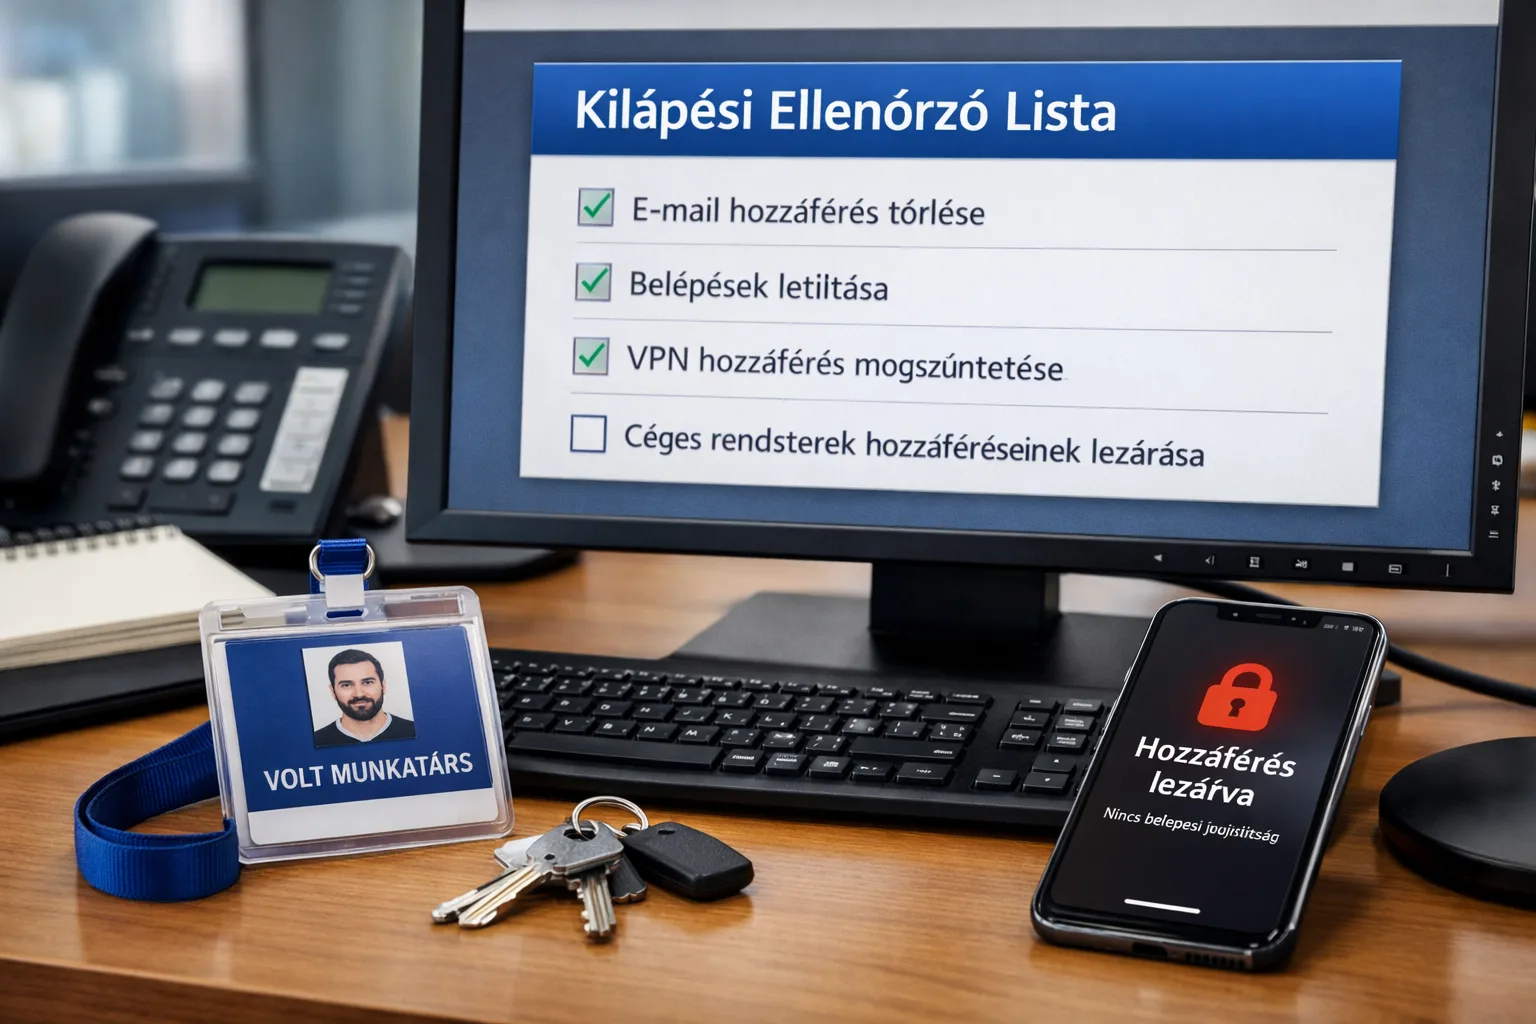
A hozzáférések megmaradásának okai változatosak lehetnek: a távozási folyamatra való figyelmetlenségtől kezdve a veszélyek tudatlanságáig terjednek. Gyakran előfordul, hogy a cégeknek nincsenek világos protokolljaik a hozzáférések lezárására, ami biztonsági hiányosságokhoz vezet. Néha ez figyelmetlenség vagy sietség következménye lehet a távozási folyamat során, amikor a figyelem inkább a munkaviszony befejezésére összpontosul, nem pedig az adatok védelmére. Az információk védelme érdekében fontos, hogy minden távozó munkavállaló esetében kövessük a megfelelő eljárásokat.
Gyakori hibák
- Hiányos hozzáférés-lezárás: Aktív fiókok hagyása különböző rendszerekben, ami jogosulatlan hozzáféréshez vezethet.
- Dokumentáció hiánya: A munkavállalók hozzáféréseivel kapcsolatos dokumentumok helytelen kezelése, ami megnehezíti a biztonság ellenőrzését.
- Elfelejtett jelszavak: A közös fiókok jelszavainak megváltoztatásának elmulasztása a munkavállaló távozása után sebezhetővé teheti ezeket a fiókokat.
Mi segít a gyakorlatban
Itt van néhány gyakorlati lépés a hozzáférések lezárására:
- Készítsen világos ellenőrző listát: Tartalmazza az összes rendszert és szolgáltatást, amelyhez a munkavállalónak hozzáférése volt. Ez segít abban, hogy ne hagyjon ki egyetlen fontos fiókot sem.
- Jelöljön ki felelős személyt: Határozzon meg egy embert, aki felelős lesz a hozzáférések lezárásáért, hogy elkerülje a félreértéseket és késlekedéseket.
- Ellenőrizze az összes jelszót: Változtassa meg a közös fiókok és rendszerek jelszavait, hogy megakadályozza a lehetséges visszaéléseket.
- Dokumentálja a folyamatot: Vezessen nyilvántartást minden olyan lépésről, amely a hozzáférések lezárásával kapcsolatos. Ez lehetővé teszi az elvégzett lépések nyomon követését és bizonyítékok összegyűjtését.
- Használjon kétfaktoros hitelesítést: Ez egy további védelmi szintet jelent fontos rendszerek számára, amely jelentősen növeli a biztonságot.
Konkrét ellenőrző lista a távozás napjára
- Ellenőrizze a munkavállaló hozzáférési listáját, hogy megbizonyosodjon arról, hogy minden fiók rögzítve van.
- Zárja le az e-mail és CRM rendszerhez való hozzáférést, hogy megakadályozza az információk esetleges kiszivárgását.
- Változtassa meg a közös erőforrások jelszavait, hogy elkerülje a jogosulatlan hozzáférést fontos adatokhoz.
- Állítsa le azokat az előfizetéseket és programokat, amelyek egykori munkavállalóhoz kapcsolódtak.
- Ellenőrizze a banki fiókok biztonsági beállításait, hogy megvédje a vállalat pénzügyi információit.
Összegzés vagy kulcsfontosságú következtetés
A távozó munkavállaló hozzáféréseinek lezárása kritikus lépés vállalata biztonságának megőrzésében. Ezen ellenőrző lista betartásával és világos eljárások bevezetésével jelentősen csökkentheti az adatlopás és információs visszaélés kockázatát. Soha ne becsülje alá a vállalati erőforrásokhoz való hozzáférés ellenőrzésének fontosságát, mivel ez hatással lehet szervezete hírnevére és pénzügyi helyzetére. A megfelelő intézkedések bevezetése nemcsak a vállalat védelmét szolgálja, hanem hozzájárul ahhoz is, hogy a munkavállalók távozása zökkenőmentesen zajlódjon le.
Коли варто залучити security або IT-фахівця
Технічна підтримка потрібна, коли підозрілі сигнали повторюються, впливають на доставку пошти або зачіпають акаунти, домени, сайти чи довіру клієнтів.
- фішинг, spoofing, сплески спаму або login alerts повторюються
- страждає доставлюваність пошти, репутація домену або доступність сайту
- логи показують невідомі пристрої, неочікувані правила пересилання або DNS-зміни
- інцидент може зачіпати дані клієнтів, облікові дані, платежі або production-системи
Якщо могли постраждати облікові дані, дані клієнтів або production-інфраструктура, ескалуйте одразу й збережіть логи до змін.