Kiedy pracownik odchodzi, ważne jest nie tylko pożegnanie, ale także zadbanie o bezpieczeństwo informacji w firmie. Często dostęp do różnych systemów, takich jak poczta, CRM czy usługi bankowe, pozostaje aktywny nawet po zwolnieniu. Może to prowadzić do poważnych konsekwencji, jeśli te dostępne informacje trafią w niepowołane ręce. W tym artykule przedstawimy praktyczną listę kontrolną działań na dzień zwolnienia pracownika, aby zagwarantować bezpieczeństwo Twojej organizacji.
W prostych słowach Proces zwolnienia pracownika to kluczowy moment dla każdej firmy. Ważne jest nie tylko zakończenie współpracy, ale także usunięcie wszelkich dostępów, które mogą stanowić zagrożenie dla bezpieczeństwa.
W prostych słowach
Proces zwolnienia pracownika to kluczowy moment dla każdej firmy. Ważne jest nie tylko zakończenie współpracy, ale także usunięcie wszelkich dostępów, które mogą stanowić zagrożenie dla bezpieczeństwa. Obejmuje to dostęp do poczty elektronicznej, kont w mediach społecznościowych, systemów CRM, usług chmurowych oraz kont bankowych. Każdy z tych elementów może stać się punktem wrażliwym, jeśli nie podejmiemy odpowiednich działań w celu ich zamknięcia.
Jak zatrzymać fałszowanie wiadomości w imieniu Twojej firmy
Ktoś wysyła maile w imieniu Twojej firmy: jak to zatrzymać? Bez odpowiednich działań, możliwe jest, że były pracownik może nadużyć swojego dostępu do informacji, co może prowadzić do poważnych problemów prawnych i finansowych dla Twojej organizacji.
Migracja poczty do nowego serwisu bez utraty wiadomości: krok po kroku
Jak to wygląda w praktyce
Wyobraź sobie sytuację: Twój pracownik odszedł, ale zapomniał zamknąć swoje konto w systemie CRM. Po kilku dniach zauważasz podejrzane działania na tym koncie. Innym przykładem może być sytuacja, gdy były pracownik uzyskuje dostęp do poufnych informacji dzięki aktywnej poczcie elektronicznej. W obu przypadkach konsekwencje mogą być katastrofalne dla firmy, w tym utrata danych, straty finansowe oraz problemy prawne. Dlatego tak ważne jest, aby w dniu zwolnienia pracownika przeprowadzić dokładny audyt wszystkich jego dostępów.
Jak wybrać system CRM dla małej firmy: na co patrzeć
Dzień przestoju strony: ile traci sklep internetowy i jak tego uniknąć? Przerwy w dostępie do systemów mogą prowadzić do poważnych strat finansowych, a także do utraty zaufania klientów. Dlatego kluczowe jest, aby wszystkie konta były odpowiednio zarządzane i zabezpieczone.
Dlaczego tak się dzieje
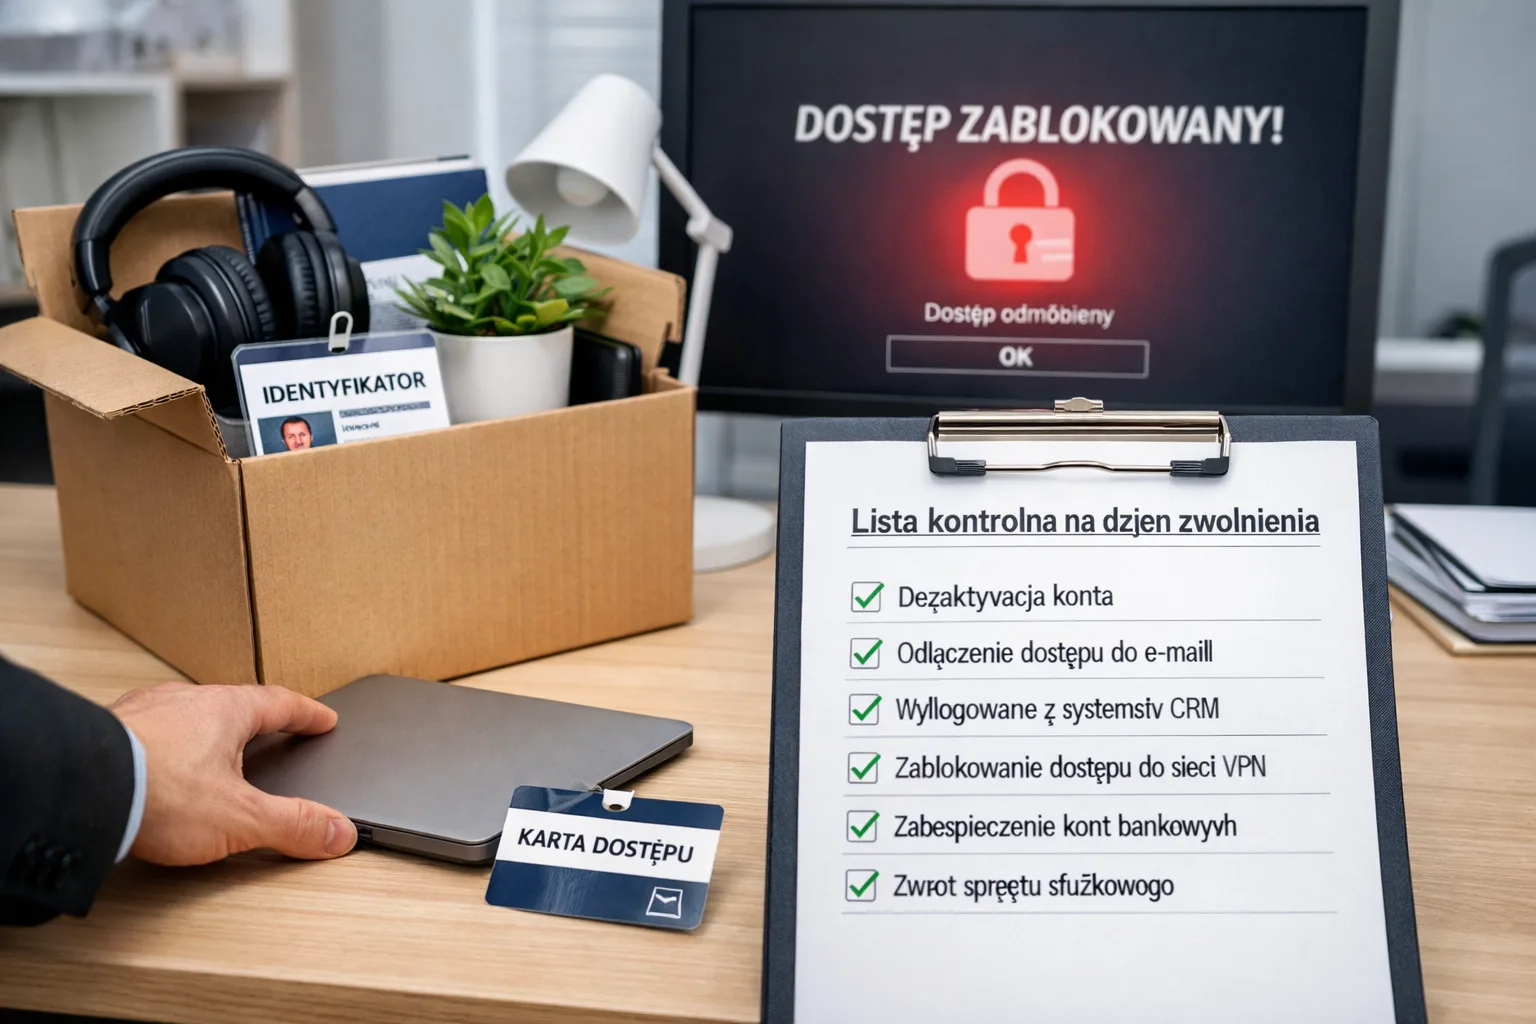
Przyczyny pozostawiania dostępów mogą być różne: od braku uwagi do procedury zwolnienia po niewłaściwe postrzeganie zagrożeń. Często firmy nie mają jasno określonych protokołów dotyczących zamykania dostępów, co prowadzi do luk w bezpieczeństwie. Czasami wynika to z pośpiechu lub nieuwagi podczas procesu zwolnienia, kiedy główny nacisk kładzie się na zakończenie stosunków pracy, a nie na bezpieczeństwo danych. Niezrozumienie ryzyka związanego z pozostawionymi dostępami może prowadzić do poważnych konsekwencji w przyszłości.
Typowe błędy
- Niedostateczne zamknięcie dostępów: Pozostawienie aktywnych kont w różnych systemach może prowadzić do nieautoryzowanego dostępu. Nawet jedno zapomniane konto może stać się źródłem poważnych problemów.
- Brak dokumentacji: Nieprawidłowe prowadzenie dokumentacji dotyczącej dostępów pracowników utrudnia kontrolę nad bezpieczeństwem. Bez odpowiednich zapisów łatwo jest przeoczyć ważne konta.
- Zapomniane hasła: Nie zmienienie haseł dla wspólnych kont po odejściu pracownika może pozostawić te konta narażone na ryzyko. Warto pamiętać, że nawet jeśli konto jest zamknięte, hasło może być nadal używane przez byłego pracownika.
Co naprawdę działa w praktyce
Oto kilka praktycznych kroków do zamknięcia dostępów:
- Stwórz jasną listę kontrolną: Uwzględnij wszystkie systemy i usługi, do których miał dostęp pracownik. To pomoże upewnić się, że żadne ważne konto nie zostanie pominięte. Lista powinna być aktualizowana na bieżąco.
- Wyznacz odpowiedzialną osobę: Określ osobę odpowiedzialną za zamykanie dostępów, aby uniknąć nieporozumień i opóźnień. Osoba ta powinna być dobrze zaznajomiona z procedurami bezpieczeństwa.
- Sprawdź wszystkie hasła: Zmień hasła do wspólnych kont i systemów, aby zapobiec ewentualnemu nadużyciu. Regularne zmiany haseł są kluczowe dla bezpieczeństwa.
- Dokumentuj proces: Prowadź zapisy wszystkich działań związanych z zamykaniem dostępów. To pozwoli Ci śledzić wykonane kroki i mieć podstawy dowodowe w razie potrzeby.
- Wykorzystaj dwuskładnikową autoryzację: To dodatkowy poziom ochrony dla ważnych systemów, który znacznie zwiększa bezpieczeństwo. Dzięki temu nawet jeśli hasło zostanie skradzione, dostęp do konta będzie nadal zabezpieczony.
Szczegółowa lista kontrolna na dzień zwolnienia
- Sprawdź listę dostępów pracownika, aby upewnić się, że wszystkie konta zostały odnotowane i zabezpieczone.
- Zamknij dostęp do poczty elektronicznej oraz systemu CRM, aby zapobiec ewentualnym wyciekom informacji. To kluczowy krok w procesie zwolnienia.
- Zmień hasła dla wspólnych zasobów, aby uniknąć nieautoryzowanego dostępu do ważnych danych. Hasła powinny być trudne do odgadnięcia i regularnie zmieniane.
- Anuluj subskrypcje usług i programów związanych z byłym pracownikiem. Upewnij się, że wszystkie płatności są zatrzymane.
- Sprawdź ustawienia bezpieczeństwa na kontach bankowych, aby chronić finansowe informacje firmy. Zmiana haseł i monitorowanie aktywności są kluczowe.
Podsumowanie
Zamknięcie dostępów po odejściu pracownika to kluczowy krok w zapewnieniu bezpieczeństwa Twojej firmy. Przestrzegając tej listy kontrolnej i wdrażając jasne procedury, możesz znacznie zredukować ryzyko wycieku danych i nadużyć informacji. Nigdy nie należy lekceważyć znaczenia kontroli dostępu do zasobów korporacyjnych, ponieważ może to wpłynąć na reputację oraz kondycję finansową Twojej organizacji. Pamiętaj, że bezpieczeństwo informacji to nie tylko kwestia technologii, ale również procedur i świadomości pracowników.
Kiedy wlaczyc wsparcie security lub IT
Wsparcie techniczne jest szczegolnie wazne, gdy podejrzane sygnaly wracaja, pogarszaja dostarczalnosc albo dotykaja kont, domen, stron lub zaufania klientow.
- phishing, spoofing, skoki spamu lub alerty logowania powtarzaja sie
- cierpi dostarczalnosc poczty, reputacja domeny albo dostepnosc strony
- logi pokazuja nieznane urzadzenia, dziwne reguly przekierowan lub zmiany DNS
- problem moze dotyczyc danych klientow, hasel, platnosci albo produkcji
Jesli mogly wyciec dane, hasla lub elementy infrastruktury produkcyjnej, eskaluj od razu i zachowaj logi przed zmianami.