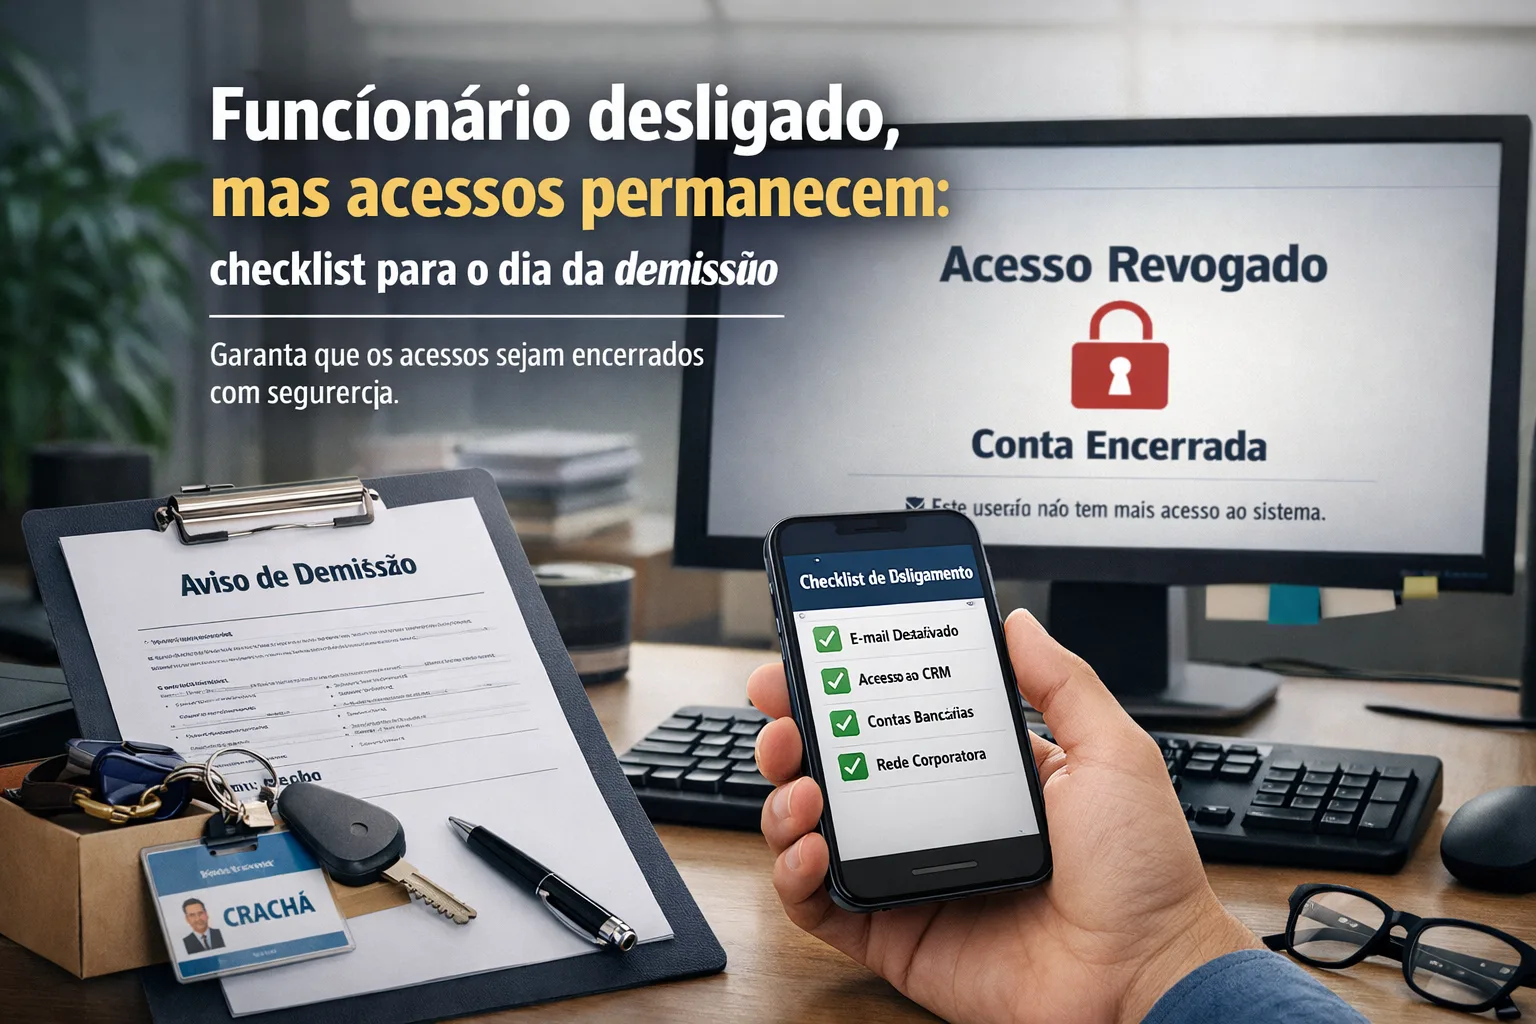
Quando um funcionário se desliga, é fundamental não apenas se despedir, mas também assegurar a segurança das informações da empresa. Muitas vezes, os acessos a diversos sistemas, como e-mail, CRM ou serviços bancários, continuam ativos mesmo após a demissão. Isso pode resultar em consequências graves se esses acessos caírem em mãos erradas. Neste artigo, apresentamos um checklist prático de ações para o dia da demissão de um funcionário, visando garantir a segurança da sua organização.
Como impedir que alguém envie e-mails em nome da sua empresa O que isso significa em termos simples A demissão de um funcionário é um momento crítico para a empresa.
O que isso significa em termos simples
A demissão de um funcionário é um momento crítico para a empresa. É importante não apenas encerrar a relação de trabalho, mas também remover todos os acessos que possam comprometer a segurança. Isso inclui acessos a e-mails, contas em redes sociais, sistemas de CRM, serviços em nuvem e contas bancárias. Cada um desses elementos pode se tornar um ponto vulnerável se não forem tomadas as devidas providências para seu encerramento.
Por exemplo, imagine que um funcionário se desligou, mas esqueceu de encerrar sua conta no sistema de CRM. Alguns dias depois, você nota atividades suspeitas nessa conta. Outro exemplo é um ex-funcionário tendo acesso a informações confidenciais através de um e-mail ativo. Em ambos os casos, as consequências podem ser catastróficas para o negócio, incluindo perda de dados, prejuízos financeiros e até problemas legais.
Como isso se manifesta na prática
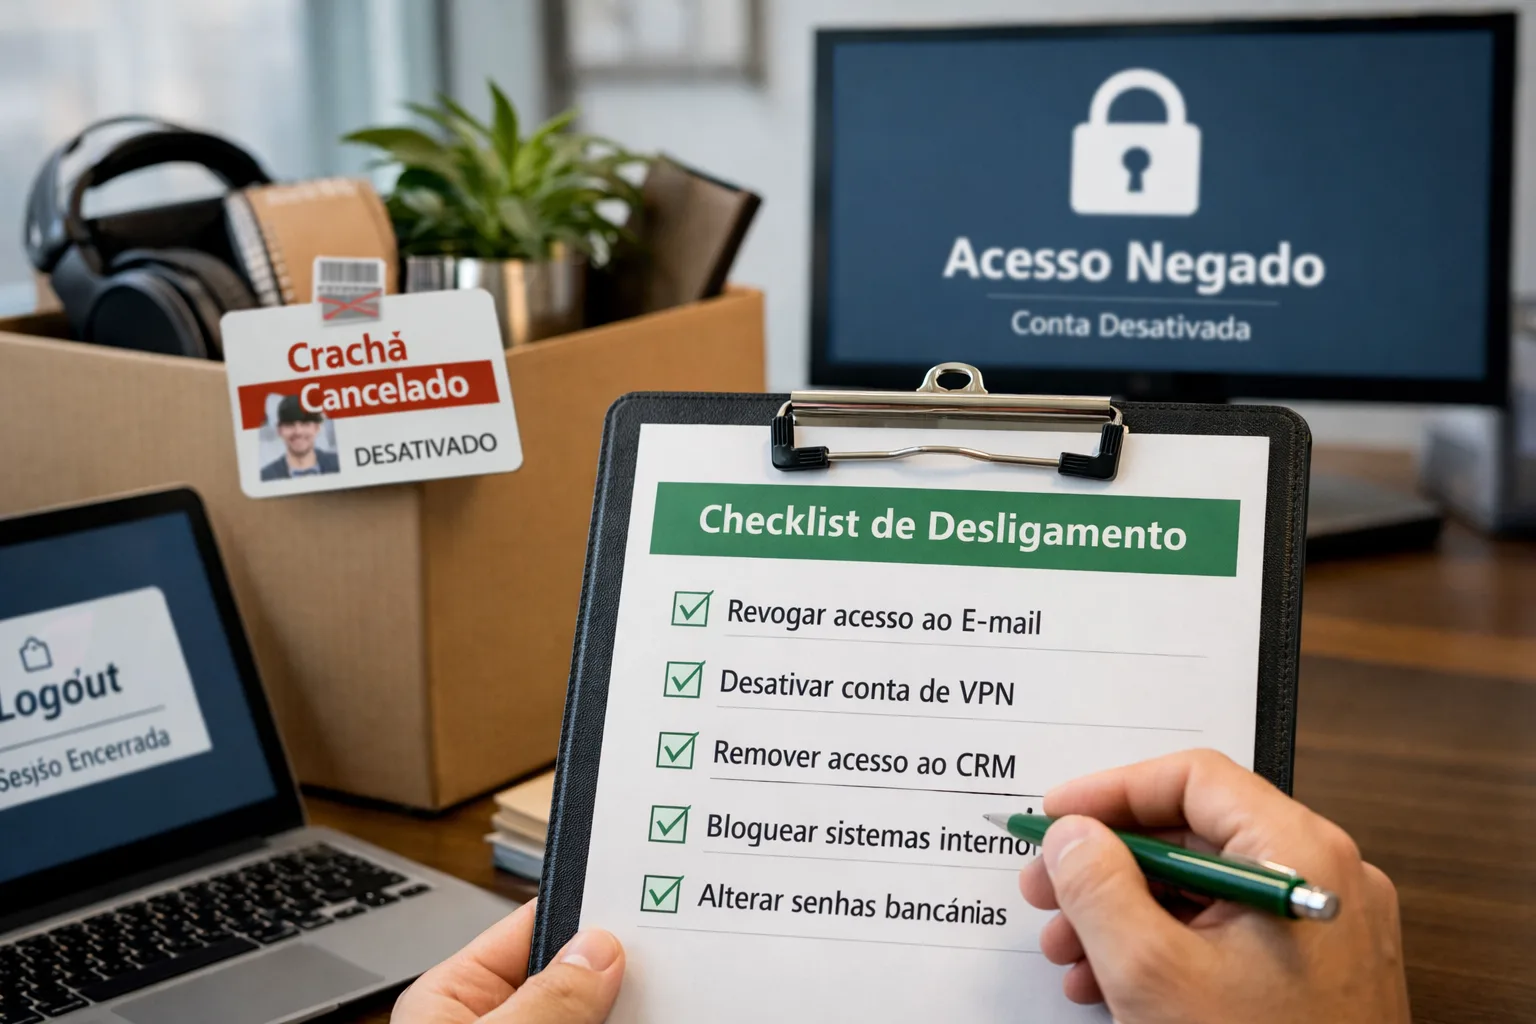
Na prática, a continuidade dos acessos pode se manifestar de várias maneiras. Por exemplo, após a saída do funcionário, o acesso ao sistema de CRM pode permanecer ativo, permitindo que alguém não autorizado visualize ou manipule informações sensíveis. Isso pode ocorrer devido à falta de atenção ou ao descuido durante o processo de desligamento. Além disso, um ex-funcionário pode continuar recebendo e-mails importantes, o que representa um risco significativo para a confidencialidade e integridade dos dados da empresa.
Além dos riscos diretos à segurança da informação, a manutenção de acessos pode levar a problemas legais e financeiros. Se um ex-funcionário utilizar informações confidenciais para competir com a empresa ou causar danos, a organização poderá enfrentar repercussões legais sérias. Portanto, é crucial que as empresas implementem processos rigorosos para gerenciar o encerramento de acessos.
Por que isso acontece ou o que contribui para isso
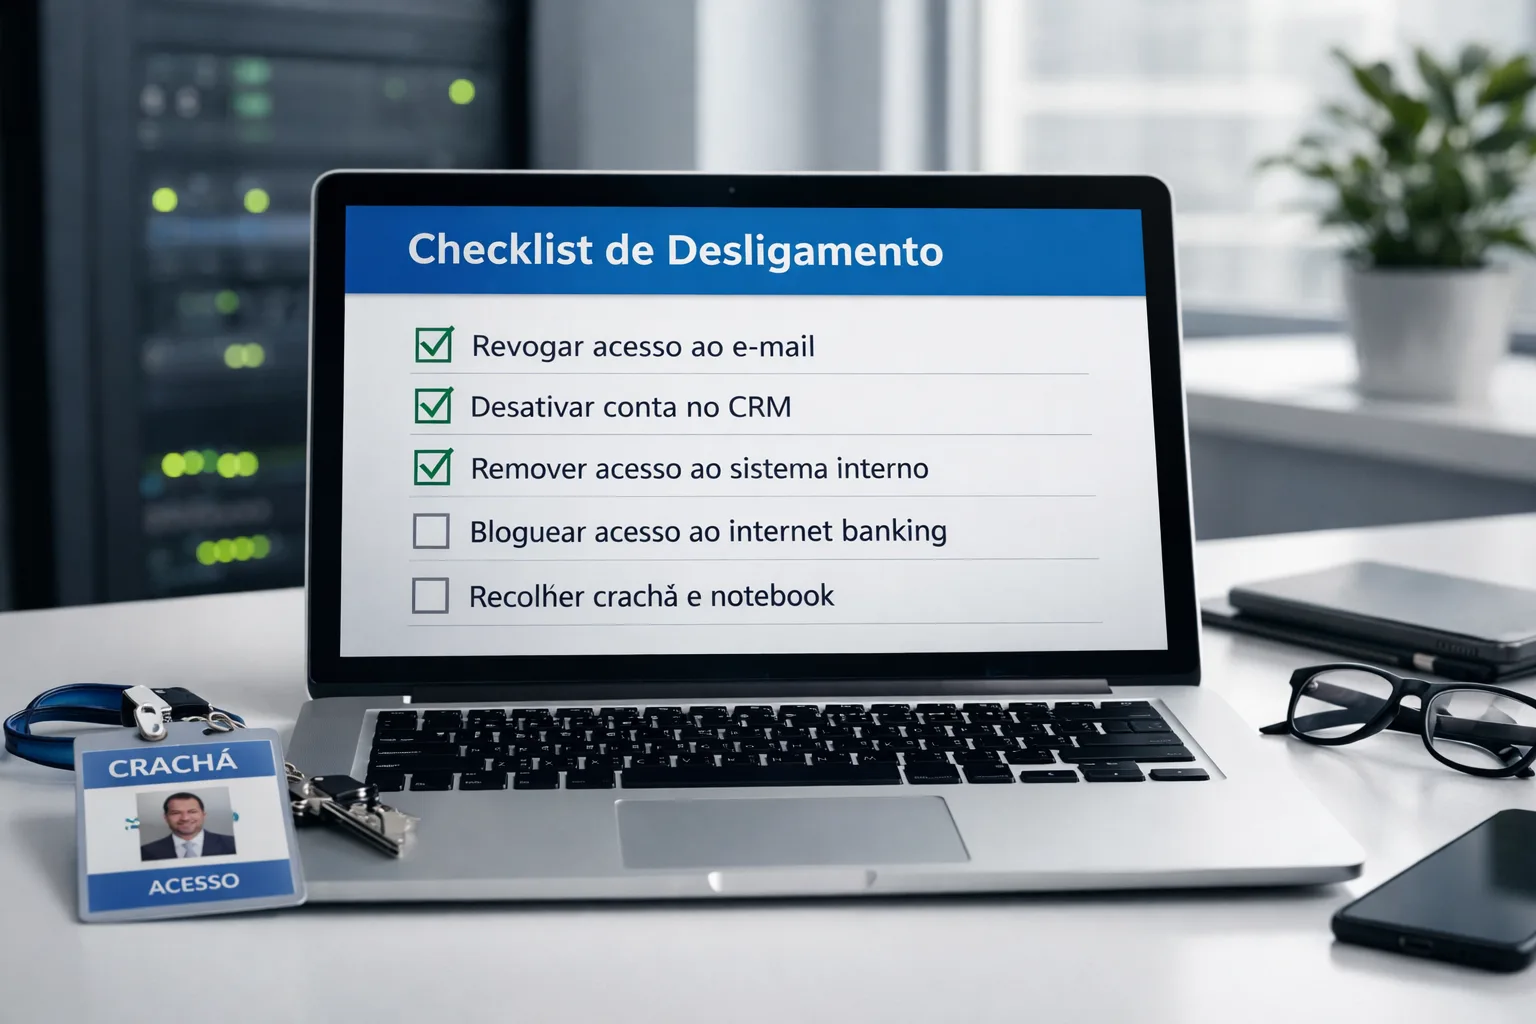
As razões para a manutenção dos acessos podem variar: desde falta de atenção ao procedimento de demissão até desconhecimento dos riscos envolvidos. Muitas vezes, as empresas não possuem protocolos claros para encerrar acessos, o que resulta em falhas de segurança. Isso pode ocorrer devido à desatenção ou pressa durante o processo de desligamento, quando o foco está na finalização da relação de trabalho e não na segurança dos dados.
Outro fator relevante é a falta de comunicação entre os departamentos envolvidos no processo de demissão. Recursos Humanos, TI e segurança da informação precisam trabalhar em conjunto para garantir que todos os passos necessários sejam seguidos. Sem essa colaboração, é fácil que etapas cruciais sejam negligenciadas, aumentando o risco de acessos indesejados.
Erros comuns
- Encerramento incompleto dos acessos: Manter contas ativas em diferentes sistemas pode levar a acessos não autorizados.
- Falta de documentação: Registro inadequado dos acessos dos funcionários dificulta o controle de segurança.
- Senhas esquecidas: Não alterar senhas para contas compartilhadas após a demissão pode deixar essas contas vulneráveis.
- Comunicação ineficaz: A falta de diálogo entre departamentos pode resultar em passos críticos não cumpridos.
- Desconsiderar serviços de terceiros: Muitas vezes, as empresas esquecem de cancelar serviços subcontratados que o funcionário utilizava.
O que realmente ajuda na prática
Aqui estão algumas etapas práticas para encerrar acessos:
- Crie um checklist claro: Inclua todos os sistemas e serviços aos quais o funcionário tinha acesso. Isso ajuda a garantir que nenhum registro importante seja esquecido.
- Designe uma pessoa responsável: Identifique alguém encarregado de encerrar os acessos, evitando mal-entendidos e atrasos.
- Verifique todas as senhas: Altere senhas para contas compartilhadas e sistemas, prevenindo possíveis abusos.
- Documente o processo: Mantenha registros de todas as ações relacionadas ao encerramento dos acessos. Isso permitirá rastrear as etapas realizadas e ter uma base de evidências.
- Utilize autenticação em duas etapas: Esse é um nível adicional de proteção para sistemas importantes, aumentando significativamente a segurança.
- Realize uma auditoria pós-demissão: Após o desligamento, é útil fazer uma revisão para garantir que todos os acessos tenham sido encerrados adequadamente.
Checklist específico para o dia da demissão
- Verifique a lista de acessos do funcionário para garantir que todas as contas estejam registradas.
- Encerre o acesso ao e-mail e ao sistema de CRM para evitar possíveis vazamentos de informação.
- Altere as senhas dos recursos compartilhados para evitar acessos não autorizados a dados importantes.
- Cancele assinaturas de serviços e programas associados ao ex-funcionário.
- Verifique as configurações de segurança nas contas bancárias para proteger as informações financeiras da empresa.
- Comunique todos os envolvidos sobre o desligamento e as ações tomadas.
Conclusão ou resumo chave
Encerrar os acessos após a demissão de um funcionário é uma etapa crucial para garantir a segurança da sua empresa. Seguindo este checklist e implementando procedimentos claros, você poderá reduzir significativamente os riscos de vazamento de dados e abuso de informações. Nunca subestime a importância do controle de acesso aos recursos corporativos, pois isso pode impactar a reputação e a saúde financeira da sua organização. A adoção de uma abordagem proativa em relação à segurança da informação não só protege sua empresa, mas também promove uma cultura organizacional mais responsável e consciente em relação ao manejo de dados sensíveis.
Quando procurar apoio profissional
O apoio profissional torna-se especialmente importante quando a dificuldade se prolonga, aumenta ou começa a afetar claramente a vida diária.
- ansiedade, tensão ou desânimo duram semanas sem aliviar
- fica mais difícil trabalhar, estudar, dormir, comer ou manter relações
- a autoajuda traz apenas alívio breve ou não ajuda de todo
- surgem pensamentos de autoagressão, desesperança ou comportamento inseguro
Se houver risco imediato para a segurança, contacte de imediato os serviços de emergência ou apoio local em crise.