Когато злоупотреби с имейли, представяйки се за вашата компания, това може да доведе до сериозни последствия. Загубата на доверие от клиентите, финансови загуби и дори правни проблеми могат да възникнат в резултат на фалшиви фактури или спам. В тази статия ще разгледаме как да разпознаем и предотвратим подобни инциденти, както и как технологии като DMARC могат да помогнат за защитата на вашия бизнес.
Кои функции на CRM повишават продуктивността на екипа: какво наистина пести време Какво е фалшифициране на подателя Фалшифицирането на подателя е практика, при която злонамерени лица изпращат имейли, представяйки се за ваша компания или служители.
Какво е фалшифициране на подателя
Фалшифицирането на подателя е практика, при която злонамерени лица изпращат имейли, представяйки се за ваша компания или служители. Това може да бъде направено с цел финансова измама или събиране на конфиденциална информация. Например, можете да получите имейл с фалшива фактура или искане за спешен превод на средства. Тези атаки обикновено са добре замислени и използват визуални елементи, които да накарат получателя да повярва, че имейлът е автентичен.
Как да защитите електронната си поща от фишинг: практически съвети
Примери от реалния живот
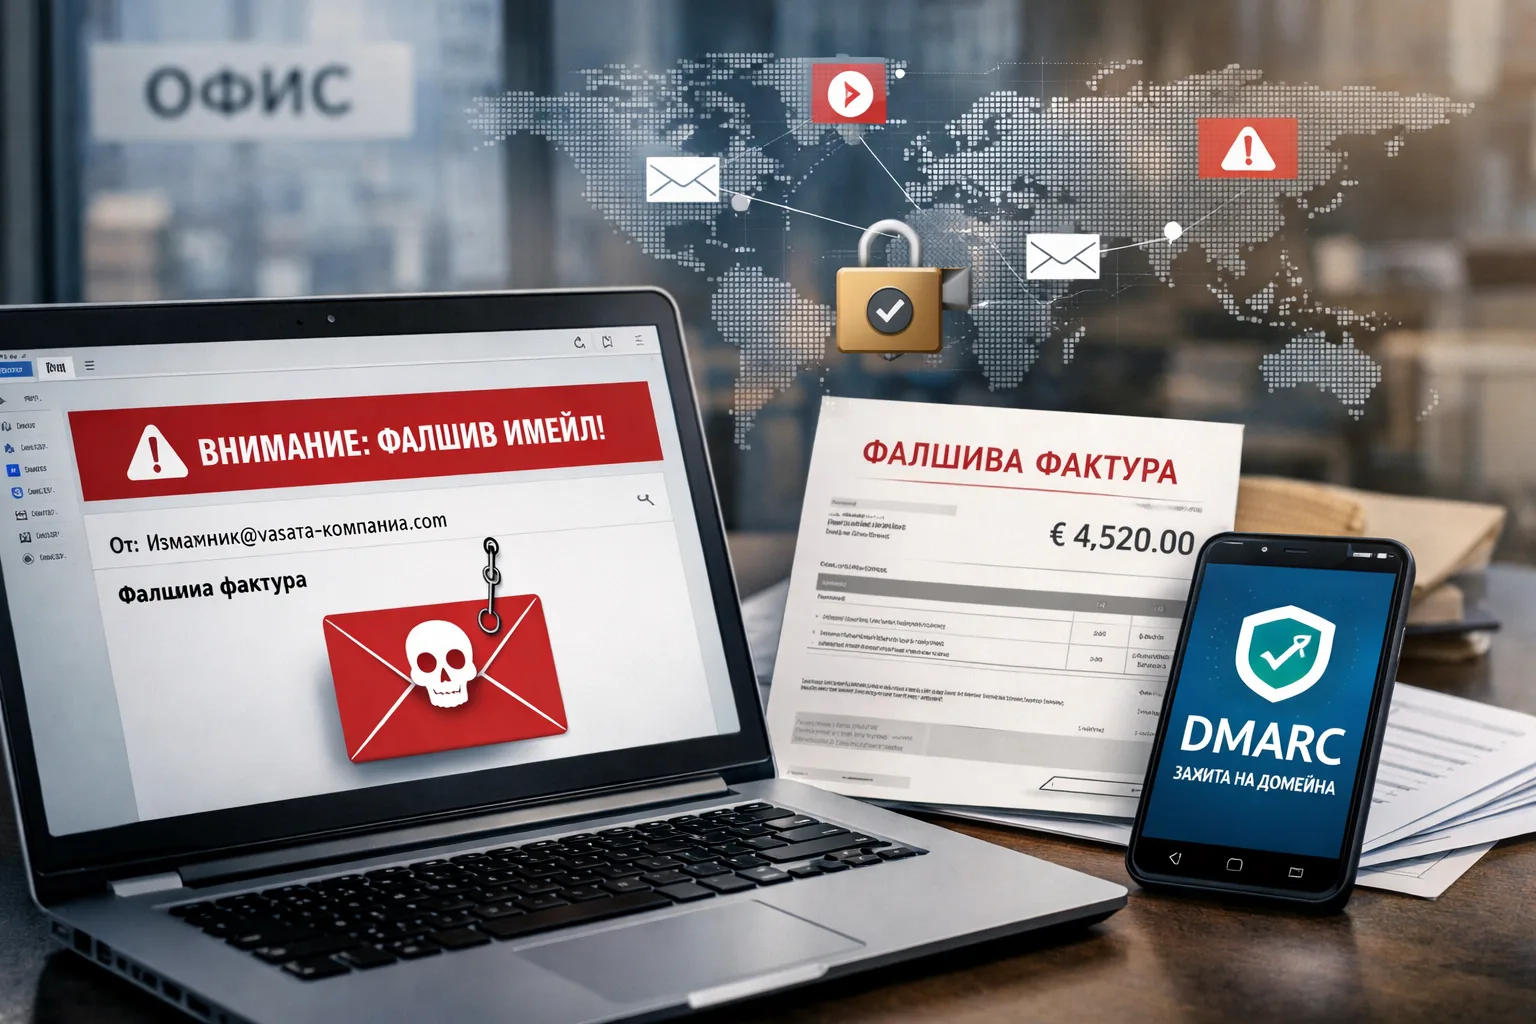
Представете си ситуация: вашият счетоводител получава имейл с искане за спешно плащане на фактура за хиляди лева. Имейлът съдържа логото на вашата компания и изглежда автентичен. В резултат счетоводителят извършва плащането, но парите отиват при измамниците. Това не само че води до финансови загуби, но и поставя под риск репутацията на фирмата. Тази ситуация подчертава необходимостта от повишена бдителност и обучение на служителите относно разпознаването на фалшиви имейли.
Имейли в спама: колко поръчки губи фирмата, когато имейлите й не достигат
Друг пример е получаването на фалшиви искания за лична информация от вашите служители. Злонамерените лица могат да се представят за HR отдел или ръководство и да искат пароли или данни за карти. Тези ситуации подчертават важността на адекватната защита на информацията и обучението на служителите. Създаването на политики за безопасност и редовното им преглеждане могат значително да намалят рисковете от подобни инциденти.
Кои функции на CRM повишават продуктивността на екипа: какво наистина пести време
Причини за фалшифицирането
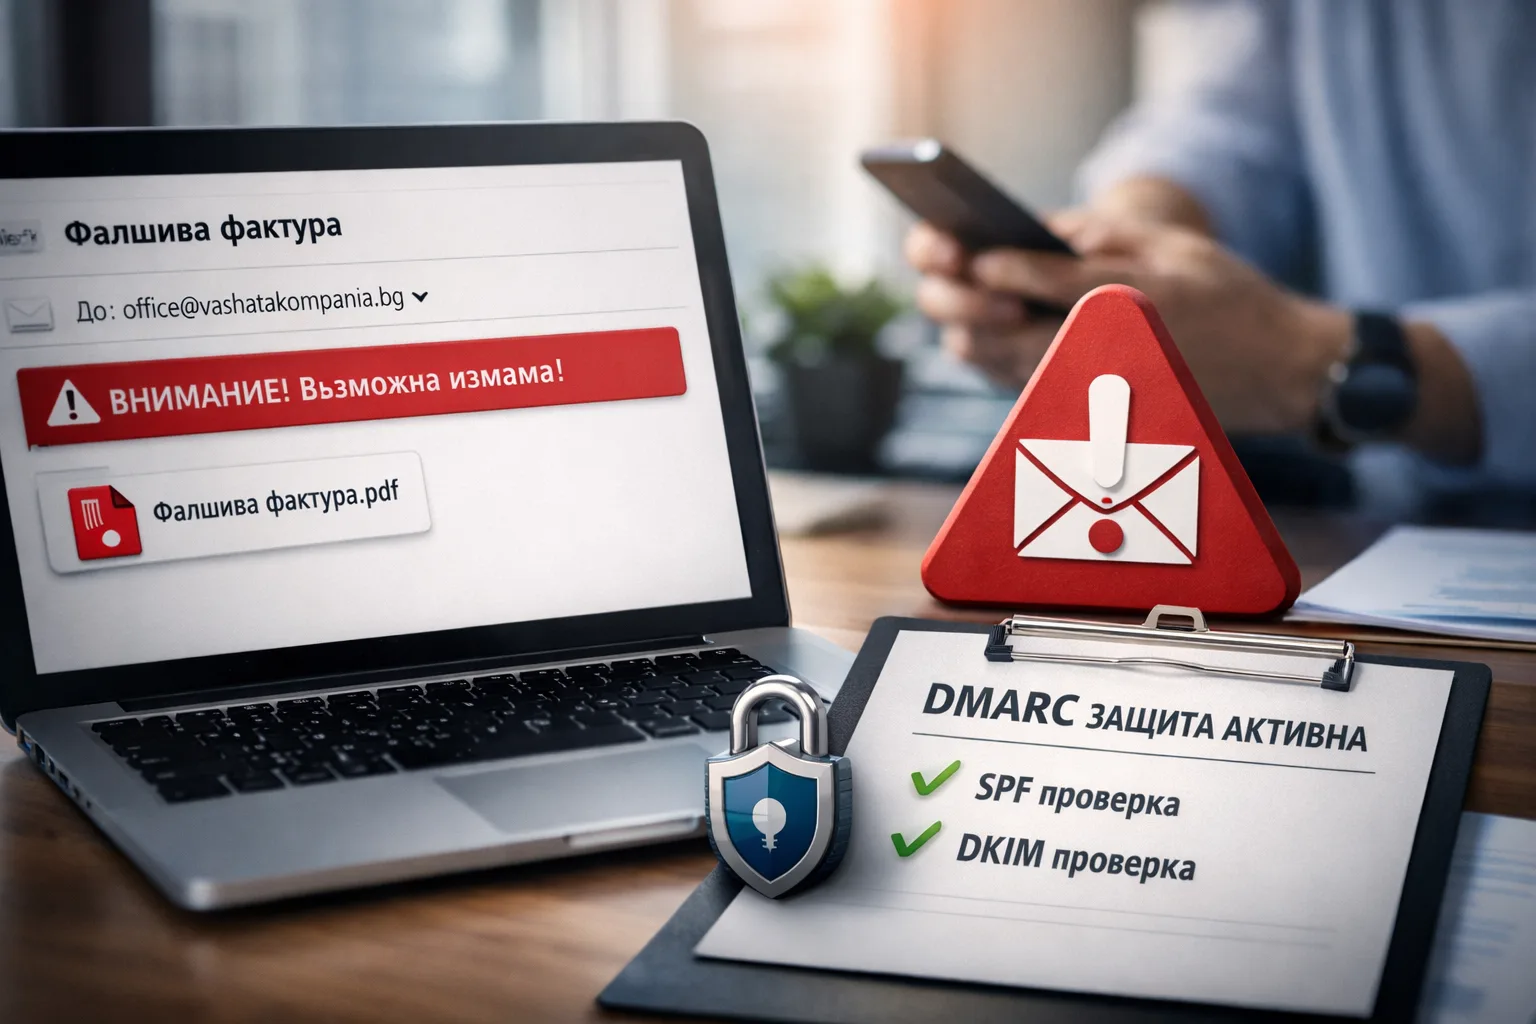
Основните причини за фалшифициране на подателя включват:
- Неправилни настройки на електронната поща: Много компании не използват механизми за автентификация като SPF и DKIM, което ги прави уязвими на атаки. Настройките на електронната поща трябва да бъдат проверени и актуализирани редовно.
- Липса на DMARC: Тази технология помага за защита на домейна от неразрешено използване, предотвратявайки фалшифицирането на имейли. Внедряването на DMARC е от съществено значение за всяка компания, която иска да защити своята репутация.
- Лесен достъп до информация: Измамниците често използват социална инженерия, за да получат данни за вашата компания, което им позволява да извършват по-правдоподобни атаки. Обучението на служителите как да разпознават социалната инженерия е ключово в борбата срещу тези заплахи.
Чести грешки
Много компании допускат същите грешки при опити за защита:
- Игнориране на сигурността на електронната поща: Не всички осъзнават опасността от фалшифицирани имейли и не предприемат необходимите мерки за предотвратяването им. Трябва да се осигурят адекватни протоколи за сигурност.
- Недостатъчно обучение на служителите: Служителите трябва да знаят как да разпознават подозрителни имейли и какво да правят в такива случаи. Редовните обучения и симулации могат да помогнат за повишаване на осведомеността.
- Неактуални системи за сигурност: Използването на стари версии на софтуер може да бъде опасно и да увеличи уязвимостта на вашата компания. Редовното обновление на софтуера е критично за защитата.
Какво наистина помага
Ето няколко конкретни действия, които можете да предприемете, за да защитите своя бизнес:
- Внедряване на DMARC: Това е най-ефективният начин за защита на вашия домейн от фалшифициране. DMARC ви позволява да контролирате кои имейли могат да бъдат изпращани от вашия домейн. Настройте DMARC политика, която определя какво да се случва с неуспешно автентифицирани имейли.
- Настройка на SPF и DKIM: Тези технологии помагат да се потвърди, че вашите имейли действително се изпращат от вашия домейн, намалявайки риска от фалшификация. Уверете се, че настройките са правилни и актуални.
- Редовно обучение на служителите: Провеждането на семинари и обучения относно безопасното използване на електронната поща повишава осведомеността на служителите относно заплахите. Създайте култура на сигурност в компанията.
- Мониторинг на активността в домейна: Използвайте инструменти за проверка дали не се изпращат злонамерени имейли от ваше име, за да реагирате навреме на заплахите. Регулярният мониторинг е важен за предотвратяването на инциденти.
- Създаване на вътрешни политики за сигурност: Определете ясни процедури за обработка на подозрителни имейли и действия при открито измама. Политиките трябва да бъдат достъпни и разбираеми за всички служители.
Кратко резюме
Защитата от фалшифициране на подателя е важен аспект от сигурността на вашата компания. Чрез използването на DMARC и други методи за автентификация можете значително да намалите рисковете от измама. Не забравяйте за обучението на служителите и редовния мониторинг на активността в домейна. Това не само ще защити вашата компания, но и ще запази доверието на клиентите ви.
Коли варто залучити security або IT-фахівця
Технічна підтримка потрібна, коли підозрілі сигнали повторюються, впливають на доставку пошти або зачіпають акаунти, домени, сайти чи довіру клієнтів.
- фішинг, spoofing, сплески спаму або login alerts повторюються
- страждає доставлюваність пошти, репутація домену або доступність сайту
- логи показують невідомі пристрої, неочікувані правила пересилання або DNS-зміни
- інцидент може зачіпати дані клієнтів, облікові дані, платежі або production-системи
Якщо могли постраждати облікові дані, дані клієнтів або production-інфраструктура, ескалуйте одразу й збережіть логи до змін.