Електронната поща остава един от най-разпространените начини за комуникация в цифровата ера, но с нарастващата й популярност се увеличава и рискът от фишинг атаки. Фишингът е метод, при който злонамерени лица се опитват да получат конфиденциална информация, представяйки се за надеждни източници. В тази статия ще разгледаме как да защитите електронната си поща от фишинг, предоставяйки практически съвети и препоръки, които могат да ви помогнат да избегнете опасни ситуации.
Сигурност на имейлите за бизнес Важно: Редовно проверявайте настройките за сигурност на електронната си поща, за да предотвратите фишинг атаки. Какво е фишинг с прости думи?
Сигурност на имейлите за бизнес
Какво е фишинг с прости думи?
Фишингът е вид измама, която използва имейли или уебсайтове, за да заблуди хората с цел получаване на личните им данни, като пароли или платежна информация. Злонамерените лица обикновено се маскират като известни компании или услуги, за да предизвикат доверие у жертвите. Това може да бъде особено опасно, тъй като много хора не осъзнават рисковете, свързани с такива атаки. Често жертвите не разпознават фалшивите имейли или сайтове и в крайна сметка предоставят личната си информация.
Как фишингът се проявява в реалния живот?
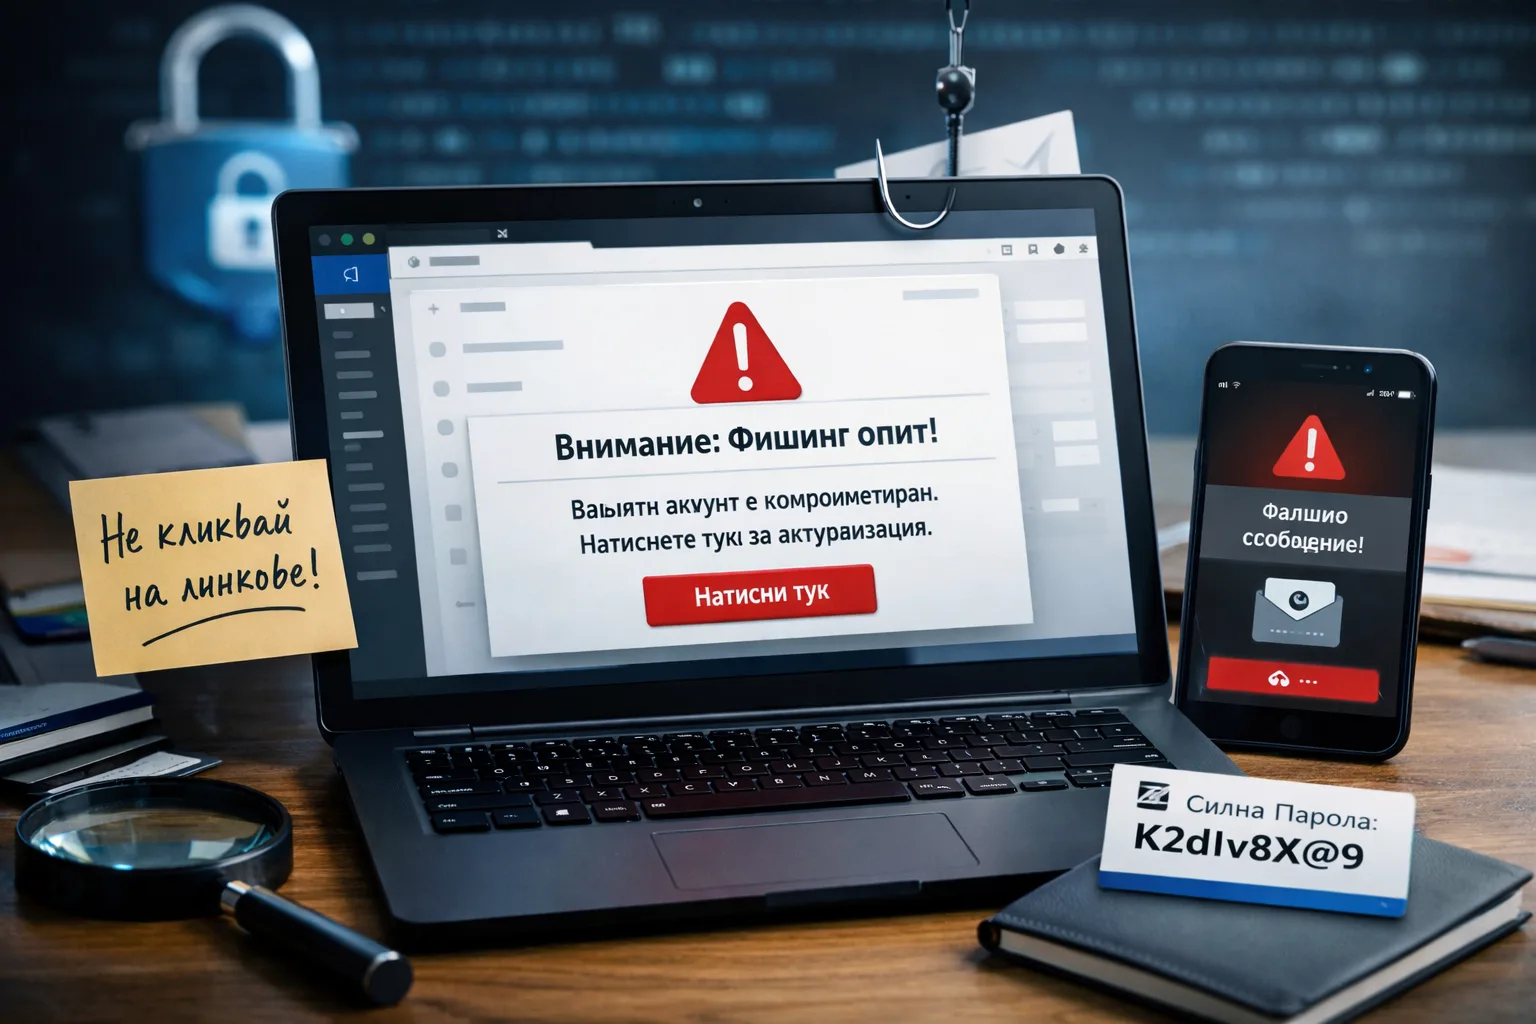
Фишинговите атаки могат да приемат различни форми и е важно да знаете как да ги разпознавате. Няколко примера:
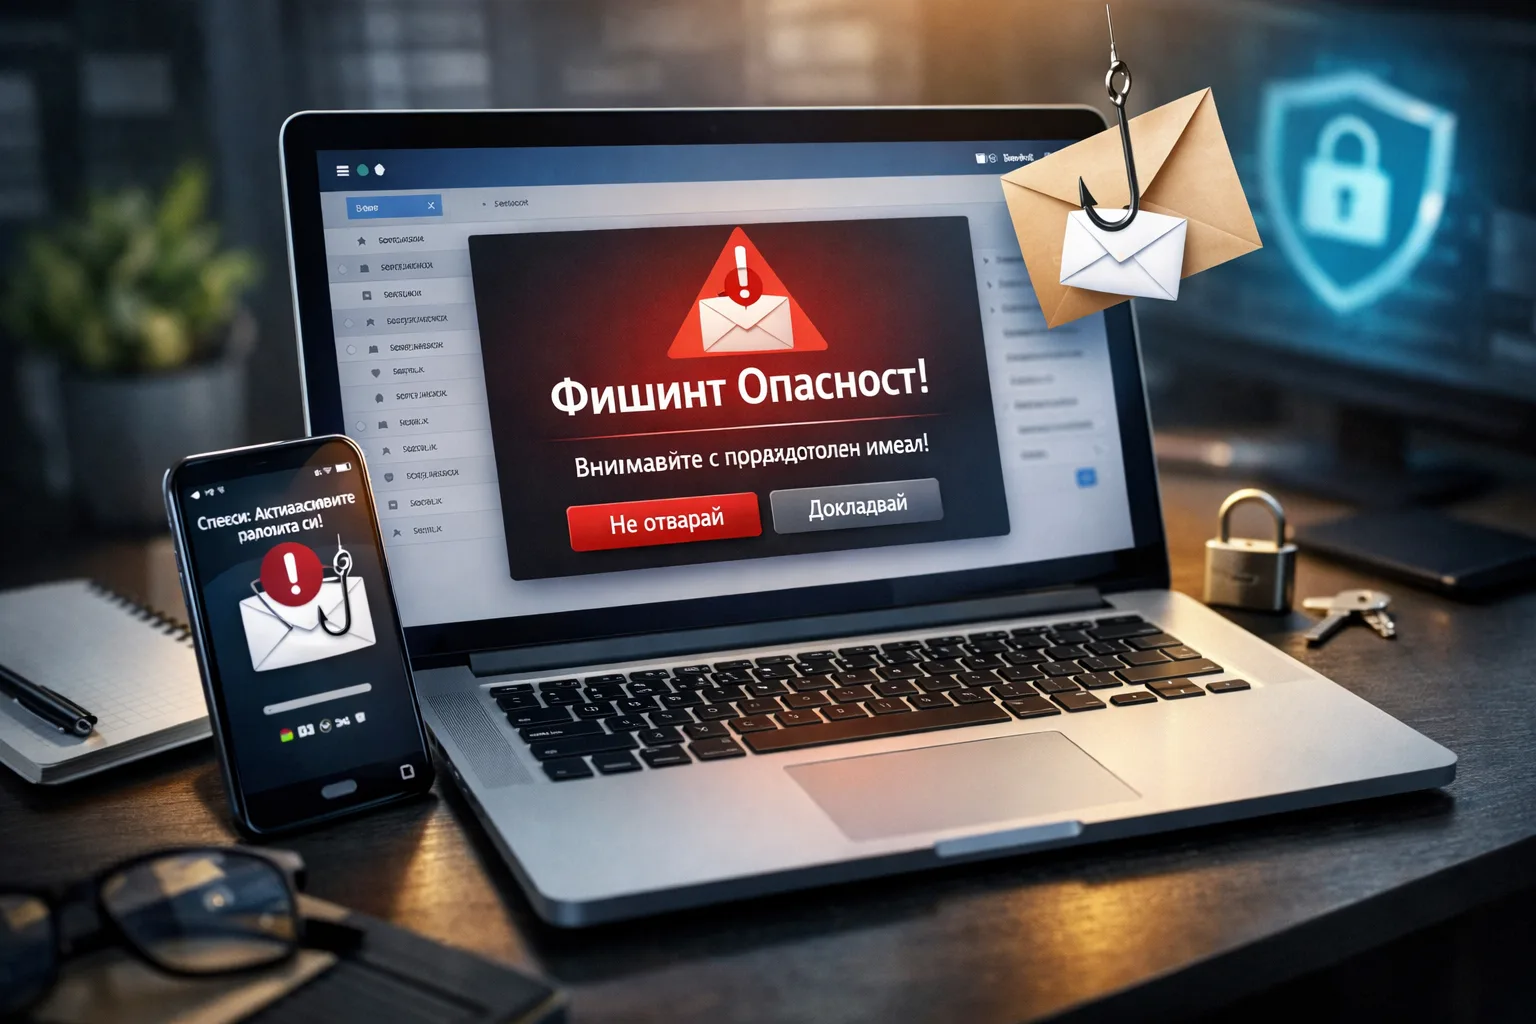
- Имейли: Може да получите имейл, в който се твърди, че вашият акаунт е блокиран и трябва да въведете данните си, за да възстановите достъпа. Често такива имейли съдържат линкове към фалшиви сайтове, които изглеждат легитимни.
- Фалшиви уебсайтове: Злонамерените лица създават сайтове, които изглеждат като сайтове на банки или популярни услуги, за да получат вашето потребителско име и парола. Тези сайтове могат да изглеждат напълно легитимно, затова е важно да бъдете внимателни и да проверявате URL адресите.
- SMS фишинг: Получавате текстово съобщение с линк към фалшив сайт. Такива съобщения често съдържат спешни искания за действия, които могат да ви подтикнат да реагирате бързо без размисъл, което увеличава риска от попадане в капана на измамниците.
Защо се случва или какво го предизвиква?
Фишингът става все по-популярен поради редица причини:
- Лесно изпълнение: Злонамерените лица могат лесно да създадат фалшиви имейли и сайтове. Съвременните технологии им позволяват да имитират легитимни компании с голяма точност, което затруднява разпознаването на измамата.
- Социална инженерия: Много хора не осъзнават опасността и доверяват на познати марки. Това ги прави уязвими на манипулации, тъй като те често не проверяват източниците на информация.
- Ненадеждни пароли: Използването на прости пароли прави акаунтите лесни за хакване. Често хората използват едни и същи пароли за различни услуги, което увеличава риска от компрометиране на данните им.
Чести грешки или саморазрушителни реакции
Хората често правят няколко често срещани грешки, които могат да влошат ситуацията:
- Недостатъчна проверка на източниците: Не проверявайки адресите на подателя, можете да попаднете на фалшив имейл. Винаги е добре да обърнете внимание на детайлите и да се уверите, че имейлът идва от надежден източник.
- Игнориране на подозрителни знаци: Ако имейлът изглежда подозрително, по-добре е да не го отваряте. Злонамерените лица често използват заглавия, които предизвикват спешност и стрес.
- Използване на еднакви пароли: Това прави вашите акаунти уязвими на атаки. Ако един от акаунтите ви бъде хакнат, злонамерените лица могат да опитат да получат достъп до другите акаунти, използвайки същата парола.
Какво наистина помага на практика?
Ето няколко практически стъпки за защита на електронната ви поща от фишингови атаки:
- Използвайте двуфакторна автентикация: Това ще осигури допълнителен слой сигурност при влизане в акаунта. Дори ако злонамереното лице получи паролата ви, то няма да може да влезе без втория фактор.
- Редовно обновявайте паролите: Използвайте сложни пароли и ги сменяйте на всеки няколко месеца. Това ще затрудни достъпа до вашите акаунти и ще увеличи сигурността ви.
- Научете се да разпознавате фишингови атаки: Запознайте се с признаците на фишингови имейли. Колкото повече знаете, толкова по-малко вероятно е да станете жертва на подобни атаки.
- Проверявайте URL адресите: Винаги проверявайте адресите на сайтовете преди въвеждане на лични данни. Истинските сайтове на банки винаги започват с "https://" и имат валиден сертификат за сигурност.
- Инсталирайте антивирусен софтуер: Това може да помогне за откриване на злонамерени програми и заплахи. Редовно обновявайте антивирусния софтуер за максимална ефективност и защита.
Заключение или ключов съвет
Защитата на електронната поща от фишинг е важен аспект на сигурността в съвременния цифров свят. Спазвайки прости препоръки и оставяйки се внимателни, можете значително да намалите риска от ставане жертва на измамници. Не забравяйте редовно да наблюдавате настройките си за сигурност и научавайте как да разпознавате потенциални заплахи. Вашата предпазливост и информираност могат да бъдат най-добрите средства за защита. Имайте предвид, че дори една малка стъпка към повишаване на сигурността може да направи голяма разлика в защитата на вашата лична информация.
Коли варто залучити security або IT-фахівця
Технічна підтримка потрібна, коли підозрілі сигнали повторюються, впливають на доставку пошти або зачіпають акаунти, домени, сайти чи довіру клієнтів.
- фішинг, spoofing, сплески спаму або login alerts повторюються
- страждає доставлюваність пошти, репутація домену або доступність сайту
- логи показують невідомі пристрої, неочікувані правила пересилання або DNS-зміни
- інцидент може зачіпати дані клієнтів, облікові дані, платежі або production-системи
Якщо могли постраждати облікові дані, дані клієнтів або production-інфраструктура, ескалуйте одразу й збережіть логи до змін.