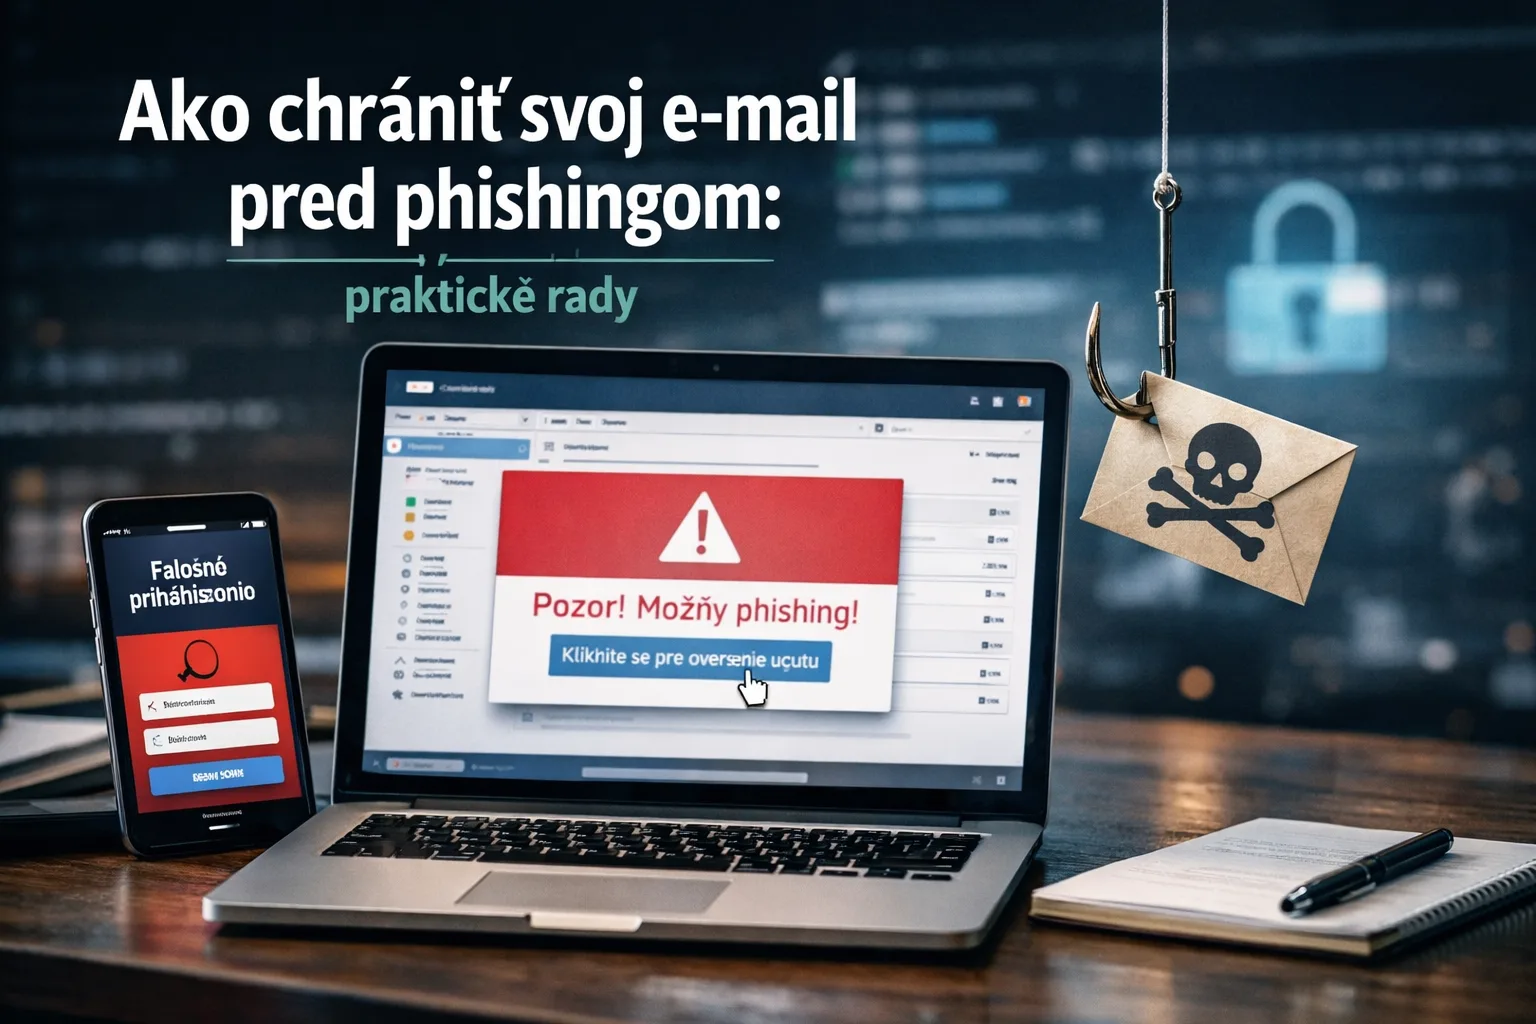
E-mail zostáva jedným z najpoužívanejších komunikačných prostriedkov, avšak s jeho popularitou rastie aj riziko phishingových útokov. Phishing je technika, ktorou sa útočníci snažia získať dôverné informácie predstieraním, že sú dôveryhodné zdroje. V tomto článku sa pozrieme na to, ako ochrániť svoj e-mail pred phishingom a poskytneme praktické rady a odporúčania, ktoré vám pomôžu vyhnúť sa nebezpečným situáciám. Bezpečnosť e-mailovej komunikácie je dôležitá, pretože aj malá neopatrnosť môže viesť k vážnym následkom.
Bezpečnosť e-mailu pre podniky Dôležitý bod: Pravidelne kontrolujte nastavenia zabezpečenia svojho e-mailu, aby ste predišli phishingovým útokom. Čo je phishing jednoduchými slovami? Phishing je typ podvodu, ktorý využíva e-maily alebo webové stránky na oklamanie ľudí s cieľom získať ich osobné údaje, ako sú heslá alebo platobné informácie.
Bezpečnosť e-mailu pre podniky
Čo je phishing jednoduchými slovami?
Phishing je typ podvodu, ktorý využíva e-maily alebo webové stránky na oklamanie ľudí s cieľom získať ich osobné údaje, ako sú heslá alebo platobné informácie. Útočníci sa často maskujú ako známe spoločnosti alebo služby, aby vyvolali dôveru u svojich obetí. To môže byť obzvlášť nebezpečné, pretože mnohí ľudia si neuvedomujú riziká spojené s takýmito útokmi. Phishingové e-maily zvyčajne obsahujú odkazy na falošné webové stránky, ktoré sú navrhnuté tak, aby vyzerali ako legitímne stránky.
Prípadové štúdie a praktické analýzy
Ako sa phishing prejavuje v reálnom živote?
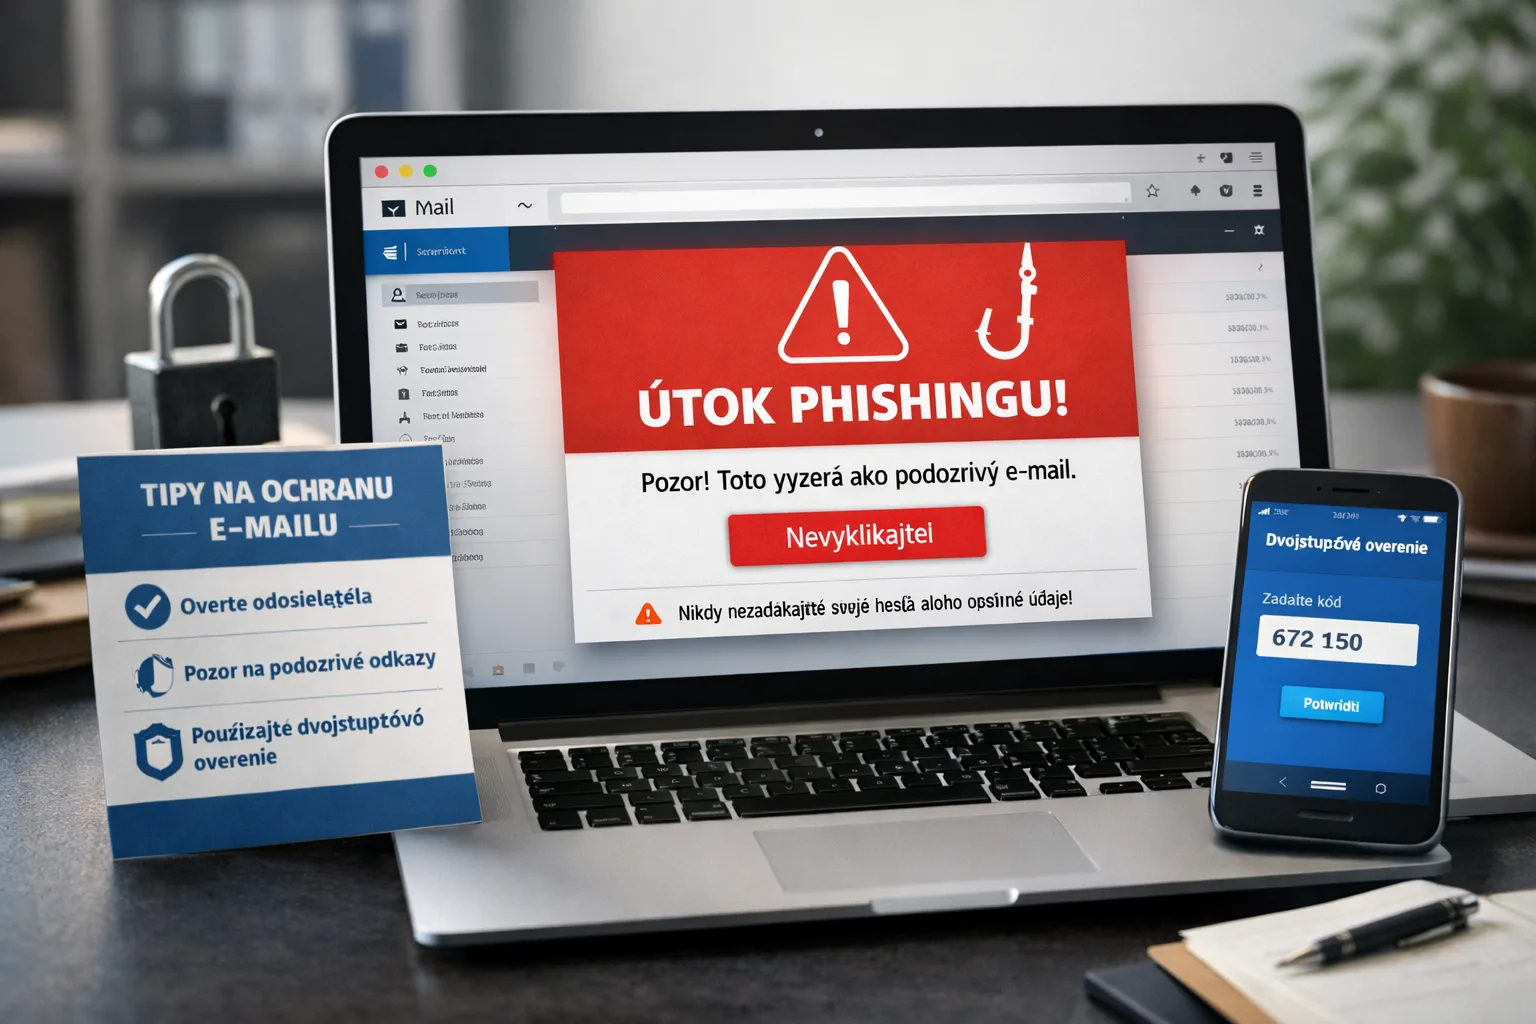
Phishingové útoky môžu mať rôzne podoby a je dôležité vedieť, ako ich rozpoznať. Tu je niekoľko príkladov:
- E-maily: Môžete dostať e-mail, v ktorom sa uvádza, že váš účet bol zablokovaný a musíte zadať svoje údaje na obnovenie prístupu. Tieto e-maily často obsahujú odkazy na falošné webové stránky.
- Falošné webové stránky: Útočníci vytvárajú stránky, ktoré vyzerajú ako stránky bánk alebo populárnych služieb, aby získali vaše prihlasovacie meno a heslo. Tieto stránky môžu vyzerať úplne legitímne, preto je dôležité byť obozretný a skontrolovať adresu URL.
- SMS phishing: Dostanete textovú správu s odkazom na falošný web. Tieto správy často obsahujú naliehavé výzvy na akciu, ktoré vás môžu prinútiť reagovať rýchlo bez premýšľania.
Prečo k tomu dochádza alebo čo to spôsobuje?
Phishing sa stáva čoraz populárnejším z niekoľkých dôvodov:
- Jednoduchosť vykonania: Útočníci môžu ľahko vytvoriť falošné e-maily a webové stránky. Moderné technológie im umožňujú presne imitovať legitímne spoločnosti, čo zvyšuje pravdepodobnosť úspechu.
- Sociálna inžinieria: Mnohí ľudia si neuvedomujú nebezpečenstvo a dôverujú známym značkám. To ich robí zraniteľnými voči manipuláciám a psychologickým trikům, ktoré útočníci využívajú.
- Nedostatočné heslá: Používanie jednoduchých hesiel robí účty ľahko prístupnými pre hackerov. Mnohí ľudia používajú rovnaké heslá pre rôzne služby, čo zvyšuje riziko, že ak jeden účet bude napadnutý, útočníci môžu získať prístup k ďalším.
Bežné chyby alebo sebaubližujúce reakcie
Ľudia často robia niekoľko bežných chýb, ktoré môžu situáciu zhoršiť:
E-commerce a internetové obchody
- Nedostatočné overenie zdrojov: Bez overenia adresy odosielateľa môžete naletieť na falošný e-mail. Vždy je dobré venovať pozornosť detailom, ako sú gramatické chyby alebo nezvyčajné požiadavky.
- Ignorovanie podozrivých znakov: Ak e-mail vyzerá podozrivo, je lepšie ho neotvárať. Útočníci často používajú predmety, ktoré vyvolávajú naliehavosť, aby vás prinútili konať bez rozmyslu.
- Používanie rovnakých hesiel: To robí vaše účty zraniteľnými voči útokom. Ak bude jeden z vašich účtov napadnutý, útočníci môžu skúsiť získať prístup k ďalším účtom s rovnakými heslami.
Čo naozaj pomáha v praxi?
Tu je niekoľko praktických krokov na ochranu vášho e-mailu pred phishingovými útokmi:
- Používajte dvojfaktorovú autentifikáciu: To poskytne ďalšiu úroveň zabezpečenia pri prihlásení do účtu. Aj keď útočník získa vaše heslo, nebude sa môcť prihlásiť bez druhého faktora, ako je SMS kód alebo autentifikačná aplikácia.
- Pravidelne aktualizujte heslá: Používajte zložené heslá a meníte ich každých niekoľko mesiacov. To sťažuje prístup k vašim účtom a znižuje riziko ich zneužitia.
- Vzdelávajte sa v rozpoznávaní phishingových útokov: Zoznámte sa s príznakmi phishingových e-mailov. Čím viac viete, tým menšia je pravdepodobnosť, že sa stanete obeťou. Sledujte školenia a informačné materiály o kybernetickej bezpečnosti.
- Kontrolujte URL adresy: Vždy skontrolujte adresy stránok pred zadaním osobných údajov. Skutočné stránky bánk vždy začínajú "https://" a majú certifikát zabezpečenia.
- Nainštalujte antivírusový softvér: To môže pomôcť odhaliť škodlivý softvér a hrozby. Pravidelne ho aktualizujte pre maximálnu účinnosť a vykonávajte pravidelné kontroly systému.
Záver alebo kľúčová rada
Ochrana e-mailu pred phishingom je dôležitým aspektom bezpečnosti v súčasnom digitálnom svete. Dodržovaním jednoduchých odporúčaní a udržiavaním pozornosti môžete výrazne znížiť riziko stať sa obeťou podvodníkov. Nezabúdajte na pravidelný monitoring svojich bezpečnostných nastavení a vzdelávajte sa v rozpoznávaní potenciálnych hrozieb. Vaša opatrnosť a informovanosť môžu byť najlepšími prostriedkami ochrany. Ochrana osobných údajov by mala byť prioritou pre každého užívateľa internetu.
Коли варто залучити security або IT-фахівця
Технічна підтримка потрібна, коли підозрілі сигнали повторюються, впливають на доставку пошти або зачіпають акаунти, домени, сайти чи довіру клієнтів.
- фішинг, spoofing, сплески спаму або login alerts повторюються
- страждає доставлюваність пошти, репутація домену або доступність сайту
- логи показують невідомі пристрої, неочікувані правила пересилання або DNS-зміни
- інцидент може зачіпати дані клієнтів, облікові дані, платежі або production-системи
Якщо могли постраждати облікові дані, дані клієнтів або production-інфраструктура, ескалуйте одразу й збережіть логи до змін.