Magazin spart: curățat, securizat și înapoi în Google în câteva zile
Redirecționări spre site-uri de spam, un avertisment roșu în Chrome și comenzi pierdute. Eliminăm codul malițios, închidem breșa și cerem Google să ridice avertismentul.
- Client
- Client tipic: magazin online pe WooCommerce
- Durată
- 1–2 zile
- An
- 2026
- $ scan --files --db
- wp-content/uploads/x.php ✗ backdoor
- users: admin2 (fake) ✗ removed
- redirect → casino.* ✗ removed
- plugins outdated: 7 ✓ updated
- firewall + 2FA ✓ on
- Google warning: review requested
aceeași zi
începem curățarea
2FA
pentru fiecare administrator
24/7
monitorizarea modificărilor de fișiere
Acesta este un exemplu de soluție: arată cum am construi-o pentru un client tipic. Cifrele sunt ținte pe care le stabilim împreună înainte de începerea lucrului, nu rezultatele unui client anume.
Înainte și după
Vizitatorii din Google ajung pe un site de cazino, Chrome arată „Site periculos”, iar firma de hosting amenință că oprește magazinul.
- 01Copie completă a fișierelor și a bazei de date înainte de orice modificare
- 02Cod malițios, administratori falși și backdoor-uri eliminate
- 03WordPress, tema și pluginurile actualizate; pluginurile abandonate înlocuite
- 04Firewall, 2FA pentru administratori și monitorizarea modificărilor de fișiere
- 05Cerere de reexaminare în Google Search Console
Cum funcționează
Intrare
Fișierele magazinuluiBaza de dateCurățare și securizare
Backdoor-uri scoase, breșe închise
Rezultat
Magazin curatAlerte la modificăriCum decurge lucrul
- 12–3 ore
Copie și scanare
Nu se schimbă nimic până nu există un backup complet.
- 24–8 ore
Curățare
Codul, utilizatorii și înregistrările din baza de date lăsate de atacator.
- 32–4 ore
Protecție
Actualizări, firewall, 2FA, monitorizare și cererea de reexaminare la Google.
- Magazinul vinde din nou, fără redirecționări
- Avertismentul din Chrome dispare după verificarea Google
- Primiți o alertă dacă vreun fișier se schimbă din nou
Tehnologii
- WordPress
- WooCommerce
- Wordfence
- Google Search Console
- SSH
Servicii conexe
De ce avem nevoie de la dumneavoastră
Restul e treaba noastră. Vedeți progresul după fiecare etapă și plătiți după ce o acceptați.
- Acces la panoul de hosting sau SSH
- Acces la Google Search Console (îl putem configura noi)
- Cine trebuie să păstreze drepturile de administrator
Vreți la fel pentru afacerea dumneavoastră?
Descrieți sarcina cu propriile cuvinte. Vă răspundem cu întrebări sau cu un plan și vă spunem prețul și termenul înainte să începem.
Alte studii de caz
Toate studiile de caz →- SPF ✓ pass
- DKIM ✗ missing → ✓ signed (s=mail)
- PTR ✗ mismatch → ✓ matches HELO
- Relay ✗ open for gmail.com → ✓ closed
- DMARC ✓ p=quarantine
- mail-tester: 9/10 → 10/10
Răspunsurile nu mai ajung în spam: mail-tester 9/10 → 10/10
Gmail punea în spam răspunsurile noastre către clienți. Am găsit trei cauze în lanțul de e-mail și le-am rezolvat într-o zi.
10/10scor mail-tester
Citește studiul de caz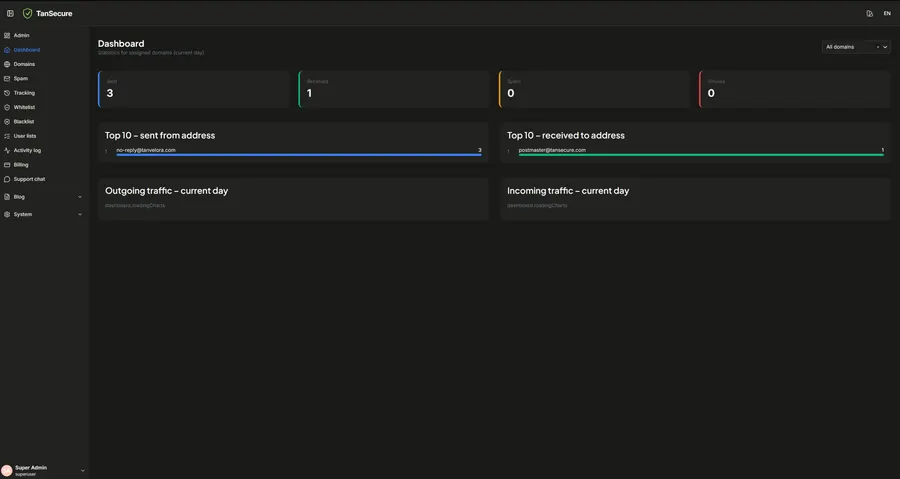
Panou de protecție a e-mailului peste Proxmox Mail Gateway: spam, urmărire și abonamente într-un singur cont
Proxmox Mail Gateway filtrează e-mailurile, iar clienții le gestionează dintr-un cont simplu: statistici pe domeniu, carantină pentru spam, urmărirea mesajelor, liste albe și negre, abonamente plătite și chat de suport.
13secțiuni în cont
Citește studiul de caz1 284
spam blocat săptămâna aceasta
37
încercări de phishing oprite
Un filtru antispam în fața e-mailului firmei: 30–80 de căsuțe protejate
Proxmox Mail Gateway oprește spamul, phishingul și atașamentele infectate înainte să ajungă la serverul de e-mail; angajații își eliberează singuri mesajele blocate din greșeală.
30–80căsuțe în spatele unui singur filtru
Citește studiul de caz