Napadený e-shop: vyčištěný, zabezpečený a zpět v Googlu během pár dní
Přesměrování na spamové weby, červené varování v Chromu a ztracené objednávky. Odstraníme škodlivý kód, zavřeme díru a požádáme Google o zrušení varování.
- Klient
- Typický klient: e-shop na WooCommerce
- Délka
- 1–2 dny
- Rok
- 2026
- $ scan --files --db
- wp-content/uploads/x.php ✗ backdoor
- users: admin2 (fake) ✗ removed
- redirect → casino.* ✗ removed
- plugins outdated: 7 ✓ updated
- firewall + 2FA ✓ on
- Google warning: review requested
týž den
začínáme s čištěním
2FA
pro každého administrátora
24/7
monitoring změn souborů
Toto je ukázka řešení: ukazuje, jak bychom ho postavili pro typického klienta. Čísla jsou cíle, na kterých se dohodneme před začátkem práce, nikoli výsledky konkrétního klienta.
Před a po
Návštěvníci z Googlu končí na stránce kasina, Chrome ukazuje „Nebezpečný web“ a hosting vyhrožuje vypnutím obchodu.
- 01Úplná kopie souborů a databáze před jakoukoli změnou
- 02Odstraněn škodlivý kód, falešní administrátoři a zadní vrátka
- 03Aktualizovaný WordPress, šablona a pluginy; opuštěné pluginy nahrazeny
- 04Firewall, 2FA pro administrátory a monitoring změn souborů
- 05Žádost o kontrolu v Google Search Console
Jak to funguje
Vstup
Soubory e-shopuDatabázeČištění a zabezpečení
Zadní vrátka pryč, díry zavřené
Výsledek
Čistý e-shopUpozornění na změnyJak práce probíhá
- 12–3 hodiny
Kopie a sken
Nic se nemění, dokud neexistuje úplná záloha.
- 24–8 hodin
Čištění
Kód, uživatelé a záznamy v databázi, které po sobě útočník nechal.
- 32–4 hodiny
Ochrana
Aktualizace, firewall, 2FA, monitoring a žádost o kontrolu u Googlu.
- E-shop zase prodává, bez přesměrování
- Varování v Chromu zmizí po kontrole Googlu
- Upozornění přijde, pokud se nějaký soubor znovu změní
Technologie
- WordPress
- WooCommerce
- Wordfence
- Google Search Console
- SSH
Související služby
Co potřebujeme od vás
Vše ostatní je na nás. Po každé etapě vidíte pokrok a platíte až po jejím převzetí.
- Přístup do administrace hostingu nebo SSH
- Přístup do Google Search Console (můžeme ho nastavit)
- Kdo si má ponechat administrátorská práva
Chcete totéž pro svou firmu?
Popište úkol vlastními slovy. Odpovíme otázkami nebo plánem a ještě před začátkem řekneme cenu a termín.
Další případové studie
Všechny případové studie →- SPF ✓ pass
- DKIM ✗ missing → ✓ signed (s=mail)
- PTR ✗ mismatch → ✓ matches HELO
- Relay ✗ open for gmail.com → ✓ closed
- DMARC ✓ p=quarantine
- mail-tester: 9/10 → 10/10
Odpovědi přestaly padat do spamu: mail-tester 9/10 → 10/10
Gmail dával naše odpovědi klientům do spamu. V poštovním řetězci jsme našli tři příčiny a opravili je za jeden den.
10/10skóre v mail-testeru
Přečíst případovou studii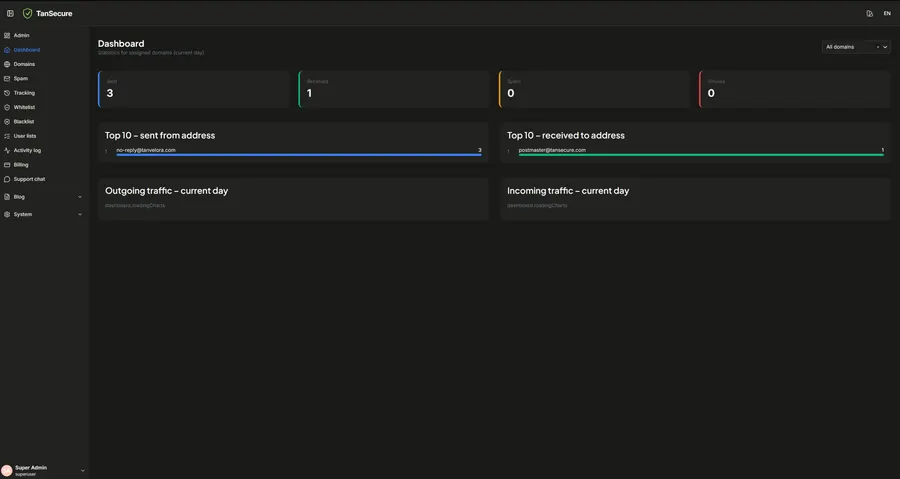
Panel ochrany pošty nad Proxmox Mail Gateway: spam, sledování a tarify v jednom účtu
Proxmox Mail Gateway filtruje poštu a klienti ji spravují v jednoduchém účtu: statistiky podle domén, karanténa spamu, sledování zpráv, bílé a černé listiny, placené tarify a chat s podporou.
13sekcí v účtu
Přečíst případovou studii1 284
zablokovaný spam tento týden
37
zastavené pokusy o phishing
Spamový filtr před firemní poštou: 30–80 chráněných schránek
Proxmox Mail Gateway zastaví spam, phishing a infikované přílohy dřív, než dorazí na poštovní server; zaměstnanci si omylem zadržené zprávy uvolní sami.
30–80schránek za jedním filtrem
Přečíst případovou studii