Napadnutý e-shop: vyčistený, zabezpečený a späť v Googli za pár dní
Presmerovania na spamové weby, červené varovanie v Chrome a stratené objednávky. Odstránime škodlivý kód, zatvoríme dieru a požiadame Google o zrušenie varovania.
- Klient
- Typický klient: e-shop na WooCommerce
- Trvanie
- 1–2 dni
- Rok
- 2026
- $ scan --files --db
- wp-content/uploads/x.php ✗ backdoor
- users: admin2 (fake) ✗ removed
- redirect → casino.* ✗ removed
- plugins outdated: 7 ✓ updated
- firewall + 2FA ✓ on
- Google warning: review requested
v ten istý deň
začíname čistenie
2FA
pre každého administrátora
24/7
monitoring zmien súborov
Toto je ukážka riešenia: ukazuje, ako by sme ho postavili pre typického klienta. Čísla sú ciele, na ktorých sa dohodneme pred začiatkom práce, nie výsledky konkrétneho klienta.
Pred a po
Návštevníci z Googlu končia na stránke kasína, Chrome ukazuje „Nebezpečný web“ a hosting sa vyhráža vypnutím obchodu.
- 01Úplná kópia súborov a databázy pred akoukoľvek zmenou
- 02Odstránený škodlivý kód, falošní administrátori a zadné vrátka
- 03Aktualizovaný WordPress, šablóna a pluginy; opustené pluginy nahradené
- 04Firewall, 2FA pre administrátorov a monitoring zmien súborov
- 05Žiadosť o kontrolu v Google Search Console
Ako to funguje
Vstup
Súbory e-shopuDatabázaČistenie a zabezpečenie
Zadné dvierka preč, diery zavreté
Výsledok
Čistý e-shopUpozornenia na zmenyAko prebieha práca
- 12–3 hodiny
Kópia a sken
Nič sa nemení, kým neexistuje úplná záloha.
- 24–8 hodín
Čistenie
Kód, používatelia a záznamy v databáze, ktoré po sebe útočník nechal.
- 32–4 hodiny
Ochrana
Aktualizácie, firewall, 2FA, monitoring a žiadosť o kontrolu v Googli.
- E-shop zase predáva, bez presmerovaní
- Varovanie v Chrome zmizne po kontrole Googlu
- Upozornenie príde, ak sa niektorý súbor znova zmení
Technológie
- WordPress
- WooCommerce
- Wordfence
- Google Search Console
- SSH
Súvisiace služby
Čo potrebujeme od vás
Všetko ostatné je na nás. Po každej etape vidíte pokrok a platíte až po jej prevzatí.
- Prístup do administrácie hostingu alebo SSH
- Prístup do Google Search Console (môžeme ho nastaviť)
- Kto si má ponechať administrátorské práva
Chcete to isté pre svoju firmu?
Opíšte úlohu vlastnými slovami. Odpovieme otázkami alebo plánom a ešte pred začiatkom povieme cenu a termín.
Ďalšie prípadové štúdie
Všetky prípadové štúdie →- SPF ✓ pass
- DKIM ✗ missing → ✓ signed (s=mail)
- PTR ✗ mismatch → ✓ matches HELO
- Relay ✗ open for gmail.com → ✓ closed
- DMARC ✓ p=quarantine
- mail-tester: 9/10 → 10/10
Odpovede prestali padať do spamu: mail-tester 9/10 → 10/10
Gmail dával naše odpovede klientom do spamu. V poštovom reťazci sme našli tri príčiny a opravili ich za jeden deň.
10/10skóre v mail-testeri
Prečítať prípadovú štúdiu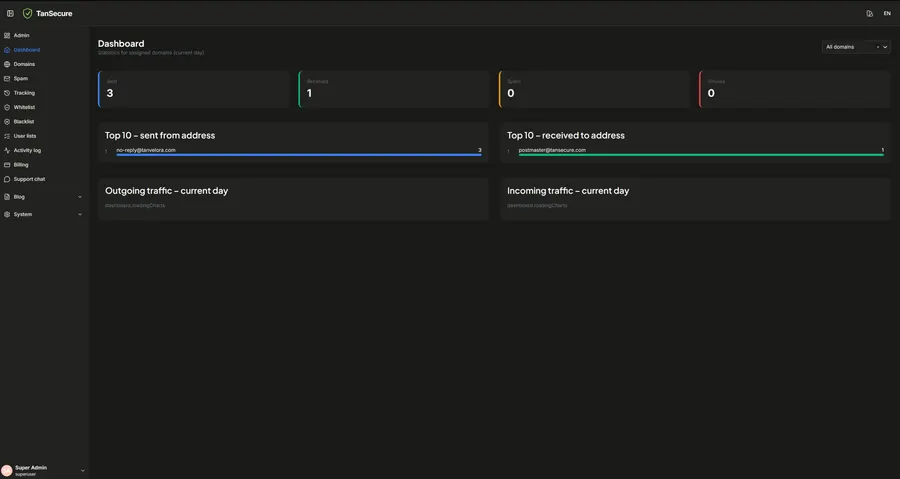
Panel ochrany pošty nad Proxmox Mail Gateway: spam, sledovanie a tarify v jednom účte
Proxmox Mail Gateway filtruje poštu a klienti ju spravujú v jednoduchom účte: štatistiky podľa domén, karanténa spamu, sledovanie správ, biele a čierne listiny, platené tarify a chat s podporou.
13sekcií v účte
Prečítať prípadovú štúdiu1 284
zablokovaný spam tento týždeň
37
zastavené pokusy o phishing
Spamový filter pred firemnou poštou: 30–80 chránených schránok
Proxmox Mail Gateway zastaví spam, phishing a infikované prílohy skôr, než dorazia na poštový server; zamestnanci si omylom zadržané správy uvoľnia sami.
30–80schránok za jedným filtrom
Prečítať prípadovú štúdiu