Server, o který se nikdo nestaral: zabezpečený a hlídaný nonstop
SSH klíče místo hesel, firewall, automatické aktualizace, zálohy mimo server a upozornění v Telegramu dřív, než si problému všimnou zákazníci.
- Klient
- Typický klient: SaaS nebo e-shop na vlastním VPS
- Délka
- 2–3 dny
- Rok
- 2026
- $ audit vps-01
- root login ✗ password → ✓ keys only
- brute force ✗ 4 812/day → ✓ fail2ban
- open ports ✗ 14 → ✓ 3
- backups ✗ none → ✓ daily, offsite
- alerts ✓ Telegram
0
povolená přihlášení heslem
1×
denní záloha mimo server
1 min
interval kontroly dostupnosti
Toto je ukázka řešení: ukazuje, jak bychom ho postavili pro typického klienta. Čísla jsou cíle, na kterých se dohodneme před začátkem práce, nikoli výsledky konkrétního klienta.
Před a po
VPS před lety nastavil freelancer: přihlášení jako root heslem, tisíce pokusů o prolomení denně, žádné zálohy mimo server.
- 01Jen SSH klíče, vypnuté přihlášení roota, fail2ban proti hádání hesel
- 02Firewall: jen porty, které služba potřebuje
- 03Automatické bezpečnostní aktualizace a měsíční servisní okno
- 04Denní šifrovaná záloha na jiné místo s otestovanou obnovou
- 05Monitoring disku, CPU, SSL a dostupnosti s upozorněními v Telegramu
Jak to funguje
Vstup
VPSLogy služebZabezpečení a monitoring
Klíče, firewall, aktualizace
Výsledek
Zálohy mimo serverUpozornění v TelegramuJak práce probíhá
- 1půl dne
Audit
Co běží, co je otevřené, kde leží data.
- 21 den
Zabezpečení
Klíče, firewall, aktualizace — v okně, které s vámi domluvíme.
- 31 den
Zálohy a upozornění
Kopie mimo server s testem obnovy, monitoring do Telegramu.
- Pokusy o hádání hesel se k přihlášení už nedostanou
- Úplná obnova je možná ze včerejší kopie
- Problémy jsou v Telegramu vidět dřív, než zavolají zákazníci
Technologie
- Ubuntu / Debian
- SSH keys
- fail2ban
- nftables
- restic
- Uptime Kuma
Související služby
Co potřebujeme od vás
Vše ostatní je na nás. Po každé etapě vidíte pokrok a platíte až po jejím převzetí.
- Současný přístup root nebo sudo
- Seznam lidí, kteří potřebují přístup k serveru
- Klidná hodina na restart po aktualizacích
Chcete totéž pro svou firmu?
Popište úkol vlastními slovy. Odpovíme otázkami nebo plánem a ještě před začátkem řekneme cenu a termín.
Další případové studie
Všechny případové studie →- SPF ✓ pass
- DKIM ✗ missing → ✓ signed (s=mail)
- PTR ✗ mismatch → ✓ matches HELO
- Relay ✗ open for gmail.com → ✓ closed
- DMARC ✓ p=quarantine
- mail-tester: 9/10 → 10/10
Odpovědi přestaly padat do spamu: mail-tester 9/10 → 10/10
Gmail dával naše odpovědi klientům do spamu. V poštovním řetězci jsme našli tři příčiny a opravili je za jeden den.
10/10skóre v mail-testeru
Přečíst případovou studii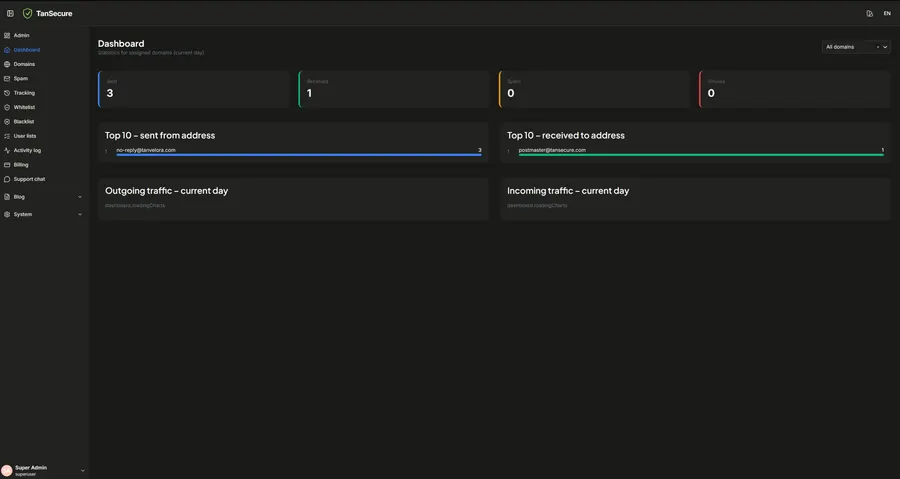
Panel ochrany pošty nad Proxmox Mail Gateway: spam, sledování a tarify v jednom účtu
Proxmox Mail Gateway filtruje poštu a klienti ji spravují v jednoduchém účtu: statistiky podle domén, karanténa spamu, sledování zpráv, bílé a černé listiny, placené tarify a chat s podporou.
13sekcí v účtu
Přečíst případovou studii- wp-content/uploads/x.php ✗ backdoor
- users: admin2 (fake) ✗ removed
- redirect → casino.* ✗ removed
- plugins outdated: 7 ✓ updated
- firewall + 2FA ✓ on
- Google warning: review requested
Napadený e-shop: vyčištěný, zabezpečený a zpět v Googlu během pár dní
Přesměrování na spamové weby, červené varování v Chromu a ztracené objednávky. Odstraníme škodlivý kód, zavřeme díru a požádáme Google o zrušení varování.
týž denzačínáme s čištěním
Přečíst případovou studii