Un server de care nu se ocupa nimeni: securizat și supravegheat non-stop
Chei SSH în loc de parole, firewall, actualizări automate, backup-uri în afara serverului și alerte în Telegram înainte să observe clienții o problemă.
- Client
- Client tipic: SaaS sau magazin pe propriul VPS
- Durată
- 2–3 zile
- An
- 2026
- $ audit vps-01
- root login ✗ password → ✓ keys only
- brute force ✗ 4 812/day → ✓ fail2ban
- open ports ✗ 14 → ✓ 3
- backups ✗ none → ✓ daily, offsite
- alerts ✓ Telegram
0
autentificări cu parolă permise
1×
backup zilnic în afara serverului
1 min
interval de verificare a disponibilității
Acesta este un exemplu de soluție: arată cum am construi-o pentru un client tipic. Cifrele sunt ținte pe care le stabilim împreună înainte de începerea lucrului, nu rezultatele unui client anume.
Înainte și după
VPS-ul a fost configurat de un freelancer acum câțiva ani: login root cu parolă, mii de încercări de spargere pe zi, niciun backup în afara serverului.
- 01Doar chei SSH, login root dezactivat, fail2ban împotriva atacurilor brute-force
- 02Firewall: doar porturile de care are nevoie serviciul
- 03Actualizări automate de securitate și o fereastră lunară de mentenanță
- 04Backup zilnic criptat în altă locație, cu restaurare testată
- 05Monitorizarea discului, procesorului, SSL-ului și a disponibilității, cu alerte în Telegram
Cum funcționează
Intrare
VPSJurnalele serviciilorSecurizare și monitorizare
Chei, firewall, actualizări
Rezultat
Backup-uri în altă locațieAlerte în TelegramCum decurge lucrul
- 1o jumătate de zi
Audit
Ce rulează, ce e deschis, unde stau datele.
- 21 zi
Securizare
Chei, firewall, actualizări — într-o fereastră stabilită cu dumneavoastră.
- 31 zi
Backup-uri și alerte
Copie în altă locație cu test de restaurare, monitorizare în Telegram.
- Încercările brute-force nu mai ajung la login
- O restaurare completă e posibilă din copia de ieri
- Problemele se văd în Telegram înainte să sune clienții
Tehnologii
- Ubuntu / Debian
- SSH keys
- fail2ban
- nftables
- restic
- Uptime Kuma
Servicii conexe
De ce avem nevoie de la dumneavoastră
Restul e treaba noastră. Vedeți progresul după fiecare etapă și plătiți după ce o acceptați.
- Accesul actual root sau sudo
- O listă cu oamenii care au nevoie de acces la server
- O oră liniștită pentru repornirea de după actualizări
Vreți la fel pentru afacerea dumneavoastră?
Descrieți sarcina cu propriile cuvinte. Vă răspundem cu întrebări sau cu un plan și vă spunem prețul și termenul înainte să începem.
Alte studii de caz
Toate studiile de caz →- SPF ✓ pass
- DKIM ✗ missing → ✓ signed (s=mail)
- PTR ✗ mismatch → ✓ matches HELO
- Relay ✗ open for gmail.com → ✓ closed
- DMARC ✓ p=quarantine
- mail-tester: 9/10 → 10/10
Răspunsurile nu mai ajung în spam: mail-tester 9/10 → 10/10
Gmail punea în spam răspunsurile noastre către clienți. Am găsit trei cauze în lanțul de e-mail și le-am rezolvat într-o zi.
10/10scor mail-tester
Citește studiul de caz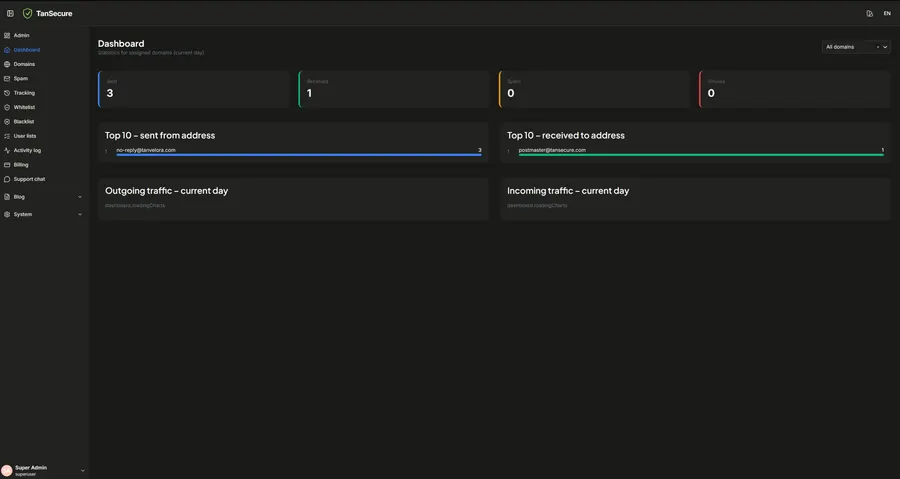
Panou de protecție a e-mailului peste Proxmox Mail Gateway: spam, urmărire și abonamente într-un singur cont
Proxmox Mail Gateway filtrează e-mailurile, iar clienții le gestionează dintr-un cont simplu: statistici pe domeniu, carantină pentru spam, urmărirea mesajelor, liste albe și negre, abonamente plătite și chat de suport.
13secțiuni în cont
Citește studiul de caz- wp-content/uploads/x.php ✗ backdoor
- users: admin2 (fake) ✗ removed
- redirect → casino.* ✗ removed
- plugins outdated: 7 ✓ updated
- firewall + 2FA ✓ on
- Google warning: review requested
Magazin spart: curățat, securizat și înapoi în Google în câteva zile
Redirecționări spre site-uri de spam, un avertisment roșu în Chrome și comenzi pierdute. Eliminăm codul malițios, închidem breșa și cerem Google să ridice avertismentul.
aceeași ziîncepem curățarea
Citește studiul de caz